



Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

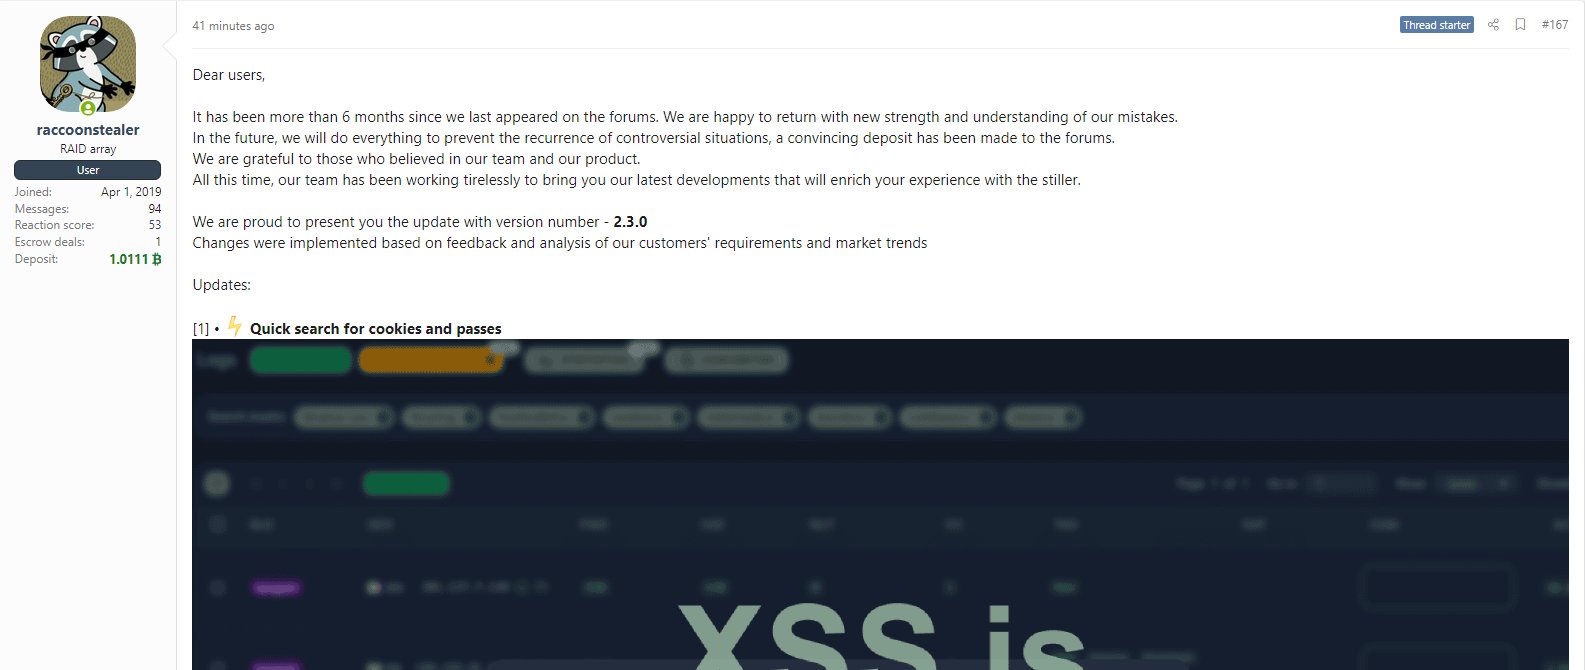
Разработчики вредоносной программы Raccoon объявились после шестимесячного перерыва и теперь продвигают на киберпреступных форумах новую версию трояна — 2.3.0. Инфостилер научился лучше скрываться в системе и получил ряд дополнительных нововведений.

Raccoon является одним из самых узнаваемых и популярных семейств вредоносов, основной задачей которых является кража данных. С 2019 года «Енот» продается по подписке — 200 долларов в месяц.

Raccoon способен извлекать данные более чем из 60 приложений. Троян гребёт не только учётные данные, но и информацию о банковских картах, историю посещения веб-страниц в браузерах, а также cookies и данные криптовалютных кошельков.

В октябре 2022 года проект был под вопросом после ареста основного автора «Енота» — Марка Соколовского. Однако теперь на площадке VX-Underground разработчики Raccoon оповестили комьюнити о возвращении. По их словам, подписчиков ждут новые функции трояна.


Например, в версии Raccoon 2.3.0, согласно отчёту Cyberint, авторы добавили ряд нововведений, которые помогут малоквалифицированным злоумышленникам более безопасно пользоваться «Енотом». Теперь операторов вредоноса будет сложнее отследить исследователям и правоохранителям.

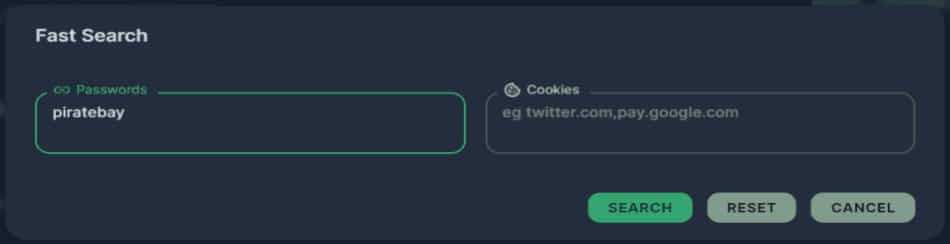
Новый инструмент быстрого поиска в дашборде Raccoon позволяет киберпреступникам легко найти конкретные скомпрометированные данные. Вытащить определенные пароли или документы из огромных коллекций сведений стало проще.


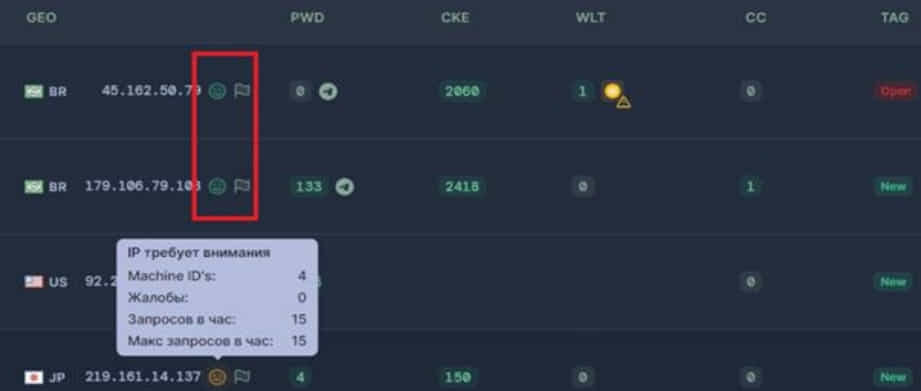
Кроме того, обновлённый Raccoon включает механизм борьбы с «подозрительной активностью», которая может быть связана с попытками изучить вредоносную программу. Если троян зафиксирует такую активность, он автоматически удалит соответствующие записи.

Операторы могут теперь просматривать рейтинг того или иного IP-адреса в дашборде. Он может быть зелёным, жёлтым и красным, что свидетельствует либо о его относительной безобидности, либо о принадлежности к ботам специалистов по кибербезопасности.


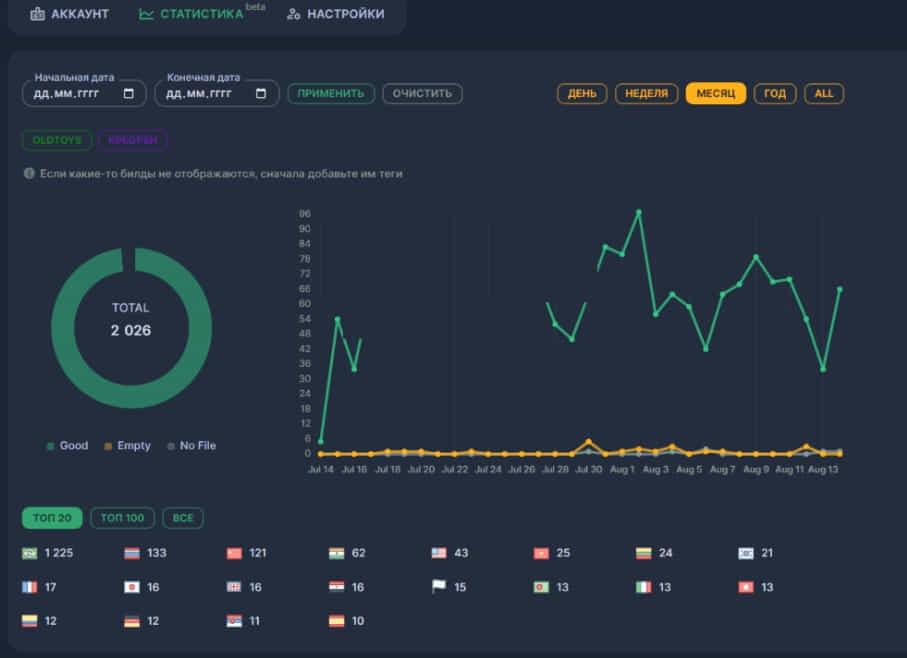
Появилась панель «Log Stats», которая поможет операторам просмотреть основную информацию относительно их кампаний: наиболее атакуемые регионы, число взломанных компьютеров и т. п.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru