



Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Разработчики вредоносной программы Raccoon объявились после шестимесячного перерыва и теперь продвигают на киберпреступных форумах новую версию трояна — 2.3.0. Инфостилер научился лучше скрываться в системе и получил ряд дополнительных нововведений.

Raccoon является одним из самых узнаваемых и популярных семейств вредоносов, основной задачей которых является кража данных. С 2019 года «Енот» продается по подписке — 200 долларов в месяц.

Raccoon способен извлекать данные более чем из 60 приложений. Троян гребёт не только учётные данные, но и информацию о банковских картах, историю посещения веб-страниц в браузерах, а также cookies и данные криптовалютных кошельков.

В октябре 2022 года проект был под вопросом после ареста основного автора «Енота» — Марка Соколовского. Однако теперь на площадке VX-Underground разработчики Raccoon оповестили комьюнити о возвращении. По их словам, подписчиков ждут новые функции трояна.


Например, в версии Raccoon 2.3.0, согласно отчёту Cyberint, авторы добавили ряд нововведений, которые помогут малоквалифицированным злоумышленникам более безопасно пользоваться «Енотом». Теперь операторов вредоноса будет сложнее отследить исследователям и правоохранителям.

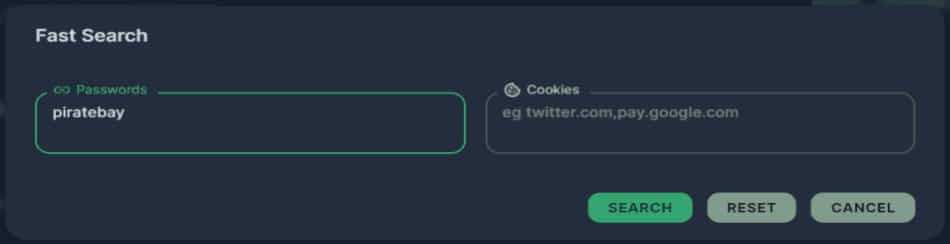
Новый инструмент быстрого поиска в дашборде Raccoon позволяет киберпреступникам легко найти конкретные скомпрометированные данные. Вытащить определенные пароли или документы из огромных коллекций сведений стало проще.


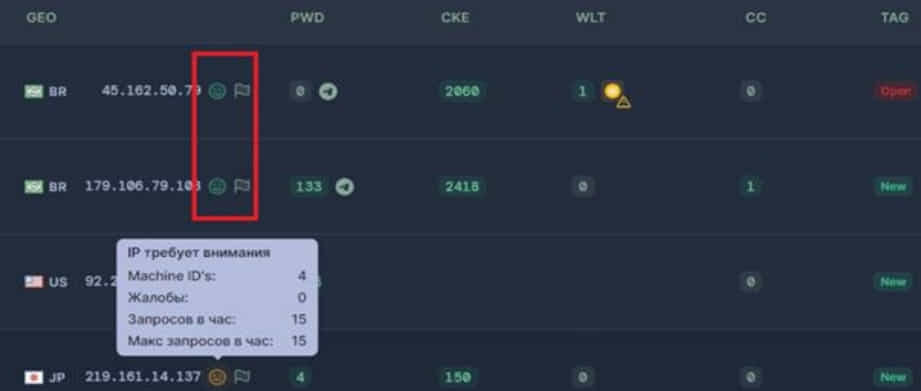
Кроме того, обновлённый Raccoon включает механизм борьбы с «подозрительной активностью», которая может быть связана с попытками изучить вредоносную программу. Если троян зафиксирует такую активность, он автоматически удалит соответствующие записи.

Операторы могут теперь просматривать рейтинг того или иного IP-адреса в дашборде. Он может быть зелёным, жёлтым и красным, что свидетельствует либо о его относительной безобидности, либо о принадлежности к ботам специалистов по кибербезопасности.


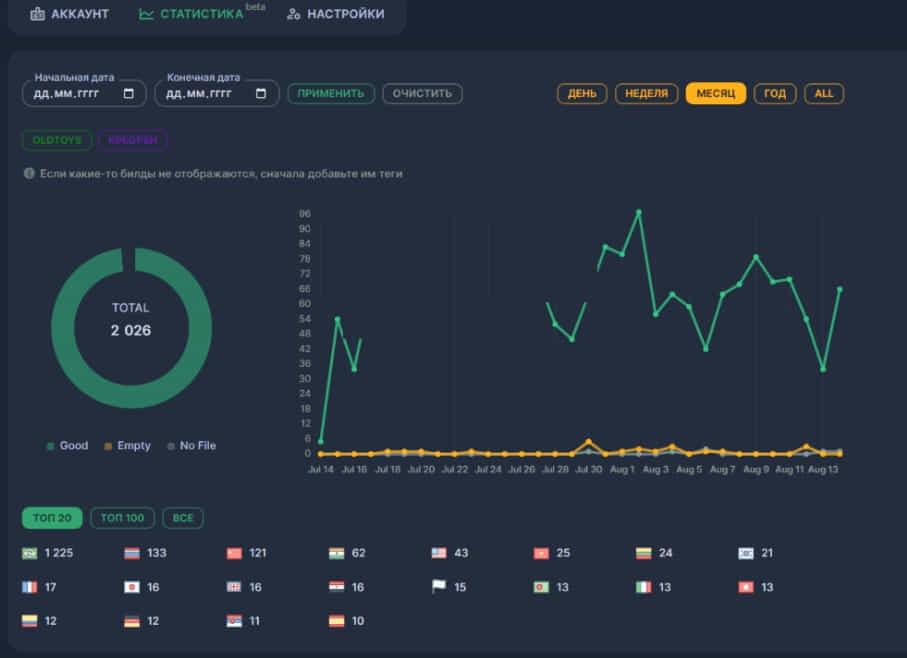
Появилась панель «Log Stats», которая поможет операторам просмотреть основную информацию относительно их кампаний: наиболее атакуемые регионы, число взломанных компьютеров и т. п.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru