



Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

Число кибердиверсий в России в 2023 году выросло на 140%

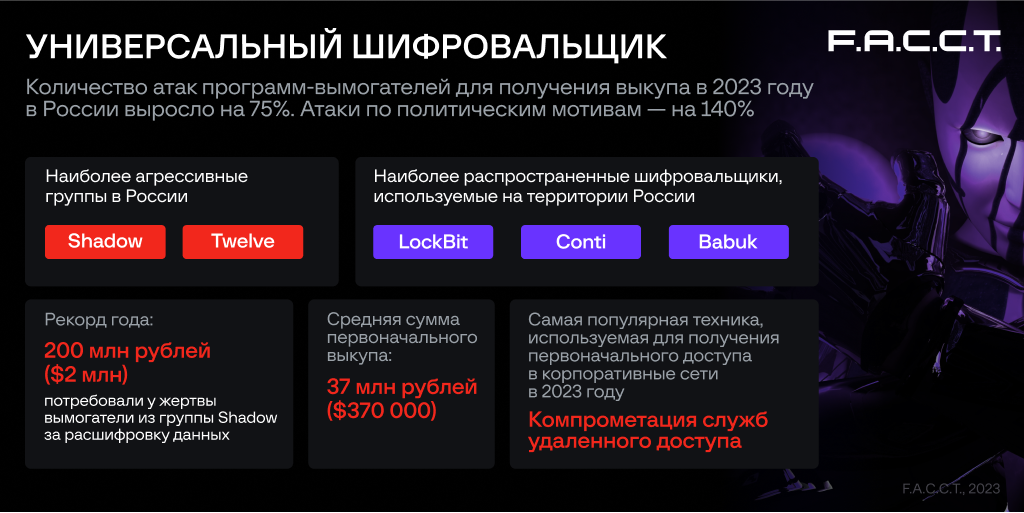
Число сложных кибератак на российские организации, в которых участвуют программы-вымогатели, за девять месяцев 2023 года выросло на 75% в сравнении с аналогичным периодом 2022-го. Такую статистику привели специалисты лаборатории цифровой криминалистики компании F.A.С.С.T.

При этом, как отметили исследователи, средняя сумма требуемого выкупа уже превысила 37 миллионов рублей. Но самую большую положительную динамику показало число политически мотивированных кибератак — рост в 140%.

Целью таких атак, как правило, является кража конфиденциальных данных. Иногда киберпреступники пытаются полностью разрушить ИТ-инфраструктуру жертвы.

Больше всех в России орудовали операторы шифровальщиков. Как выяснили в F.A.С.С.T., чаще всего целями таких атак становилась сфера розничной торговли, а также организации из строительной, туристической, страховой и производственной областей.

Что касается самих кибергрупп, наиболее агрессивными стали Shadow и Twelve. Первую больше интересует выкуп (как правило, в районе 5—10% от годового дохода компании), а вторая просто уничтожает ИТ-инфраструктуру жертвы. Кстати Shadow недавно провела ребрендинг и стала называться C0met.


Политически мотивированные атакующие интересовались объектами критической информационной инфраструктуры (КИИ), государственным сектором и оборонкой. Помимо них, в зоне интереса злоумышленников оказались онлайн-ретейлеры, разработчики софта и интеграторы.

За первую половину 2023 года эксперты F.A.С.С.T. отметили 114 утечек данных российских компаний и государственных организаций.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru