



ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

Инфраструктура кибергруппы, которую в Group-IB нарекли ShadowSyndicate, используется в атаках семи разных шифровальщиков с июля прошлого года. Принадлежность удалось установить благодаря уникальному SSH-фингерпринту, найденному на 85 серверах.

Исследование позволило выявить непрямую связь ShadowSyndicate (не путать с Shadow, недавно переименованной в C0met!) с такими доступными как услуга (RaaS) шифровальщиками, как Quantum, Nokoyawa, BlackCat/ALPHV, Cl0p, Royal, Cactus и Play. Эксперты полагают, что данная группировка является брокером доступа к сетям либо, что вероятнее, аффилиатом всех этих RaaS-сервисов.

Большинство обнаруженных серверов ShadowSyndicate (52) в настоящее время используются как C2 Cobalt Strike. Иногда взломщики задействуют альтернативный инструмент пентеста — Sliver. Арсенал данной кибергруппы также включает Meterpreter, MaaS-загрузчика Matanbuchus и трояна IcedID, перепрофилированного в лоадер.

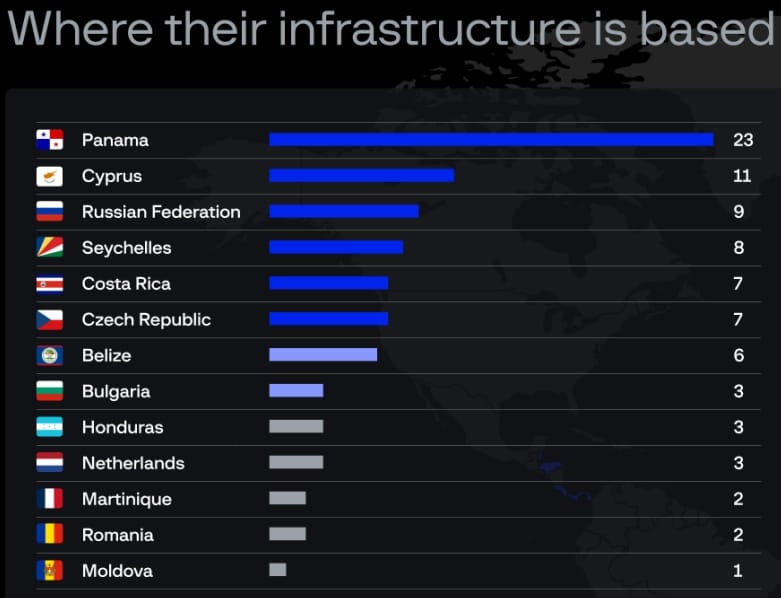
Примечательно, что все 85 обнаруженных IP выделены одному и тому же хостинг-провайдеру. Исследователи также выявили 18 владельцев вредоносных серверов, 22 сети с различными именами и 13 локаций.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru