



Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

Телеком-провайдеров атакует загадочный Sandman, вооруженный Lua-бэкдором

В прошлом месяце в разных странах были зафиксированы атаки неизвестной ранее APT-группы. Мишенью во всех случаях являлись телеком-провайдеры, целью атак, по всей видимости, являлся шпионаж.

Проникнув в корпоративную сеть, злоумышленники, которых в SentinelOne нарекли Sandman, воруют админ-пароли, проводят разведку и взламывают заинтересовавшие их рабочие станции Windows, используя технику pass-the-hash. Внедряемый в системы модульный бэкдор нов и необычен: для его реализации используется компилятор LuaJIT.

Анализ показал, что вредонос, получивший кодовое имя LuaDream, качественно выполнен, получает поддержку и активно развивается. Метки времени компиляции и найденные в коде артефакты говорят о том, что Sandman начали готовиться к августовской кампании более года назад.

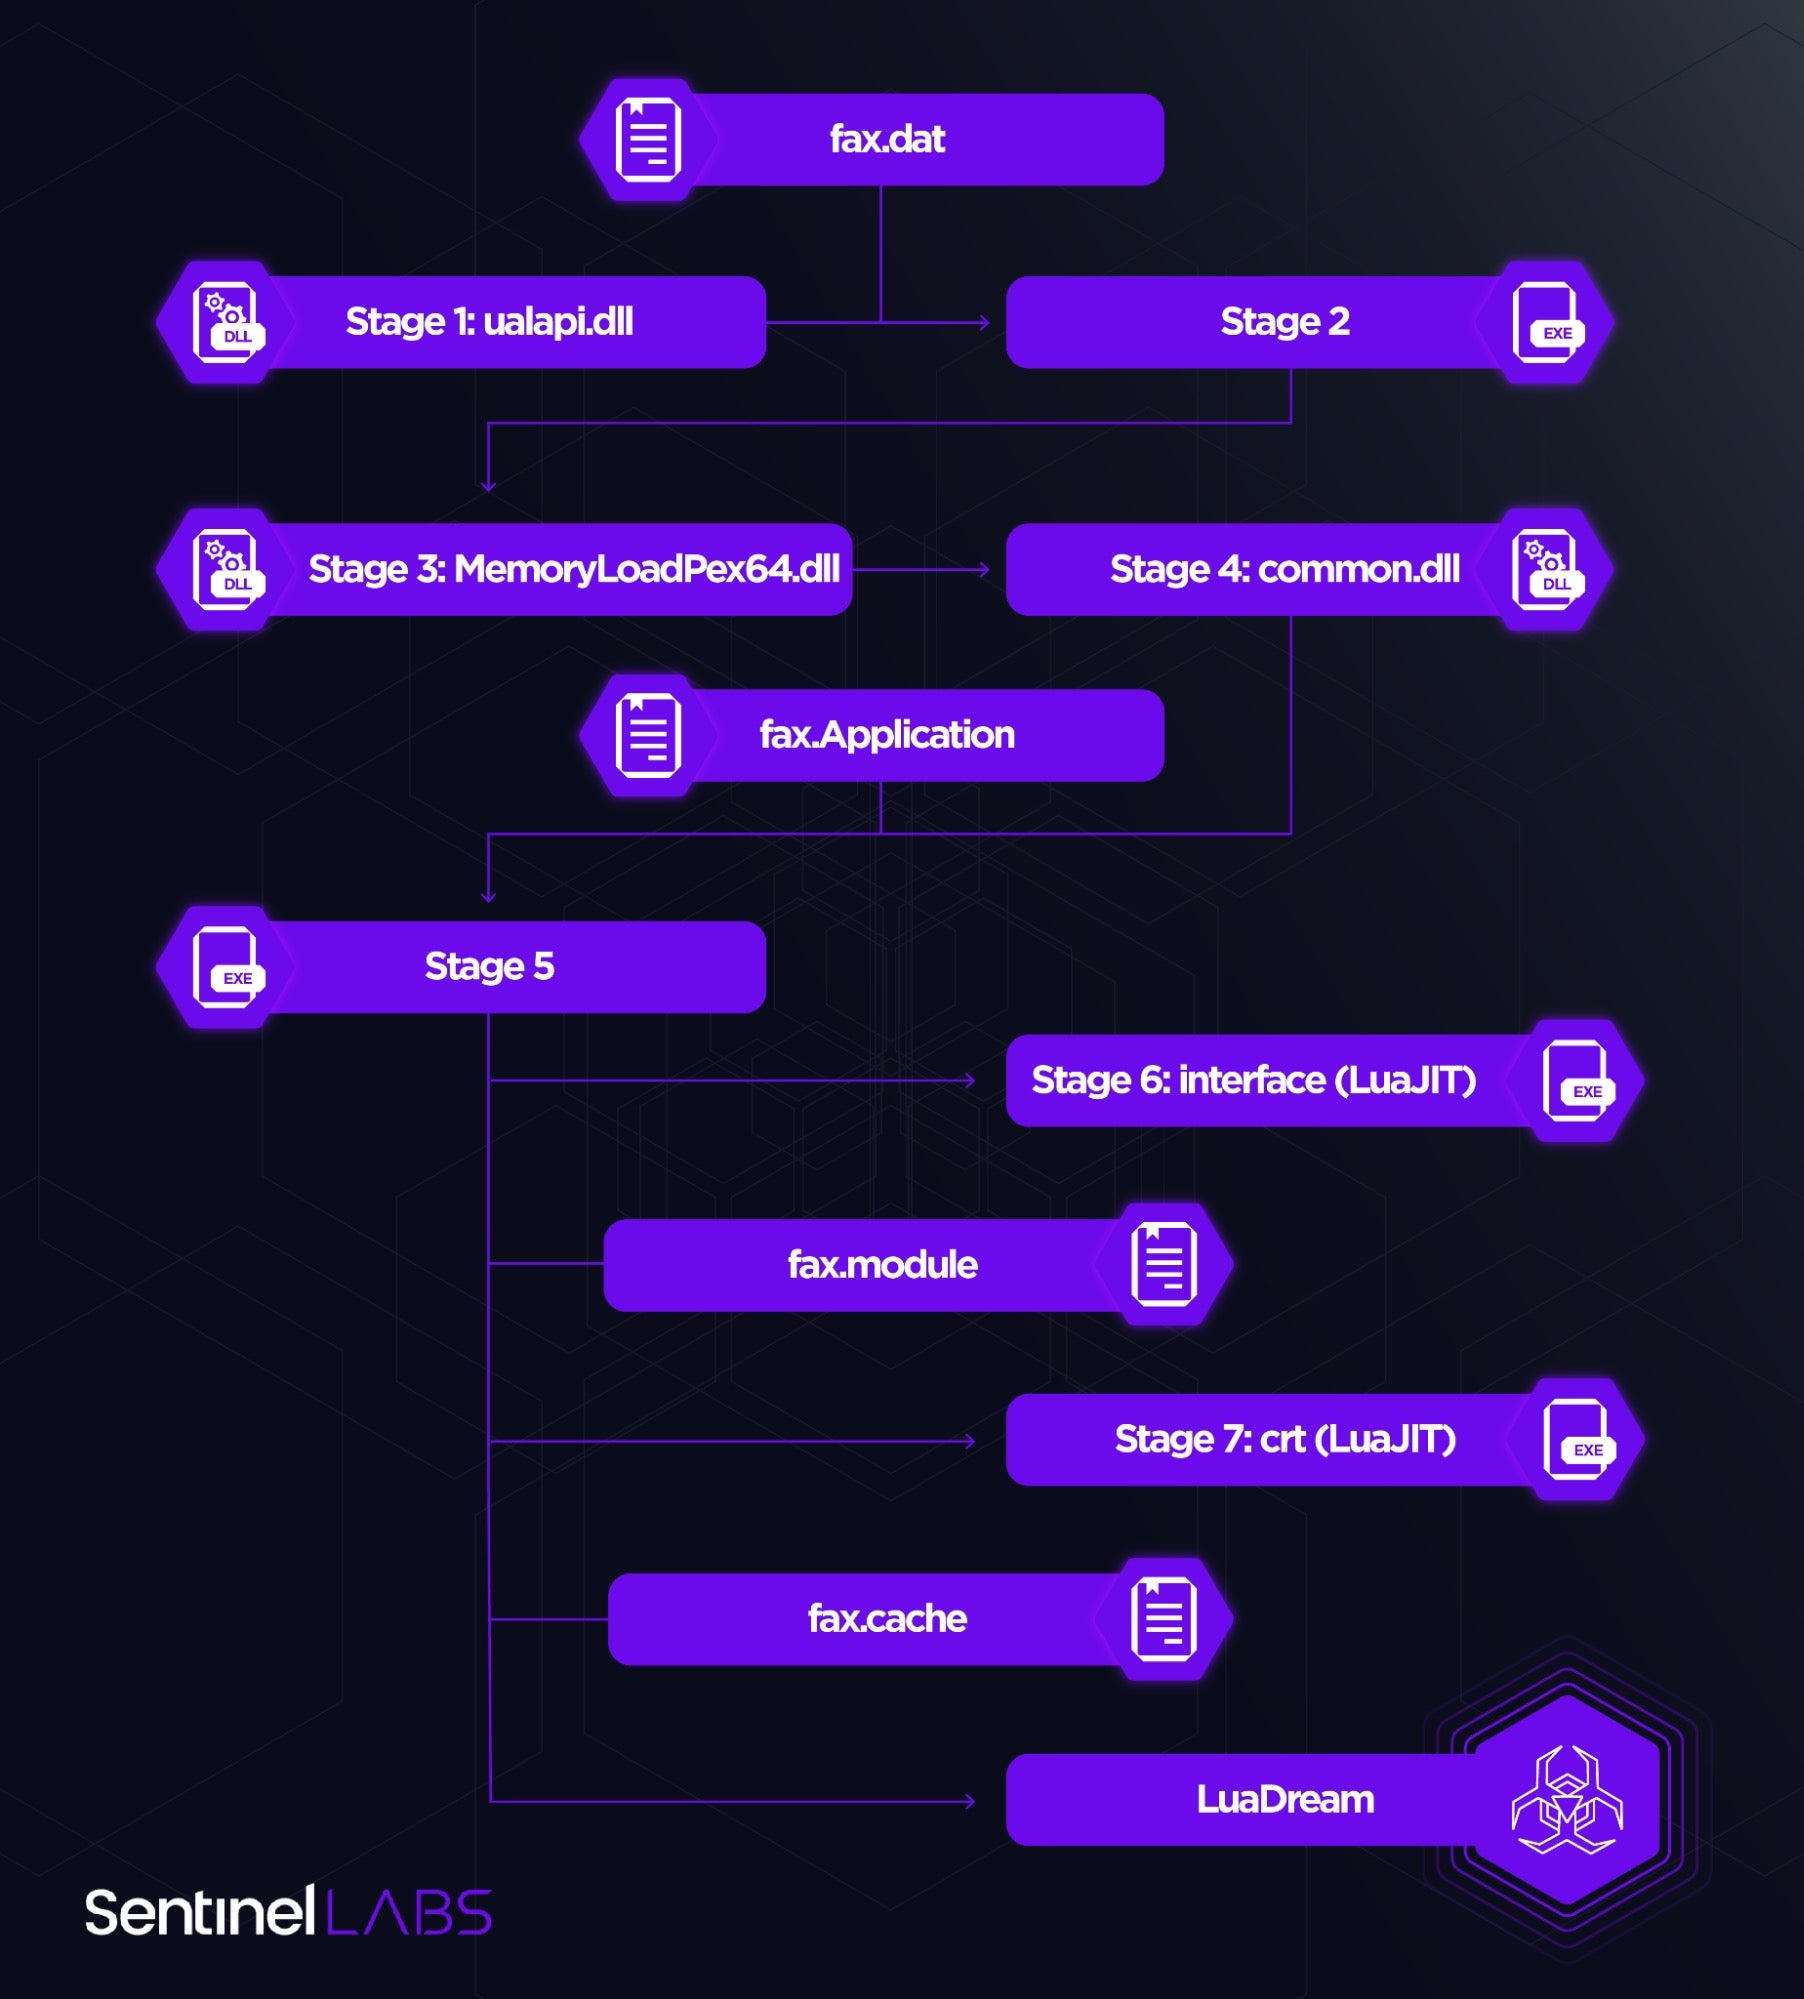
Процесс развертывания LuaDream в системе многоступенчатый, вредоносный код загружается непосредственно в память. В результате факт заражения может долго оставаться незамеченным.


Аналитики насчитали 13 основных компонентов бэкдора и 21 вспомогательный. Первостепенной задачей зловреда является эксфильтрация системных и пользовательских данных; он также осуществляет управление полученными плагинами, расширяющими его функциональность.

Для защиты от обнаружения и анализа вредоносу приданы различные антиотладочные средства. Для C2-коммуникаций вредонос устанавливает контакт с доменом mode.encagil[.]com, используя WebSocket. Дополнительные модули обеспечивают поддержку и других протоколов — TCP, HTTPS, QUIC.

Вредоносные программы на Lua очень редки, за последние десять лет было выявлено лишь несколько таких творений: шпион Flame, бэкдор Dino, тулкит Project Sauron, Linux-червь Shishiga. Исследователи не исключают, что LuaDream является вариантом зловреда DreamLand, упомянутого в отчете Kaspersky об APT-угрозах в I квартале 2023 года.

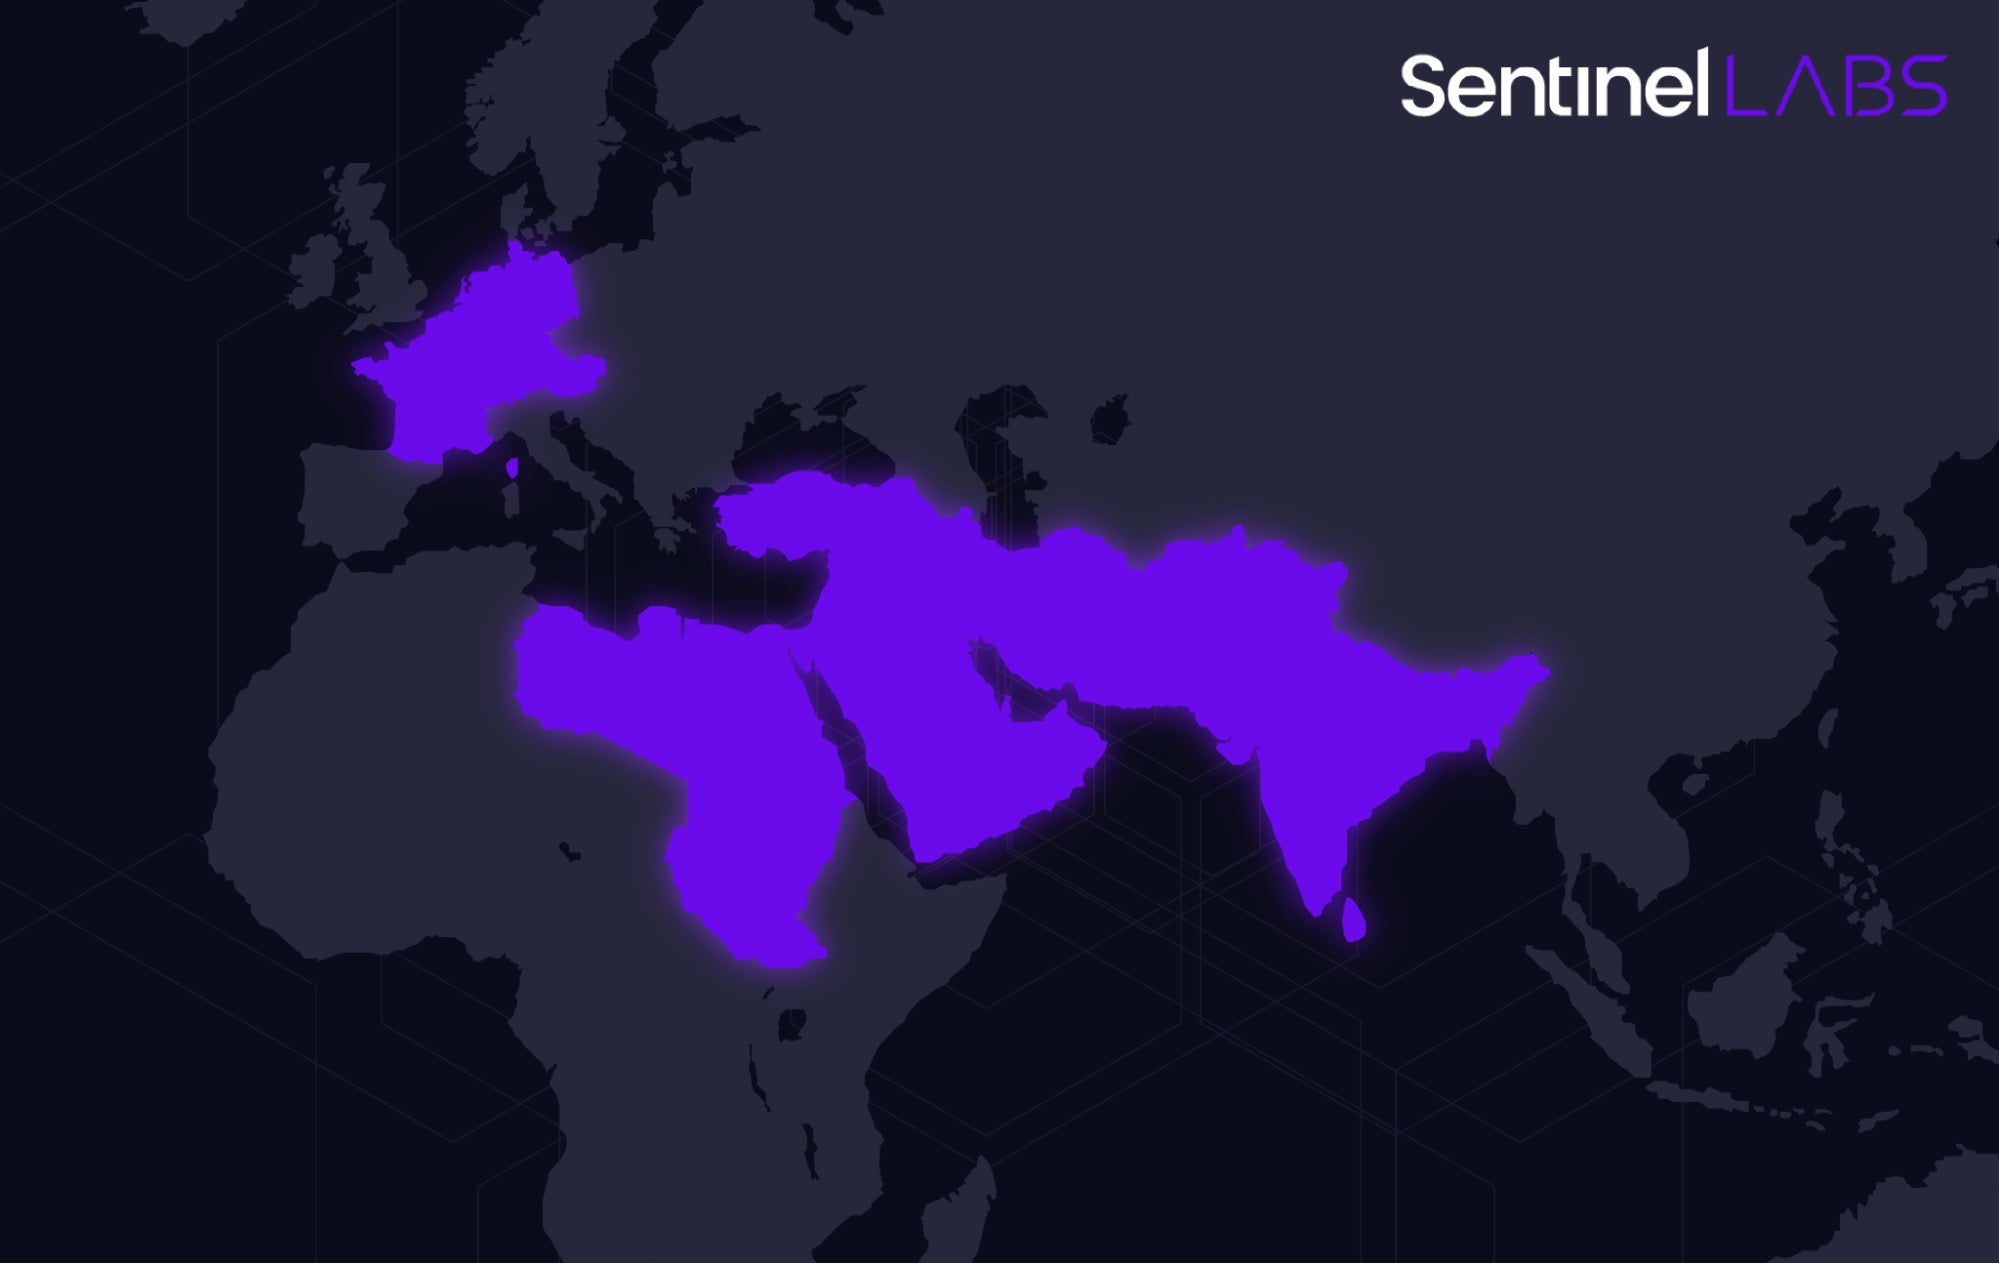
Каким образом Sandman получает первичный доступ к целевым сетям, не установлено. Атаки зафиксированы в Западной Европе, на Ближнем Востоке и в Южной Азии.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru