


Новое кибероружие использовалось в атаках против госучреждений Ирана

Новое кибероружие использовалось в атаках против госучреждений Ирана

Специалисты международной антивирусной компании ESET выполнили анализ новой вредоносной программы Dino, использовавшейся в направленных кибератаках против госучреждений Ирана. Dino разработан кибергруппой Animal Farm, на что указывают характерные для данных авторов участки исполняемого кода и используемые алгоритмы.

Группировка была впервые упомянута в докладе канадской организации Communications Security Establishment (CSE), посвященном Эдварду Сноудену. По мнению CSE, за деятельностью Animal Farm стоят спецслужбы Франции.

Ранее антивирусные компании обнаружили несколько вредоносных программ, созданных этой кибергруппой: сложный инструмент для разведывательных операций Casper, бэкдор Bunny, шпионское ПО Babar.

Dino представляет собой сложный бэкдор, написанный на языке С++ и использующий модульную архитектуру. Исполняемый файл, изученный аналитиками ESET, содержит множество информационных сообщений, позволяющих предположить, что программа разработана франкоговорящими специалистами.

Исследованный файл Dino использовался в 2013 году в направленных кибератаках против Ирана. Исходный вектор заражения неизвестен, однако аналитики ESET считают, что Dino был установлен другой вредоносной программой, поскольку содержит только процедуры по удалению себя из системы, в то время как аналогичная процедура установки отсутствует.

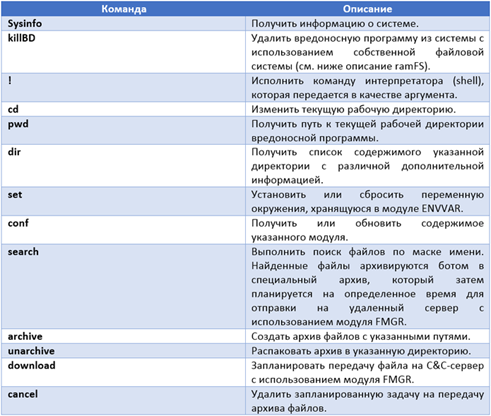
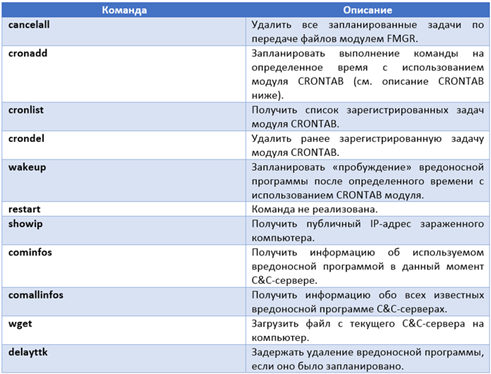
Dino может получать и выполнять в зараженной системе ряд команд злоумышленников. Особый интерес представляет команда «search», позволяющая осуществлять поиск файлов по задаваемым характеристикам. Аналитики ESET полагают, что основное назначение Dino – кража данных с последующей их отправкой на удаленный сервер (exfiltration).

Сложность вредоносного ПО Dino свидетельствует о высоком уровне технической подготовки его авторов. В частности, атакующие использовали специальные структуры данных и собственную файловую систему для хранения данных конфигурации и файлов.

Большинство пострадавших от кибератаки с применением Dino находится в Иране. В числе жертв Министерство иностранных дел Ирана, Иранский университет науки и технологий, Организация по атомной энергии Ирана и другие государственные учреждения.

Детальный технический анализ бэкдора Dino представлен в официальном блоге ESET на Хабрахабр.

Команды, исполняемые Dino в зараженной системе:

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru