



Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новая версия macOS-вредоноса XLoader маскируется под приложение OfficeNote

Новый образец вредоносной программы XLoader, предназначенный для атак на пользователей macOS, маскируется под офисное приложение «OfficeNote». Об обнаруженной версии рассказали специалисты компании SentinelOne.

Проведя анализ попавшего к ним семпла XLoader, исследователи Динеш Девадосс и Фил Стоукс отметили его особенности в отчёте:

«XLoader упакован внутри стандартного образа диска Apple с именем OfficeNote.dmg. При этом приложение содержит подпись разработчика MAIT JAKHU (54YDV8NU9C)».

Впервые про XLoader пользователи узнали в 2020 году, когда его сравнивали с Formbook. В сущности, это троян-кейлогер, задача которого — вытащить как можно больше конфиденциальной информации.

Версия вредоноса для macOS появилась в июле 2021 года и распространялась в качестве программы на Java и в виде файла .JAR. Обратите внимание, что на тот момент XLoader мог заразить только компьютеры с установленным Java Runtime Environment (напомним, Apple более десяти лет не включает JRE в сборки macOS).

Последняя версия трояна смогла обойти это ограничение, перейдя на другие языки программирования: C и Objective C. Образ диска подписан от 17 июля 2023 года, но Apple уже давно отозвала эту подпись.


В SentinelOne отметили наличие нескольких семплов зловреда, запруженных на VirusTotal за июль 2023 года. Это говорит о том, что в настоящее время идёт вредоносная кампания по распространению XLoader.

На киберпреступных форумах троян можно приобрести под подписке за $199 в месяц или за $299 — на три месяца. По словам специалистов, это существенно дороже Windows-версии ($59 на месяц и $129 на три месяца).

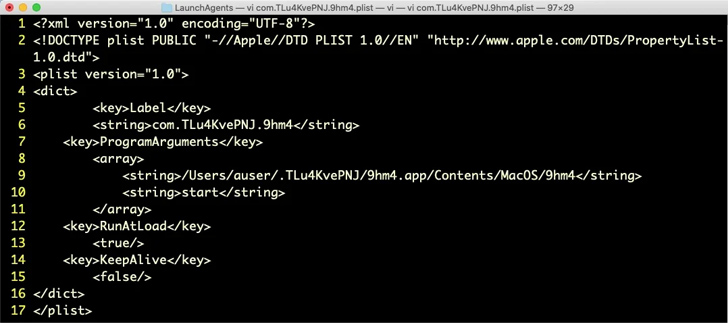
После запуска OfficeNote выдаёт сообщение об ошибке: «невозможно запустить программу, так как оригинальный элемент не найден». Однако параллельно в фоновом режиме устанавливается агент запуска (Launch Agent).

XLoader может собирать данные из буфера обмена, а также хранящуюся в браузерах информацию.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru