



Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайские правительственные киберпреступники используют новую вредоносную программу в атаках на промышленные организации. Особенность нового вредоноса в том, что он способен красть данные с физически изолированных устройств.

Поскольку изолированные устройства (Air gap) играют ключевую роль в обеспечении безопасности важных данных, они идеально подходят для работы в промышленной и других критически важных госсферах.

Специалисты «Лаборатории Касперского» обнаружили новую вредоносную программу, которую связали с киберпреступной группировкой APT31 (другое имя — Zirconium).

По словам исследователей, злоумышленники используют как минимум 15 различных зловредов, включая их фирменный FourteenHi, в атаках на Восточную Европу.

Эта кампания Zirconium стартовала в апреле прошлого года и включала три отдельные ступени. Пейлоады начальной стадии пробирались в систему, обосновывались там и открывали операторам удалённый доступ. В их задачи также входил сбор данных, которые могут пригодиться для развития атаки.

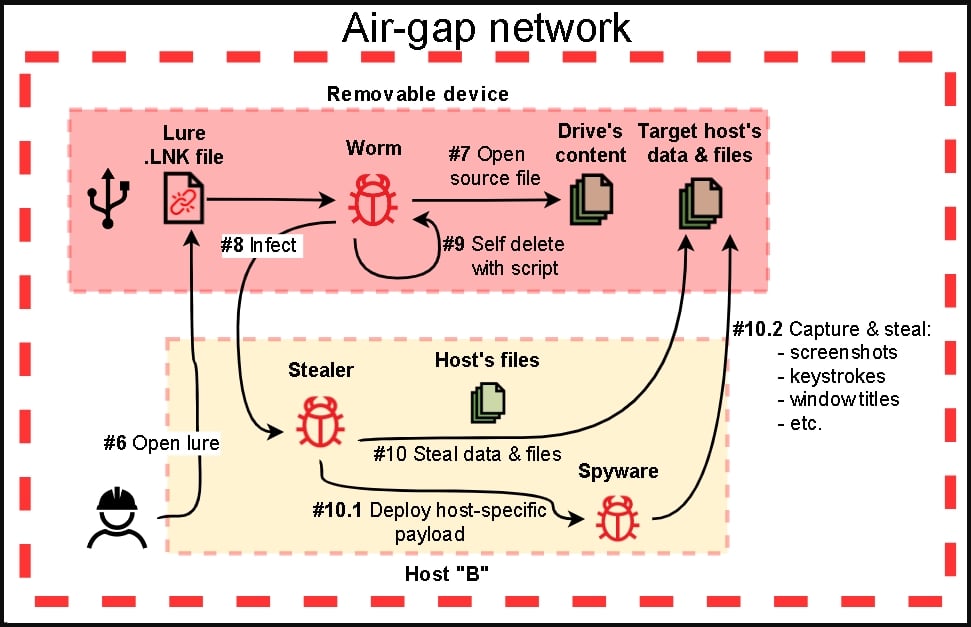
На втором этапе APT31 сбрасывала ещё больше специально подготовленных вредоносов, заточенных под кражу информации с физически изолированных устройств. Для этого использовалась техника распространения через USB (USB propagation).

Конечная стадия атаки отмечалась отдельными зловредами, загружающими все собранные данные на командный сервер злоумышленников (C2). В Kaspersky отметили, что атакующий изолированные устройства вредонос состоит из четырёх модулей:

  1. Первый модуль изучает съёмные диски, собирает файлы, снимает скриншоты, а также устанавливает дополнительные пейлоады в систему.
  2. Второй модуль заражает съёмные диски, копируя легитимный исполняемый файл McAfee, уязвимый для перехвата DLL. Также в корневую директорию устройства копируется вредоносная библиотека (после чего скрывается с помощью атрибута «hidden»).
  3. Третий модуль выполняет скрипт для сбора данных и сохранения их в папке $RECYCLE.BIN.
  4. Последний модуль — фактически вариант первого, но действует как дроппер пейлода, кейлогера и стилера.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru