


В антивирусах Avast, AVG и Avira найдена уязвимость перехвата DLL

В антивирусах Avast, AVG и Avira найдена уязвимость перехвата DLL

В антивирусах Avast, AVG и Avira найдена уязвимость перехвата DLL

Уязвимости в антивирусных программах Avast, AVG и Avira могут быть использованы для загрузки вредоносной DLL, благодаря которой у злоумышленника откроется возможность для обхода функций защиты и повышения прав в системе.

По словам сотрудников SafeBreach Labs, обнаруживших проблему безопасности, все версии Avast Antivirus и AVG Antivirus содержат брешь, получившую идентификатор CVE-2019-17093.

Атакующий может обойти антивирусную защиту и повысить свои права в системе за счёт эксплуатации CVE-2019-17093.

«Эту уязвимость также можно использовать для укрепления вредоноса в системе. В частности, мы можем продемонстрировать, как неподписанная DLL-библиотека внедряется во множество процессов, запущенных с правами NT AUTHORITY\SYSTEM», — гласит отчёт SafeBreach Labs.

Например, процесс AVGSvc.exe, по словам исследователей, при запуске пытается загрузить файл wbemcomn.dll из директории C:\Windows\System32\wbem\wbemcomn.dll. При этом библиотеки нет по этому пути, на самом деле она находится в папке System32.

Компонент защиты антивирусом своих процессов можно обойти, поместив DLL-файл в незащищенную директорию, из которой приложение пытается загрузить свои модули.

«Если мы сможем помесить неподписанную DLL в незащищенную папку, у нас получится обойти механизм самозащиты антивируса».

В результате команда SafeBreach Labs создала свой DLL-файл на базе легитимной версии wbemcomn.dll. Затем его поместили в C:\Program Files\System32\ с возможностью запуска с правами администратора.

Специалисты подчеркнули, что уязвимость актуальна для всех версий Avast Antivirus, а также для AVG Antivirus ниже версии 19.8. Разработчики устранили эту проблему с выходом патча от 26 сентября.

Помимо этого, эксперты выявили похожую брешь в Avira Antivirus 2019, получившую идентификатор CVE-2019-17449.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
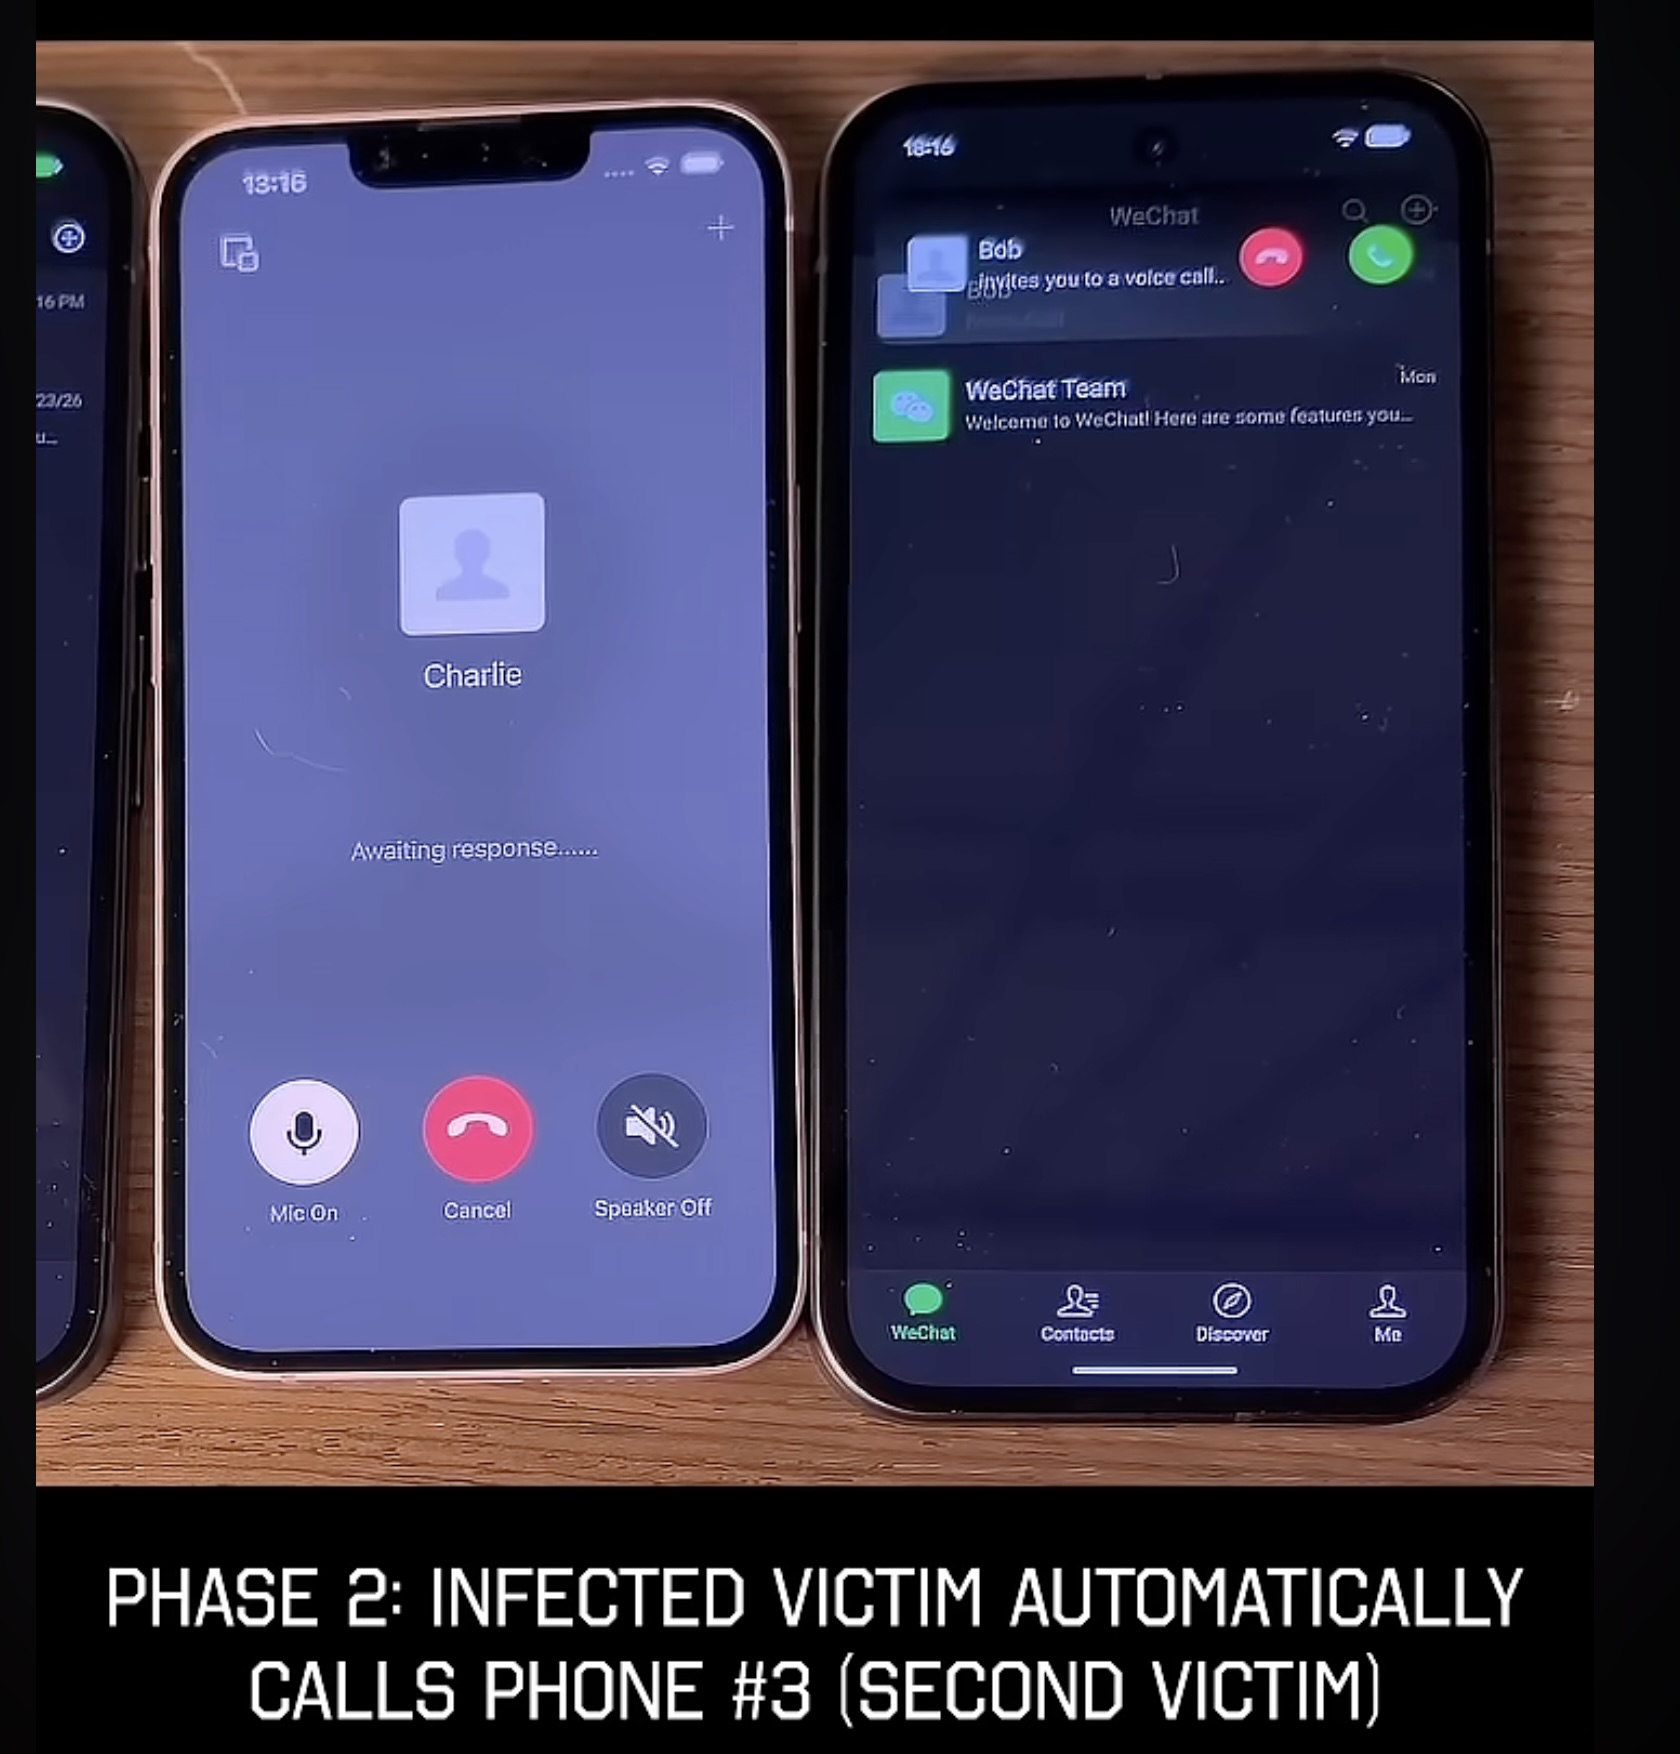

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru