



Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайский вредонос крадёт данные с физически изолированных устройств

Китайские правительственные киберпреступники используют новую вредоносную программу в атаках на промышленные организации. Особенность нового вредоноса в том, что он способен красть данные с физически изолированных устройств.

Поскольку изолированные устройства (Air gap) играют ключевую роль в обеспечении безопасности важных данных, они идеально подходят для работы в промышленной и других критически важных госсферах.

Специалисты «Лаборатории Касперского» обнаружили новую вредоносную программу, которую связали с киберпреступной группировкой APT31 (другое имя — Zirconium).

По словам исследователей, злоумышленники используют как минимум 15 различных зловредов, включая их фирменный FourteenHi, в атаках на Восточную Европу.

Эта кампания Zirconium стартовала в апреле прошлого года и включала три отдельные ступени. Пейлоады начальной стадии пробирались в систему, обосновывались там и открывали операторам удалённый доступ. В их задачи также входил сбор данных, которые могут пригодиться для развития атаки.

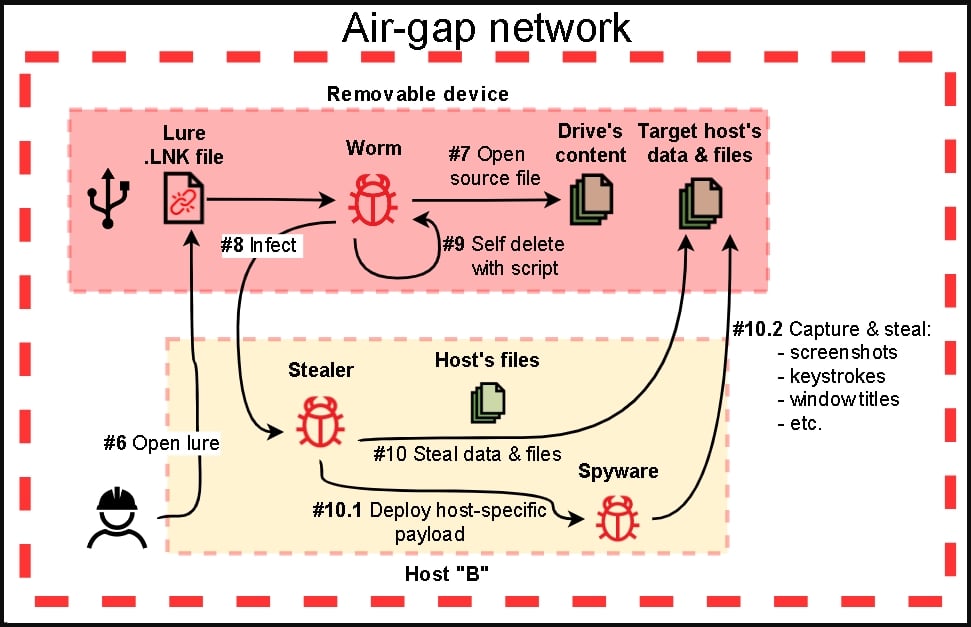
На втором этапе APT31 сбрасывала ещё больше специально подготовленных вредоносов, заточенных под кражу информации с физически изолированных устройств. Для этого использовалась техника распространения через USB (USB propagation).

Конечная стадия атаки отмечалась отдельными зловредами, загружающими все собранные данные на командный сервер злоумышленников (C2). В Kaspersky отметили, что атакующий изолированные устройства вредонос состоит из четырёх модулей:

  1. Первый модуль изучает съёмные диски, собирает файлы, снимает скриншоты, а также устанавливает дополнительные пейлоады в систему.
  2. Второй модуль заражает съёмные диски, копируя легитимный исполняемый файл McAfee, уязвимый для перехвата DLL. Также в корневую директорию устройства копируется вредоносная библиотека (после чего скрывается с помощью атрибута «hidden»).
  3. Третий модуль выполняет скрипт для сбора данных и сохранения их в папке $RECYCLE.BIN.
  4. Последний модуль — фактически вариант первого, но действует как дроппер пейлода, кейлогера и стилера.

Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru