



Кибергруппа RedCurl вернулась, жертвой стал крупный российский банк

Кибергруппа RedCurl вернулась, жертвой стал крупный российский банк

Кибергруппа RedCurl вернулась, жертвой стал крупный российский банк

Кибергруппировка RedCurl запустила новую серию атак на российские финансовые организации. Как отметили в F.A.С.С.T., одной из новых жертв преступников стал крупный российский банк. Сама RedCurl занимается коммерческим шпионажем и кражей внутренних корпоративных данных.

Согласно отчёту специалистов, злоумышленники атаковали неназваный банк дважды. В первый раз использовался таргетированный фишинг от имени известного отечественного маркетплейса, во второй — фигурировала компания-порядчик.

О деятельности RedCurl известно с 2019 года, когда F.A.С.С.T. (тогда ещё компания называлась Group-IB) впервые зафиксировала атаки этой группы. В августе 2020-го эксперты рассказали об искусном корпоративном кибершпионаже RedCurl, а в ноябре 2021-го группировка начала атаковать сферу розничной торговли в России.

Сейчас известно, что RedCurl за четыре с половиной года «взяла в оборот» 34 цели, 20 из которых располагались в России, а оставшиеся распределились между Украиной, Германией, Великобританией, Канадой, Норвегией и Австралией.

Помимо финансовой сферы, группу интересовали строительная, консалтинговая, страхования и юридическая отрасли. В сети жертвы киберпреступники могут проводить от двух до шести месяцев.

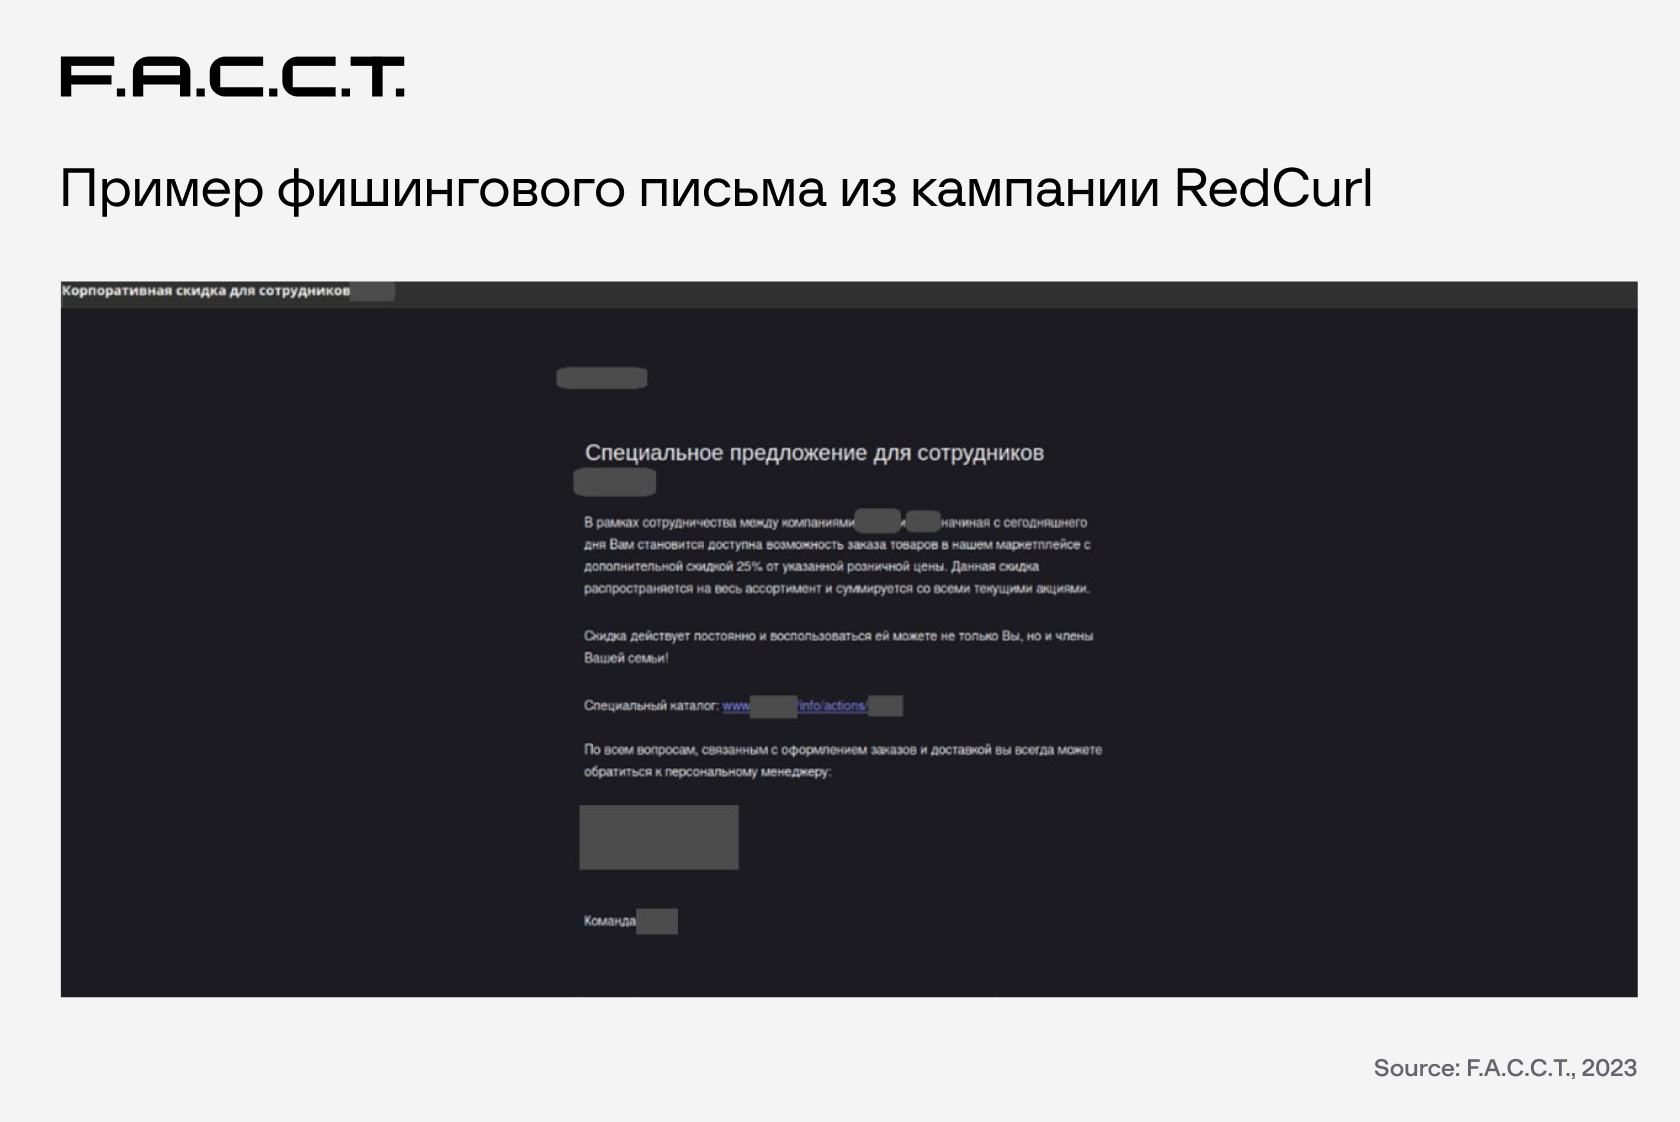
За период с ноября 2022 года по май 2023-го RedCurl рассылала фишинговые письма, содержащие вредоносную программу. Используя имя популярной торговой площадки, злоумышленники обещали получателям и их семьям скидку 25% на все товары. Пример фишингового письма выглядит так:


Ноябрьскую кампанию группировка посвятила крупному российскому банку, который, по словам F.A.С.С.T., есть в списке значимых кредитных организаций. Первую атаку отбила система F.A.C.C.T. Business Email Protection — письма не дошли до получателей, а вот при следующей попытке хакерам удалось добиться результата.

Дело в том, что после неудачной атаки RedCurl переключилась на подрядчика банка. Сначала фишинговая рассылка помогла получить доступ к компьютеру сотрудника подрядчика, а затем злоумышленники пробрались на общий сетевой диск с документами и уже оттуда — в инфраструктуру кредитной организации.

Что касается инструментария, группа предпочитала начинать с кастомного лоадера RedCurl.SimpleDownloader, заточенного под конкретную жертву. Далее подключался модернизированный загрузчик RedCurl.Downloader для запуска RedCurl.Extractor. В конце в систему устанавливался агент RedCurl.FSABIN, открывающий удалённый доступ к устройству.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru