



Group-IB зафиксировала атаки хакеров RedCurl на российский ритейл

Group-IB зафиксировала атаки хакеров RedCurl на российский ритейл

Group-IB зафиксировала атаки хакеров RedCurl на российский ритейл

После долгого перерыва русскоязычная хакерская группировка RedCurl вновь заявила о себе. В этом году наблюдатели из Group-IB отнесли на счет этой ОПГ четыре атаки, в том числе две на ритейлера, входящего в ТОП-20 крупнейших интернет-магазинов России.

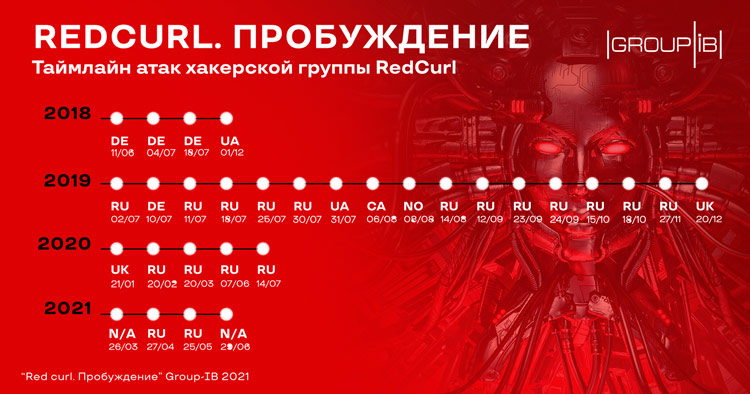
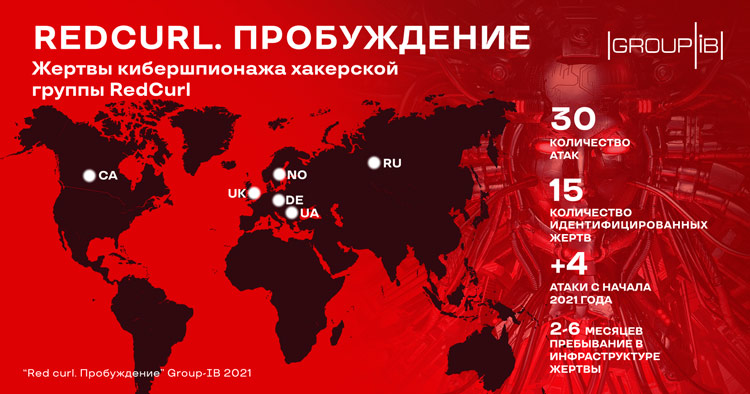
Хакеры RedCurl, по данным GIB, действуют в интернете с 2018 года, занимаясь коммерческим шпионажем и кражей корпоративной документации у компаний разного профиля. На счету группировки уже 30 атак, проведенных в разных странах.


Разбор новых атак RedCurl показал, что за полгода молчания хакеры усовершенствовали свой инструментарий и слегка изменили тактику. Эта ОПГ, по словам экспертов, отличается от прочих тем, что не использует классические инструменты постэксплуатации (CobaltStrike, Meterpreter) и расхожие средства удаленного контроля.

«Атакующие показывают глубокие навыки проведения тестов на проникновение, а также разработки вредоносного ПО, способного обходить классические антивирусные средства защиты, — комментирует Иван Писарев, руководитель отдела динамического анализа вредоносного кода в Group-IB. — А значит, все большее количество компаний будут попадать в список жертв группы, проводящей таргетированные атаки с целью кражи внутренних документов компаний».

Перед атакой RedCurl тщательно изучает намеченную жертву, а затем рассылает вредоносные письма на адреса сотрудников компании от имени HR-отдела. В этом году злоумышленники пошли еще дальше: одна из рассылок для российского ритейлера использовала имя известного госучреждения; в качестве темы было указано «возбуждение исполнительного производства».

После успешного заражения хакеры начинают собирать доступную информацию — системные данные, IP-адрес, списки паролей, сетевых и логических дисков. Примечательно, что перед сохранением находок в файл на внешнем сервере все время корректируется с учетом часового пояса города Минск (UTC+3).

Группировку RedCurl отличает также отказ от популярных способов монетизации доступа к чужим сетям. Она не шифрует файлы, не выводит деньги со счетов, не требует выкуп за украденные данные. Эксперты полагают, что эти хакеры получают вознаграждение из других источников — скорее всего, работают по заказу.

Проникнув в сеть, взломщики стараются вести себя как можно незаметнее, поэтому пребывают там от двух месяцев до полугода. Их прежде всего интересуют деловые письма, личные дела сотрудников, документация по различным юридическим лицам, судебным делам и другая внутренняя информация.


Полнотекстовая версия отчета о новых атаках RedCurl доступна на сайте GIB (требуется регистрация).

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru