



Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Группа по найму: RedCurl искусно занимается корпоративным кибершпионажем

Специалисты компании Group-IB в подробностях рассказали об операциях кибергруппировки RedCurl, занимающейся корпоративным шпионажем. Злоумышленников интересует коммерческая тайна конкурентов заказчика, а также персональные данные сотрудников.

По данным Group-IB, группировка состоит из русскоговорящих киберпреступников. За три года деятельности жертвами RedCurl стали десятки организаций — от России до Северной Америки.

Подход группы отличается тщательным планированием атак и использованием набора уникальных инструментов.

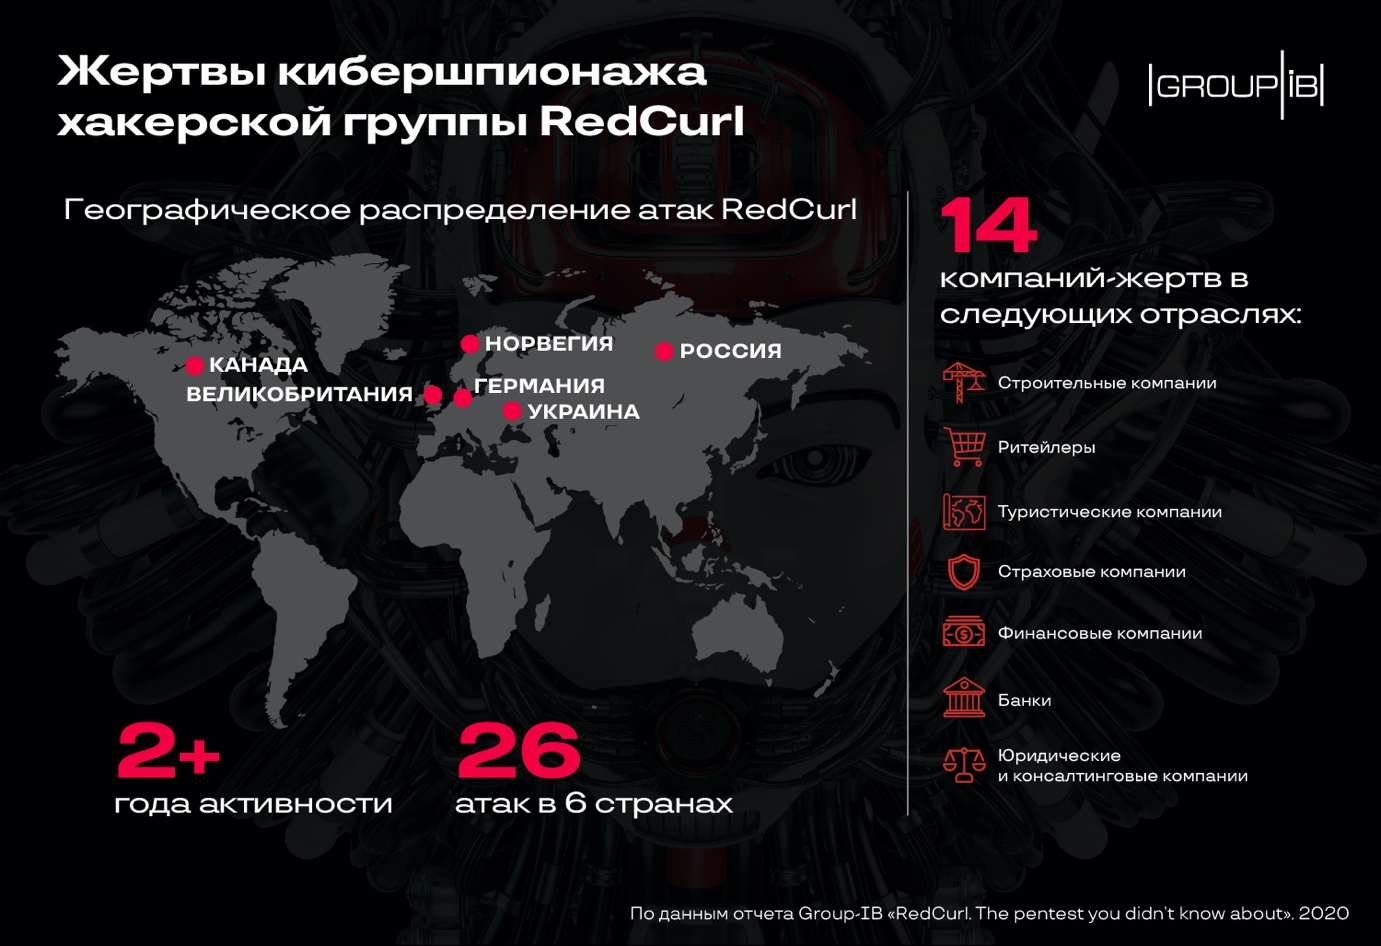
Точкой отсчёта принято считать 2018 год — именно тогда, по мнению экспертов, RedCurl начала свои операции. За два года группировка провела 26 целевых атак, жертвами которых стали коммерческие организации.

Причём злоумышленников интересовала не только финансовая сфера, но и компании из области ритейла, страхования, консалтинга и туризма. Отследить какую-либо географическую последовательность атак специалистам не удалось, жертвы RedCurl располагались в России, Украине, Великобритании, Германии, Канаде и даже Норвегии.

Анализ операций группировки показал, что хакеры действовали максимально незаметно, стараясь минимизировать риск обнаружения в сети атакованной организации.

Преступники преследовали одну цель — конфиденциальные корпоративные документы. Их интересовали контракты, финансовая документация, личные дела сотрудников, судебные дела и тому подобное.

Специалисты Group-IB считают, что такая форма атак может свидетельствовать о заказном характере. Скажем, конкурент нанимает RedCurl для коммерческого шпионажа.

Операторам группы удалось даже взломать сотрудника одной из компаний, занимающегося непосредственно информационной безопасностью и защищающего клиентов от подобных атак.


Исследователи отметили профессионализм киберпреступников по части подготовки фишинговых писем. Как правило, такая рассылка выглядела очень убедительно: имелась подпись, логотип и поддельное доменное имя компании. Group-IB даже усмотрели схожесть подхода кибергруппы с социотехническими атаками специалистов по пентесту.

Для доставки вредоносной составляющей на компьютер жертвы RedCurl использует архивы, размещённые на легитимных облачных хранилищах. Ссылки на эти архивы доставляются в фишинговых письмах.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru