



Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Операторы BlackCat/ALPHV начали использовать malvertising для распространения шифровальщика через клоны сайтов легитимных организаций. Эксперты Trend Micro выявили киберкампанию, в ходе которой зловреда выдавали за файловый менеджер WinSCP.

Выбранное в качестве приманки opensource-приложение WinSCP позволяет безопасно переносить файлы и папки между локальным компьютером и серверами, поддерживающими протоколы SFTP, SCP, FTP, FTPS, Amazon S3 и WebDAV. Утилита распространяется по лицензии GNU GPL и пользуется большой популярностью.

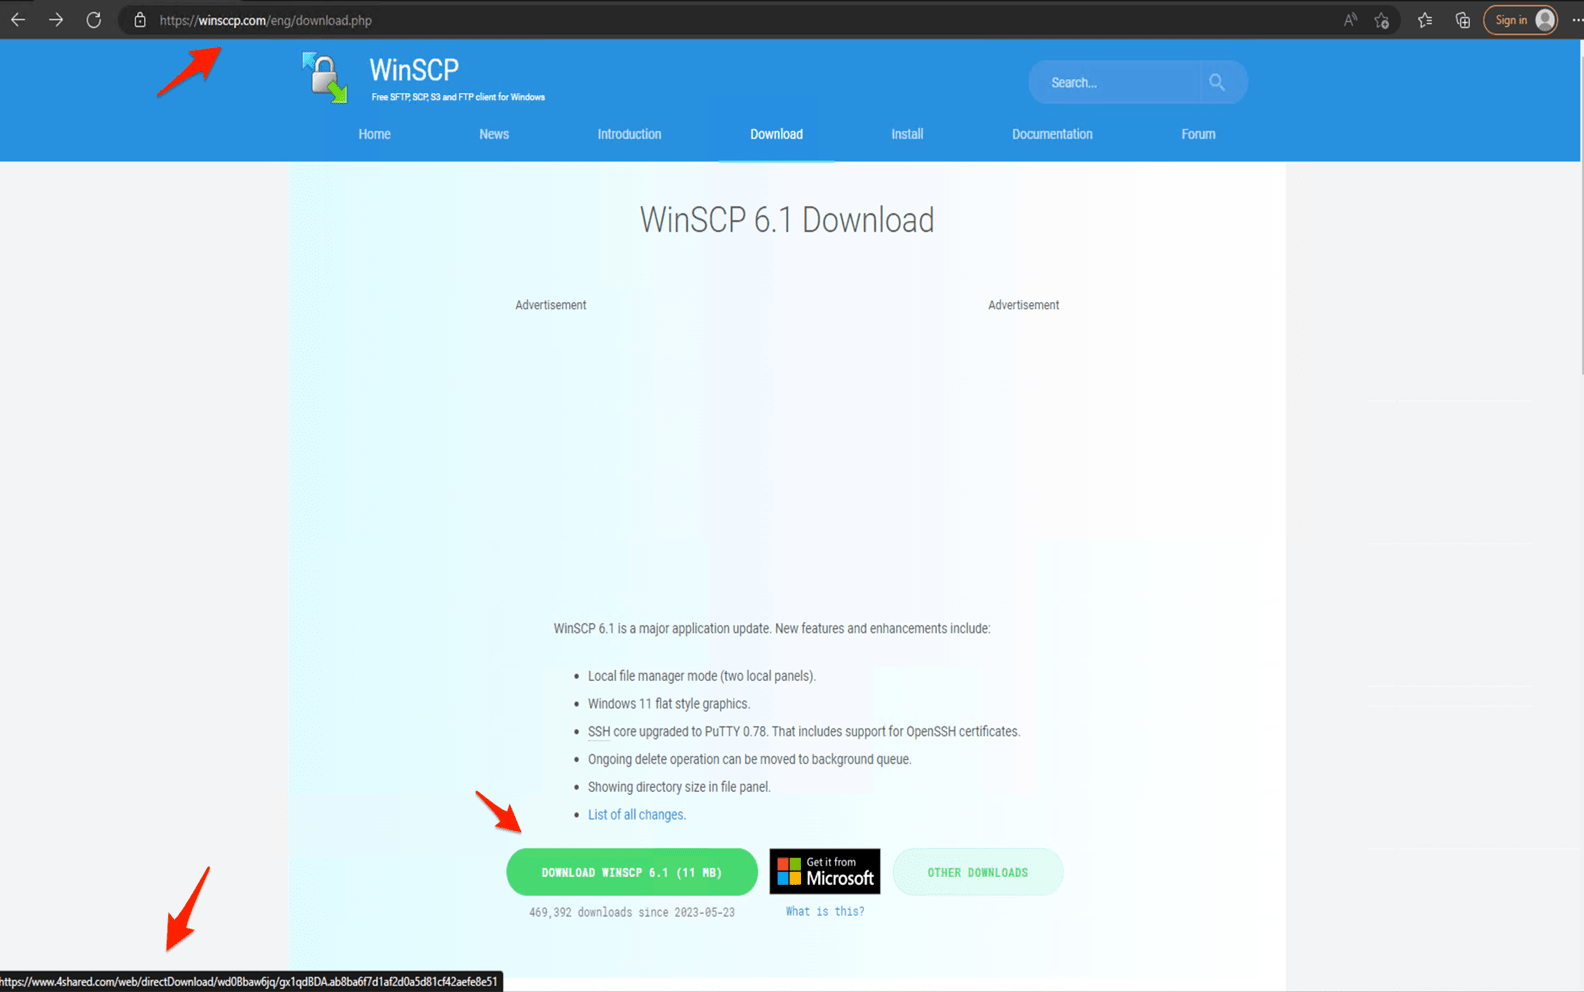
Вредоносная реклама, по словам исследователей, — новый вектор заражения для BlackCat. Поддельные страницы загрузки WinSCP (с редиректом на клон оригинала в похожем домене) выдают в результатах поиска и Google, и Bing.


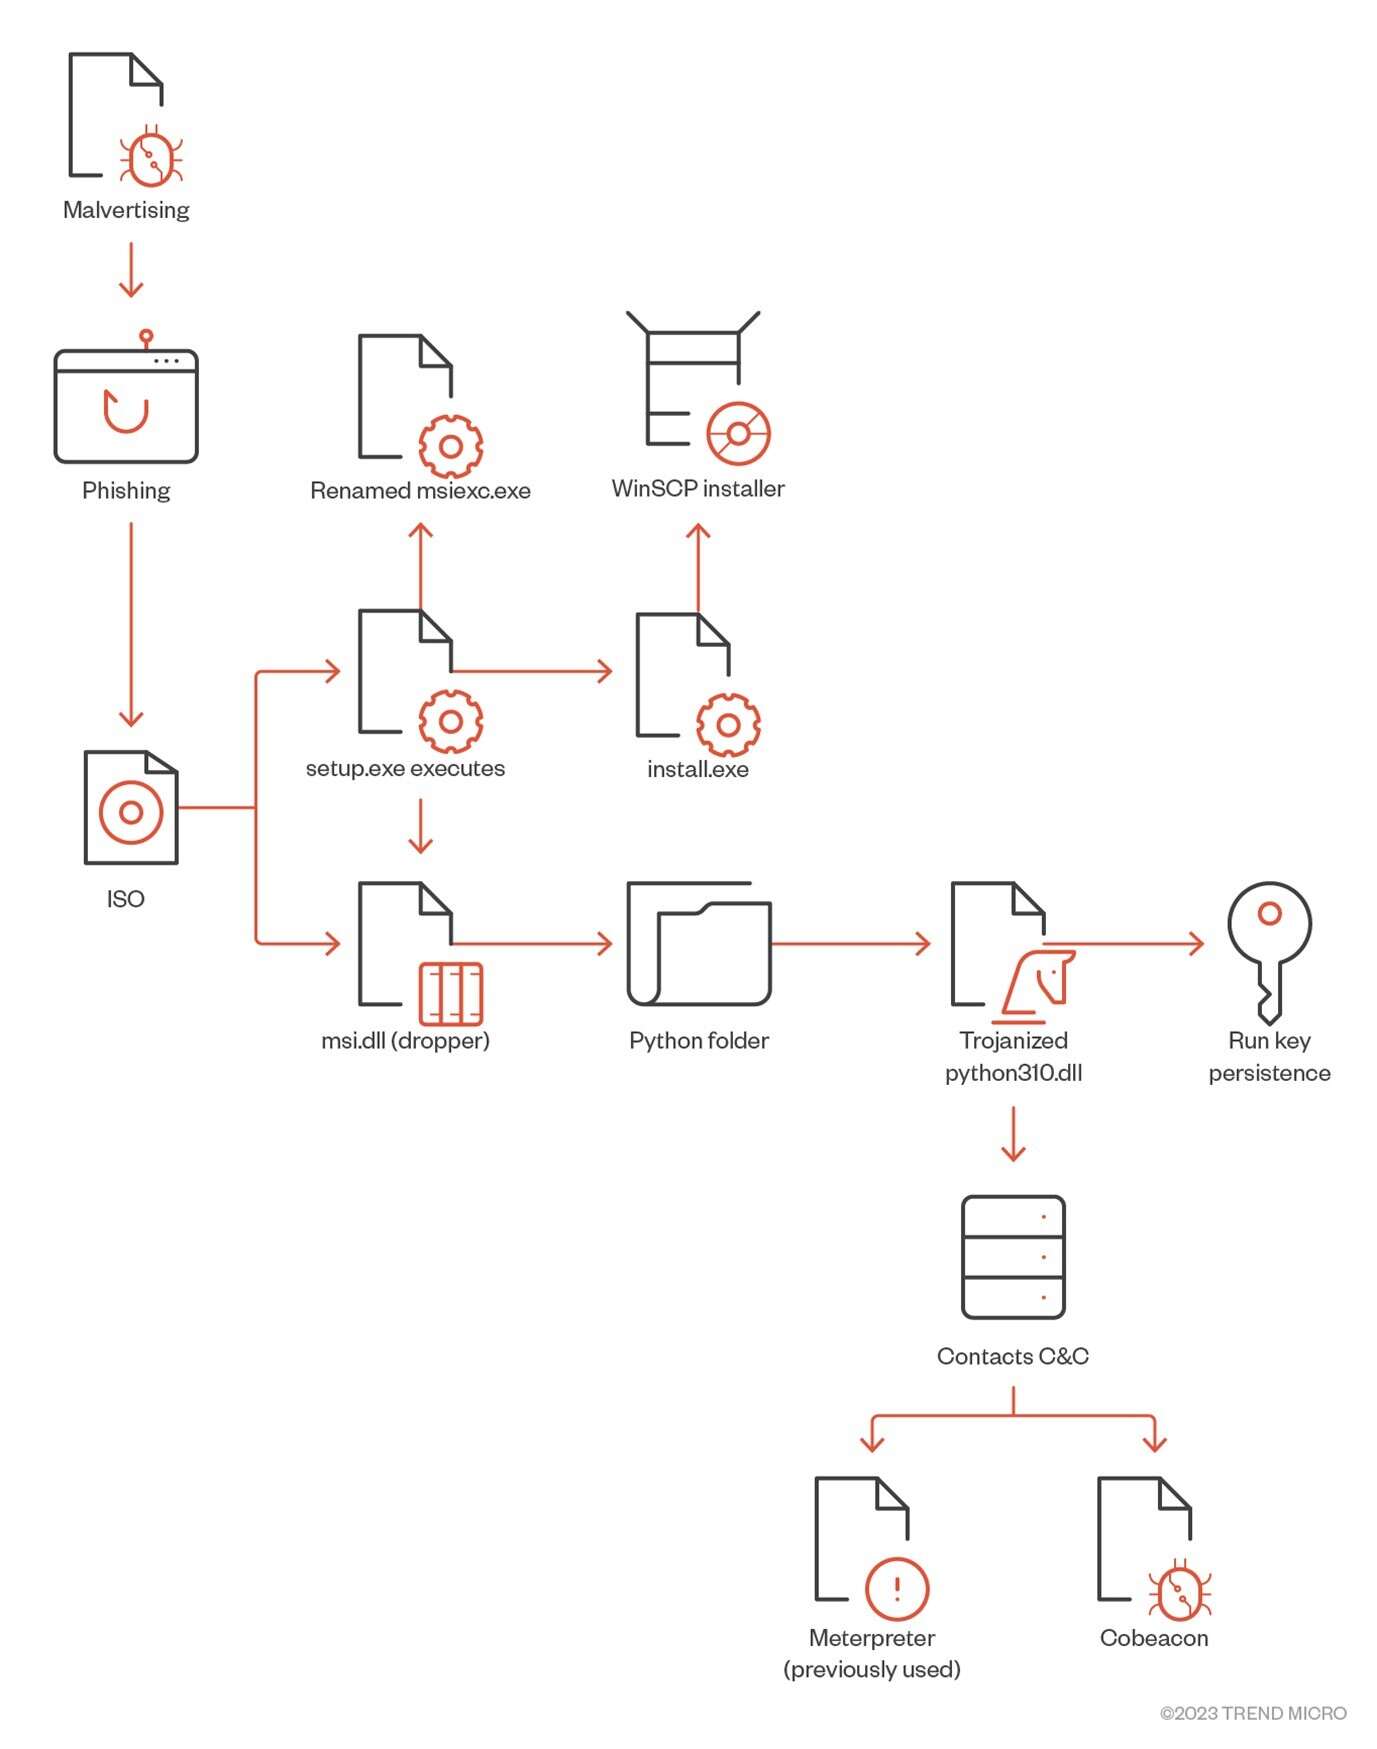
Файл ISO, распространяемый в ходе malvertising-кампании, содержит setup.exe и msi.dll. Первый — это переименованный msiexec.exe (часть установщика Windows), второй — работающая как дроппер библиотека, подключаемая методом отложенной загрузки.

В ходе исполнения setup.exe происходит вызов msi.dll, та извлекает из раздела RCDATA папку Python в качестве инсталлятора WinSCP и создает две его версии — легальную и вредоносную (в папке «Музыка»), обеспечив зловреду постоянное присутствие в системе.

Анализ показал, что в качестве основной полезной нагрузки используется маячок Cobalt Strike, который подключается к удаленному серверу и обеспечивает атакующим удаленный доступ к скомпрометированной системе. Для проведения разведки и развития успеха взломщики также используют ряд других инструментов: AdFind, AccessChk64, PowerView, PsExec, BitsAdmin, KillAV, AnyDesk. Вывод собранной информации осуществляется с помощью клиента PuTTY Secure Copy (PSCP), устранение помех в виде антивирусов и EDR — с помощью Terminator, недавно появившегося на черном рынке. Конечной целью всей этой вредоносной активности является внедрение в сеть вымогательской программы.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru