



Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Шифровальщик BlackCat раздается под видом WinSCP через вредоносную рекламу

Операторы BlackCat/ALPHV начали использовать malvertising для распространения шифровальщика через клоны сайтов легитимных организаций. Эксперты Trend Micro выявили киберкампанию, в ходе которой зловреда выдавали за файловый менеджер WinSCP.

Выбранное в качестве приманки opensource-приложение WinSCP позволяет безопасно переносить файлы и папки между локальным компьютером и серверами, поддерживающими протоколы SFTP, SCP, FTP, FTPS, Amazon S3 и WebDAV. Утилита распространяется по лицензии GNU GPL и пользуется большой популярностью.

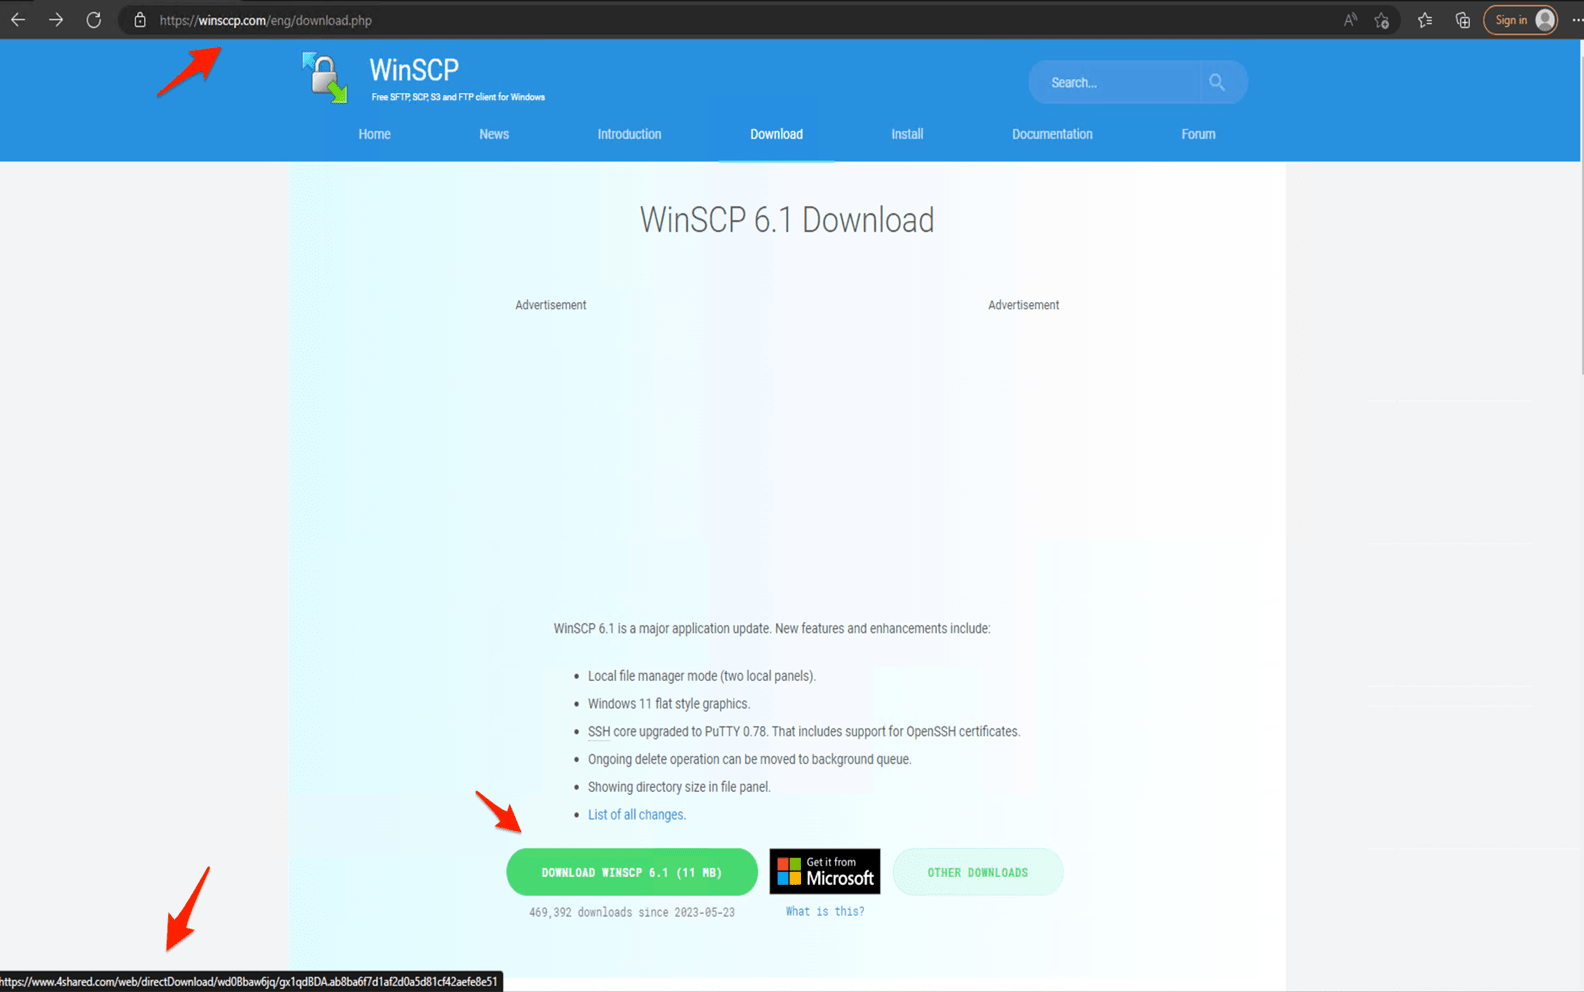
Вредоносная реклама, по словам исследователей, — новый вектор заражения для BlackCat. Поддельные страницы загрузки WinSCP (с редиректом на клон оригинала в похожем домене) выдают в результатах поиска и Google, и Bing.


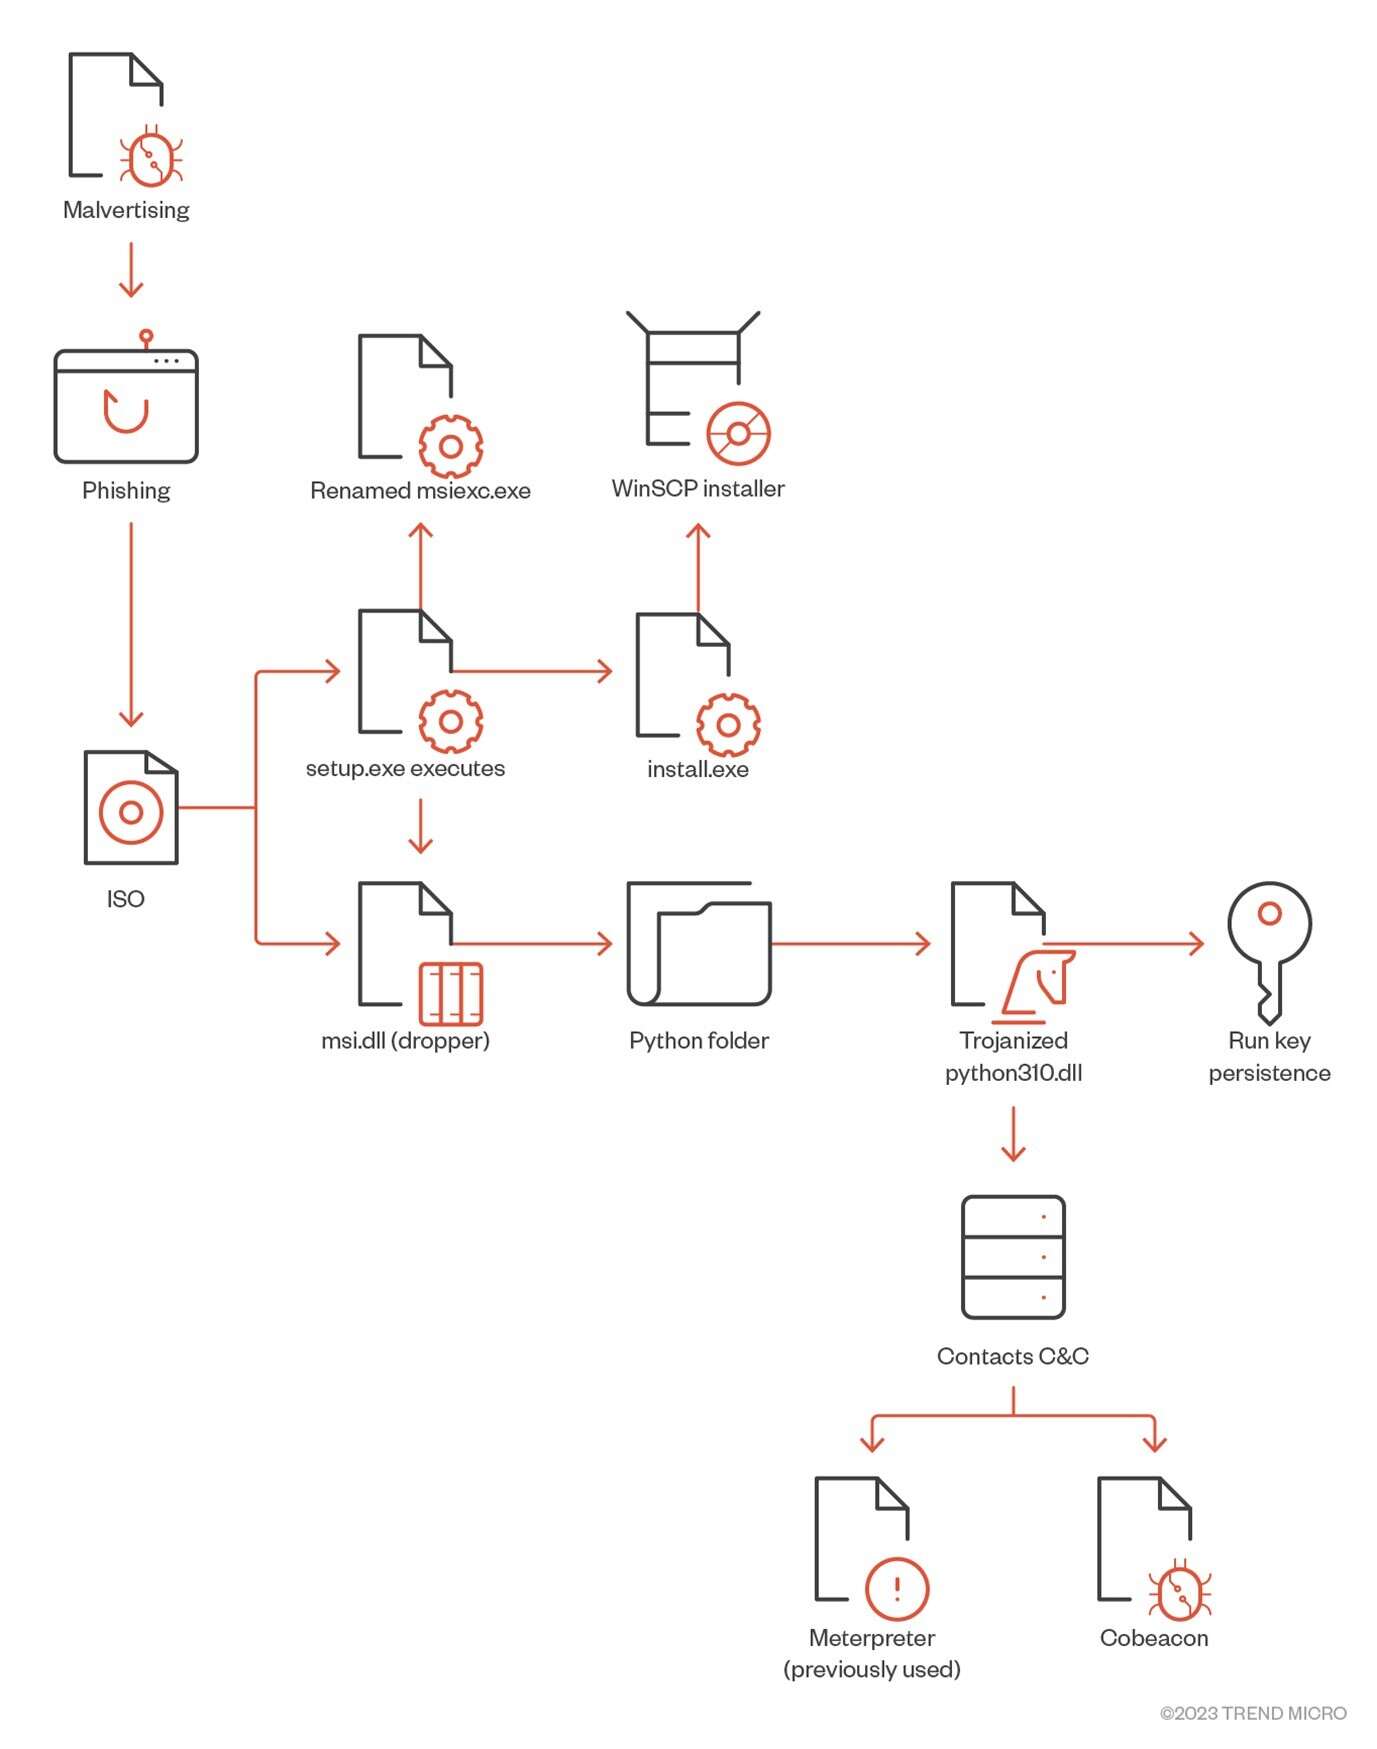
Файл ISO, распространяемый в ходе malvertising-кампании, содержит setup.exe и msi.dll. Первый — это переименованный msiexec.exe (часть установщика Windows), второй — работающая как дроппер библиотека, подключаемая методом отложенной загрузки.

В ходе исполнения setup.exe происходит вызов msi.dll, та извлекает из раздела RCDATA папку Python в качестве инсталлятора WinSCP и создает две его версии — легальную и вредоносную (в папке «Музыка»), обеспечив зловреду постоянное присутствие в системе.

Анализ показал, что в качестве основной полезной нагрузки используется маячок Cobalt Strike, который подключается к удаленному серверу и обеспечивает атакующим удаленный доступ к скомпрометированной системе. Для проведения разведки и развития успеха взломщики также используют ряд других инструментов: AdFind, AccessChk64, PowerView, PsExec, BitsAdmin, KillAV, AnyDesk. Вывод собранной информации осуществляется с помощью клиента PuTTY Secure Copy (PSCP), устранение помех в виде антивирусов и EDR — с помощью Terminator, недавно появившегося на черном рынке. Конечной целью всей этой вредоносной активности является внедрение в сеть вымогательской программы.

Подпишитесь на новости

Рынок микроэлектроники в России может достичь 1,5 трлн рублей

России понадобится больше чипов, однако есть вопрос, кто их произведёт. Сбербанк подготовил три сценария развития спроса на микроэлектронику до 2036 года для стратегии «Объединённой микроэлектронной компании». В базовом варианте потребление почти удвоится: с эквивалента 0,8-1 млн кремниевых пластин диаметром 200 мм в 2025 году до 1,6-1,8 млн.

В деньгах рынок может вырасти с 500-600 млрд до 1,4-1,5 трлн рублей. Документ изучил CNews.

Оптимистичный сценарий предусматривает спрос на 2-2,2 млн пластин, консервативный — на 1,1-1,3 млн. Разница зависит от выполнения проектов, темпов локализации и запуска производств.

Главный двигатель роста — импортозамещение: оно должно обеспечить около 0,6 млн дополнительных пластин. Естественное расширение рынка добавит примерно 0,2 млн. Около 57% спроса приходится на вычислительную инфраструктуру и телеком — серверы, хранилища и сетевое оборудование.

Но одними прогнозами технологический разрыв не закрыть. Память и логические микросхемы формируют более 60% спроса, причём около 70% этого сегмента связано с технологиями, пока недоступными российским производителям.

До 2030 года в развитие ОМК планируют вложить 1 трлн рублей: 750 млрд из бюджета и 250 млрд от Сбербанка. Спрос обещает вырасти. Производственные возможности ещё предстоит подтянуть.

RSS: Новости на портале Anti-Malware.ru