



Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

Операторы BlackCat грозят опубликовать 80 ГБ, украденных у Reddit

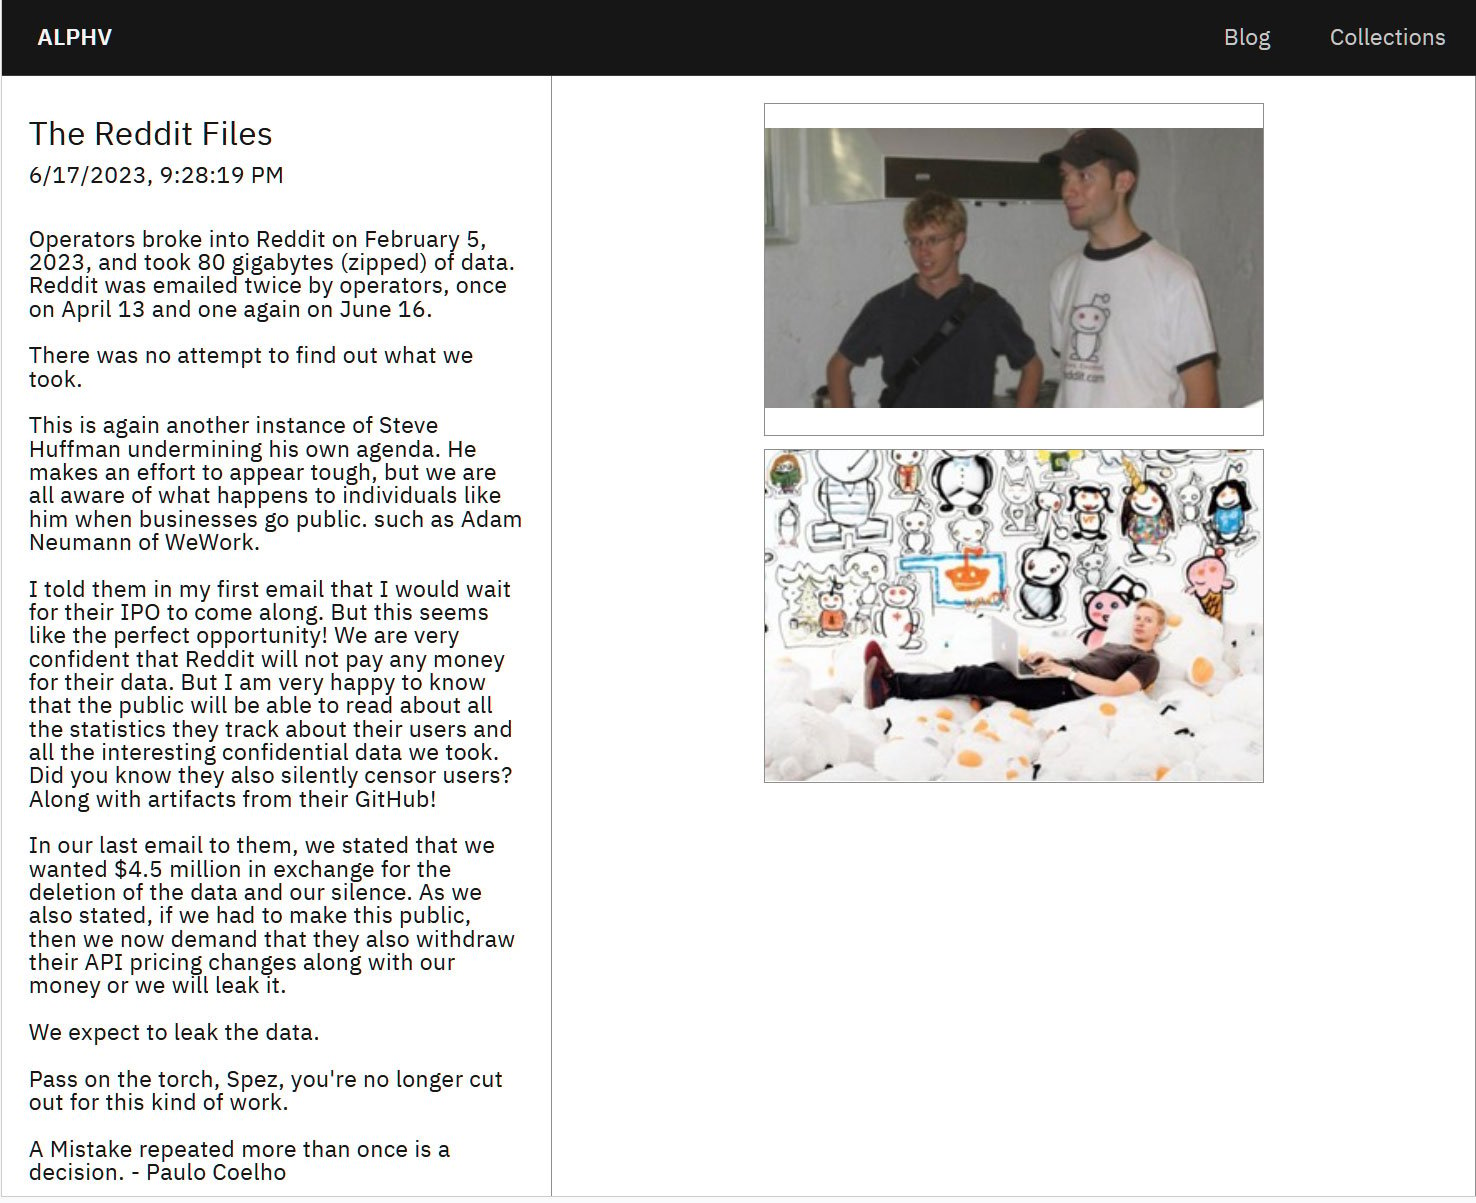
За февральской крупной атакой на Reddit, судя по всему, стоит группировка BlackCat (ALPHV). Теперь злоумышленники грозят слить 80 ГБ данных, похищенных в ходе взлома систем социальной площадки.

В начале февраля мы писали, что неустановленные киберпреступники утащили внутренние документы и часть кода Reddit. В самой компании отметили, что атакующие хорошо подготовились и организовали грамотный фишинг на сотрудников.

Злоумышленники создали замаскированный под Reddit сайт, на который перенаправляли работников. С помощью этого ресурса фишеры получали учётные данные служащих и токены двухфакторной аутентификации.

На данный момент, как отметил исследователь Доминик Альвьери, ответственность за февральскую атаку на Reddit взяли на себя операторы шифровальщика BlackCat. Кстати, в начале этого месяца специалисты зафиксировали новую версию этого вредоноса — Sphynx.

Кибербанда опубликовала пост под заголовком «Reddit Files», в котором утверждается, что злоумышленники смогли вытащить из сети корпорации 80 ГБ данных. При этом преступники подчёркивают, что пытались связаться с представителями Reddit дважды (13 апреля и 1 июня), требуя выкуп в размере 4,5 млн долларов, но не получили никакой реакции.

«Понятное дело, что руководство соцсети не заплатит выкуп. Однако мне доставляет удовольствие тот факт, что теперь пользователи узнают, в каком количестве Reddit собирает их конфиденциальные данные», — пишет один из операторов BlackCat.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru