



«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

«Импотент» с площадки Exposed слил данные 478 тыс. участников RaidForums

База данных популярного форума для киберпреступников RaidForums утекла в Сеть. Теперь другие злоумышленники и исследователи в сфере кибербезопасности смогут изучить постоянных посетителей сообщества.

RaidForums — довольно популярная площадка в среде киберпреступников, известная прежде всего продажей скомпрометированных данных. Взломав какую-либо организацию и слив её внутренние данные, злоумышленники пытались сбыть их на RaidForums.

В сентябре 2021 года с хакерским форумом произошёл курьёзный случай: RaidForums случайно раскрыл внутренние страницы веб-сайта. В апреле прошлого года стало известно, что правоохранительные органы США и пяти европейских стран закрыли форум.

В этом месяце в Сети появилась новая площадка для киберпреступников — «Exposed». Пытаясь заменить Breached и RaidForums, форум быстро стал популярным в среде злоумышленников.

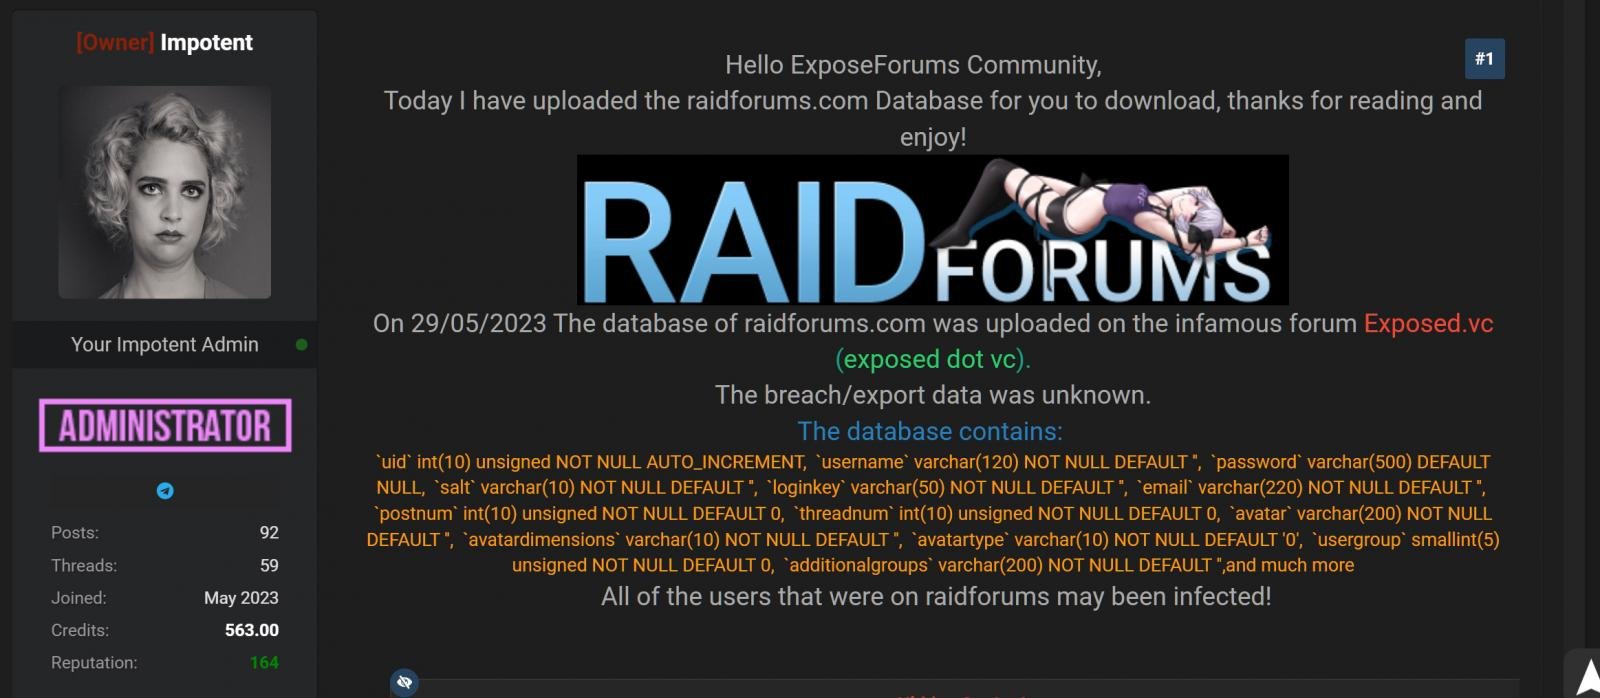
Один из администраторов Exposed с интересным ником «Impotent» выложил базу данных участников RaidForums, раскрыв информацию о заработках отдельных представителей цифровой криминальной среды.


В BleepingComputer изучили слитые данные и пришли к выводу, что БД состоит из одного файла SQL, связанного с таблицей юзеров RaidForums — mybb_users. Эта таблица насчитывает 478 870 участников уже мёртвого форума:

  • имена пользователей;
  • адреса электронной почты;
  • хешированные пароли;
  • даты регистрации.

Все сведения относятся к юзерам, зарегистрировавшимся на RaidForums в период между 20 марта 2015 года и 24 сентября 2020-го. «Импотент» отметил, что данные некоторых пользователей могли не попасть в БД, когда создан дамп — он тоже не в курсе.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru