



Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Хакерский форум RaidForums случайно раскрыл внутренние страницы

Известная площадка для киберпреступников — RaidForums недавно случайно открыла на всеобщее обозрение внутренние страницы веб-сайта, которые предназначались только для представителей администрации форума.

RaidForums представляет собой чёрный онлайн-рынок, с помощью которого киберпреступники различных мастей реализуют украденные данные. Также на этой площадке злоумышленники делятся друг с другом информацией об утечках.

На RaidForums, например, можно приобрести эксплойты для известных уязвимостей, данные карт клиентов различных банков, а иногда всё перечисленное можно получить и бесплатно.

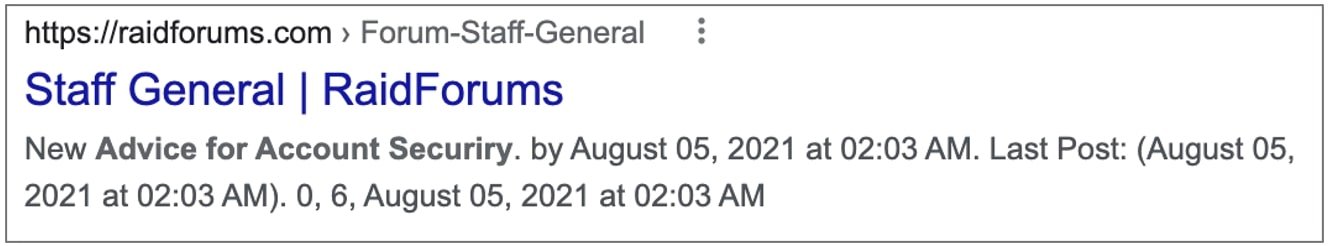
Как у любого другого форума, у RaidForums есть свои закрытые разделы. Одни из них — «Staff General» — недавно стал достоянием общественности. Сотрудники BleepingComputer зафиксировали индексацию скрытой секции в Google:


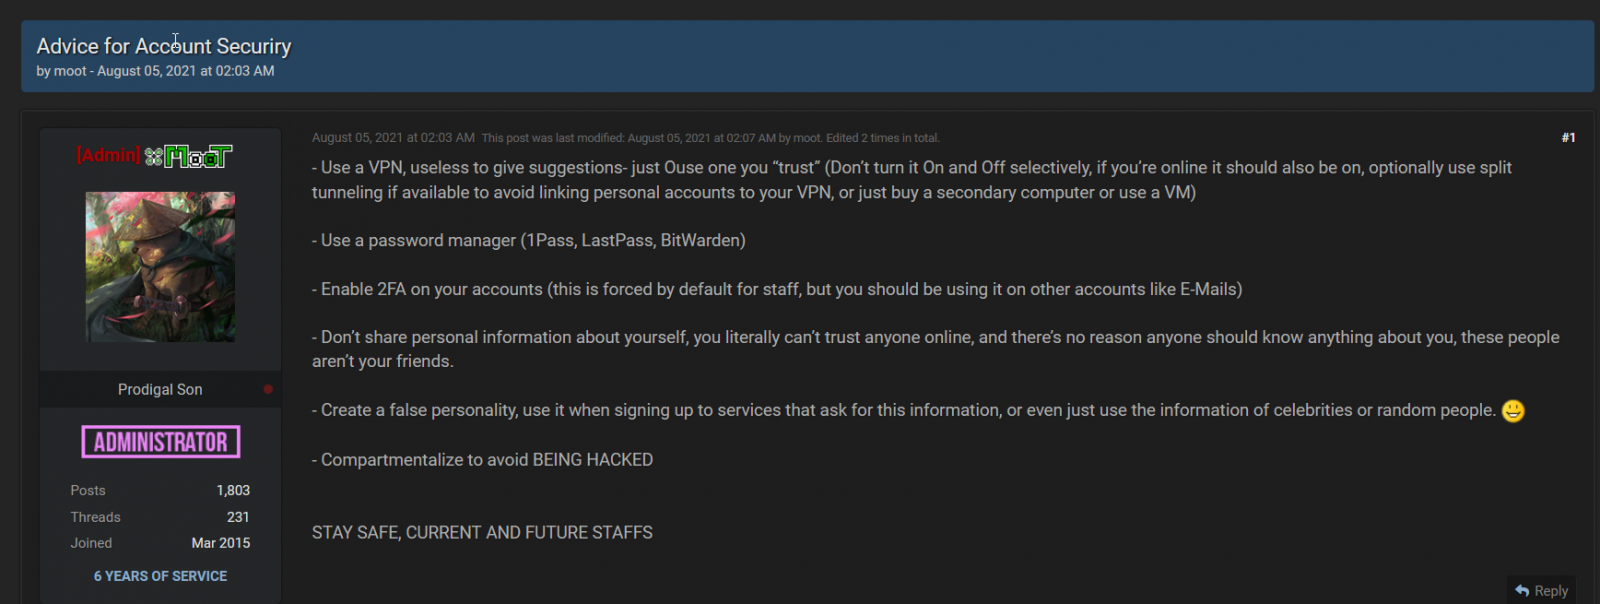
Также исследователи смогли просмотреть одну из закрытых тем, в которой находилась памятка по защите аккаунтов, предназначенная для администраторов и модераторов. Там руководство форума перечисляло лучшие практики по использованию менеджеров паролей, активации двухфакторной аутентификации (2FA) и установке VPN.


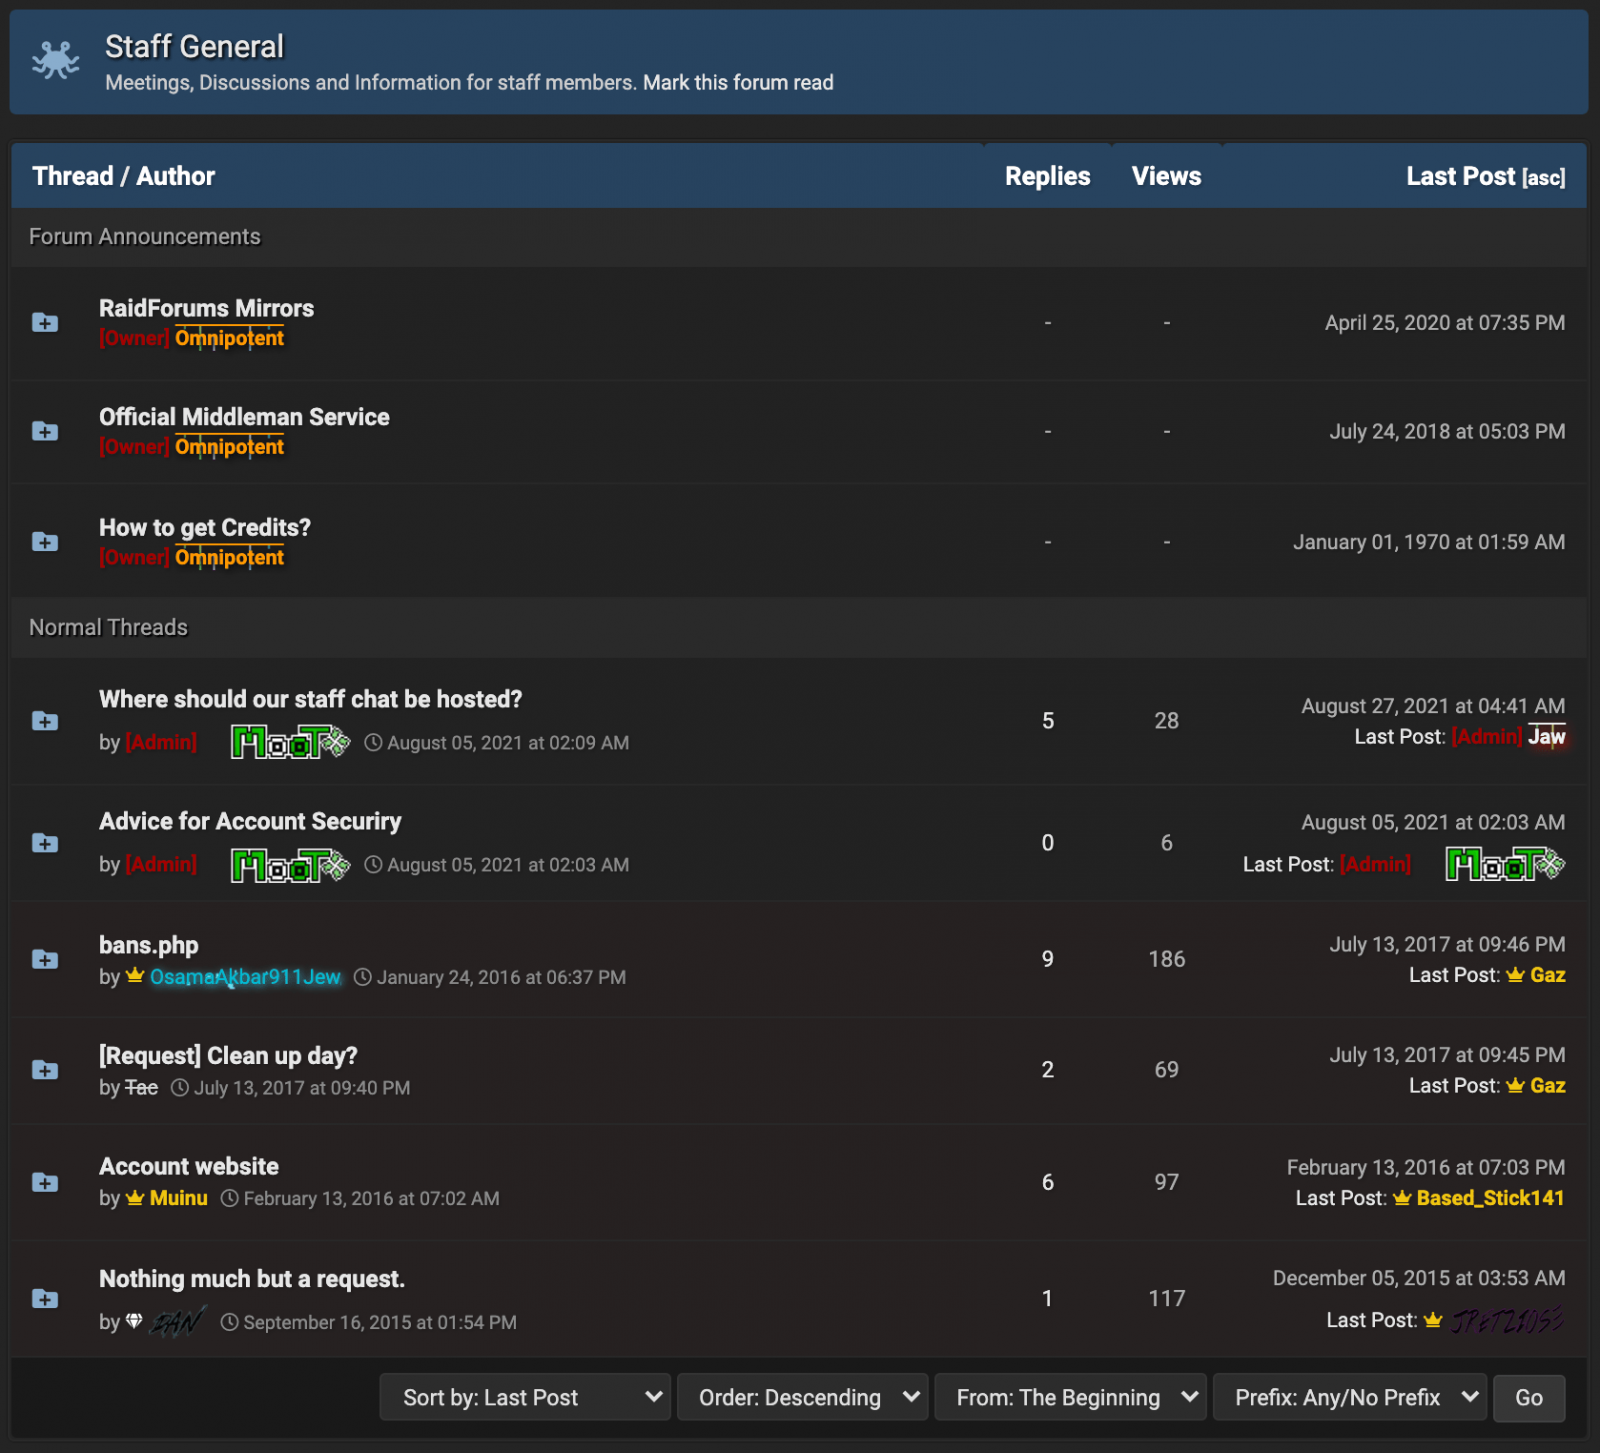
В других темах администрация обсуждала баны и способ общения между собой:


В настоящий момент раздел «Staff General» снова закрыт от обычных пользователей и посетителей.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru