



США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

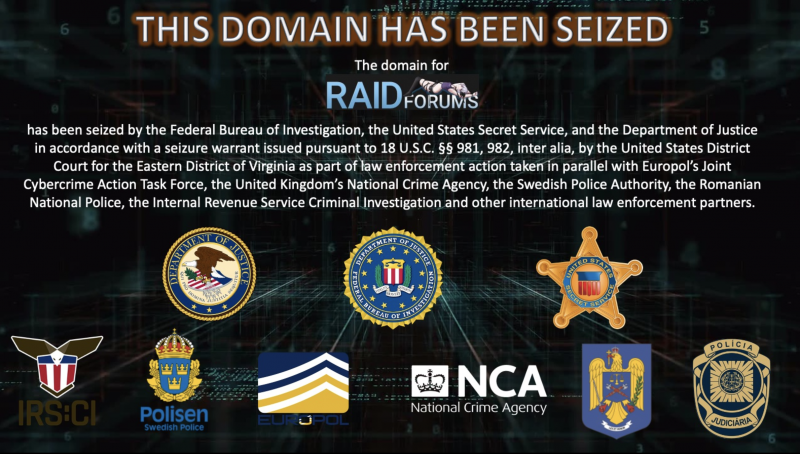
Правоохранители США и пяти европейских стран совместными усилиями закрыли сайт RaidForums, на котором осуществлялась купля-продажа краденых данных. Арестован также предполагаемый создатель и администратор торговой точки, популярной у киберкриминала, — 21-летний уроженец Португалии Дьогу Куэлью (Diogo Santos Coelho).

В рамках международной операции Tourniquet американские федералы с разрешения суда захватили три домена, открывавших доступ к торговой платформе.  Проживающего в Англии португальца задержали в конце января; его содержат под стражей в ожидании решения об экстрадиции в США. При обыске у подозреваемого изъяли £5000 наличными, удалось также выявить и заморозить принадлежащую ему криптовалюту на сумму 500 тыс. долларов.

По имеющимся данным, криминальный маркетплейс RaidForums был создан в 2015 году; к моменту закрытия его аудитория разрослась до 500 тыс. зарегистрированных пользователей. На сайте широко рекламировался хакерский инструментарий, там также можно было купить украденные и утекшие в Сеть базы учетных, персональных и финансовых данных пользователей интернет-сервисов, а также конфиденциальную переписку высокопоставленных организаций.

По оценкам американских властей, на RaidForums выставлялись на продажу сотни краденых баз данных совокупным объемом более 10 млрд записей. Операторы сайта (предположительно во главе с Куэлью) разрабатывали нужный софт, поддерживали нормальное функционирование инфраструктуры, устанавливали правила для пользователей, а также создавали и вели тематические разделы сайта, в том числе форум Leaks Market, на котором торговали слитыми базами данных.

Члены криминального торгового сообщества имели различный статус — в зависимости от размера взноса; наибольшим количеством привилегий обладали так называемые God — «боги». Юзеры также могли в индивидуальном порядке оплатить доступ к разделу сайта ограниченного пользования или выставленной на продажу базе данных.

На сайте работал платный сервис Official Middleman — доверенного посредника, в роли которого, по версии следствия, выступал Куэлью, использовавший юзернейм Omnipotent («всемогущий»). Такая возможность позволяла участникам сделок удостовериться в пригодности предложенного товара и надежности средств платежа.

Примечательно, что посредник и сам иногда подрабатывал торговлей крадеными данными на своей платформе. В США ему инкриминируют в основном деяния, связанные с функциями главного администратора RaidForums: преступный сговор, мошенничество с использованием средств доступа, кража личности с отягчающими обстоятельствами.

В расследовании по данному делу принимали участие спецслужбы США, эксперты Европола и британского Управления по борьбе с преступностью (NCA), полиция Германии, Швеции, Румынии и Португалии.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru