



США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

США и Европа ликвидировали хакерский маркетплейс RaidForums

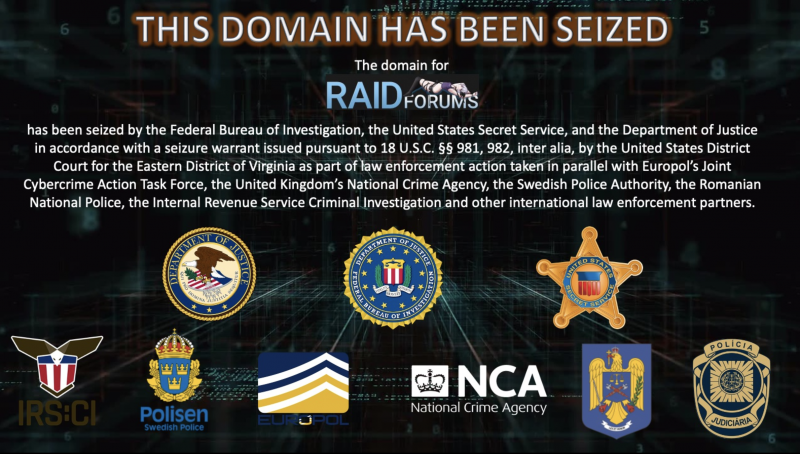
Правоохранители США и пяти европейских стран совместными усилиями закрыли сайт RaidForums, на котором осуществлялась купля-продажа краденых данных. Арестован также предполагаемый создатель и администратор торговой точки, популярной у киберкриминала, — 21-летний уроженец Португалии Дьогу Куэлью (Diogo Santos Coelho).

В рамках международной операции Tourniquet американские федералы с разрешения суда захватили три домена, открывавших доступ к торговой платформе.  Проживающего в Англии португальца задержали в конце января; его содержат под стражей в ожидании решения об экстрадиции в США. При обыске у подозреваемого изъяли £5000 наличными, удалось также выявить и заморозить принадлежащую ему криптовалюту на сумму 500 тыс. долларов.

По имеющимся данным, криминальный маркетплейс RaidForums был создан в 2015 году; к моменту закрытия его аудитория разрослась до 500 тыс. зарегистрированных пользователей. На сайте широко рекламировался хакерский инструментарий, там также можно было купить украденные и утекшие в Сеть базы учетных, персональных и финансовых данных пользователей интернет-сервисов, а также конфиденциальную переписку высокопоставленных организаций.

По оценкам американских властей, на RaidForums выставлялись на продажу сотни краденых баз данных совокупным объемом более 10 млрд записей. Операторы сайта (предположительно во главе с Куэлью) разрабатывали нужный софт, поддерживали нормальное функционирование инфраструктуры, устанавливали правила для пользователей, а также создавали и вели тематические разделы сайта, в том числе форум Leaks Market, на котором торговали слитыми базами данных.

Члены криминального торгового сообщества имели различный статус — в зависимости от размера взноса; наибольшим количеством привилегий обладали так называемые God — «боги». Юзеры также могли в индивидуальном порядке оплатить доступ к разделу сайта ограниченного пользования или выставленной на продажу базе данных.

На сайте работал платный сервис Official Middleman — доверенного посредника, в роли которого, по версии следствия, выступал Куэлью, использовавший юзернейм Omnipotent («всемогущий»). Такая возможность позволяла участникам сделок удостовериться в пригодности предложенного товара и надежности средств платежа.

Примечательно, что посредник и сам иногда подрабатывал торговлей крадеными данными на своей платформе. В США ему инкриминируют в основном деяния, связанные с функциями главного администратора RaidForums: преступный сговор, мошенничество с использованием средств доступа, кража личности с отягчающими обстоятельствами.

В расследовании по данному делу принимали участие спецслужбы США, эксперты Европола и британского Управления по борьбе с преступностью (NCA), полиция Германии, Швеции, Румынии и Португалии.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru