



Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

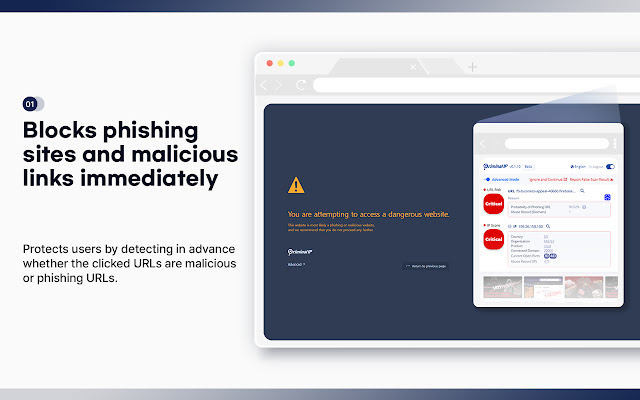
Корейская компания AI Spera, оператор OSINT-сервиса Criminal IP, выпустила бесплатное расширение для Google Chrome, предоставляющее защиту от фишинга. Новинка сканирует сайты в реальном времени, оценивает риски и принимает решение о блокировке URL.

Использование ИИ-технологий позволяет охраннику Phishing scams link checker выявлять недавно созданные мошеннические сайты, просматривать страницы перед открытием в браузере и ранжировать их по степени опасности: низкой, средней, высокой, критической.

Если угроз не обнаружено, пользователю отображается Safe — «ресурс безопасен для визита». Дополнительный механизм Scam Block обеспечивает мгновенную блокировку опасных ссылок при попытке перехода. Включение режима Advanced позволяет получить подробную информацию о сайте: данные Whois, уязвимости (обновляется), открытые порты и т. п.

Только что вышедший защитный продукт уже доступен в Chrome Web Store. Расширение автоматически включается после входа в браузер из-под персонального аккаунта, регистрация при этом не нужна.


Официальный запуск Criminal IP, сервиса поиска данных о киберугрозах по открытым источникам, состоялся 17 апреля. Использующая ИИ платформа ежедневно собирает и анализирует информацию об IP-адресах, помогая выявлять в интернете вредоносную активность, уязвимые веб-приложения и открытые для атак IoT-устройства. Бесплатная подписка предполагает доступ с ограниченными возможностями.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru