



Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

Chrome-плагин Criminal IP защищает веб-серферов от фишинга с помощью ИИ

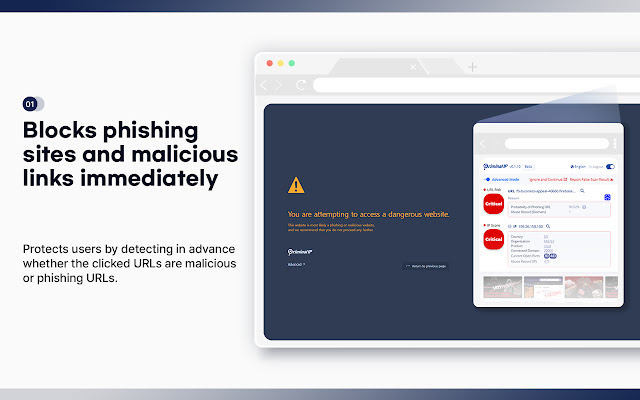
Корейская компания AI Spera, оператор OSINT-сервиса Criminal IP, выпустила бесплатное расширение для Google Chrome, предоставляющее защиту от фишинга. Новинка сканирует сайты в реальном времени, оценивает риски и принимает решение о блокировке URL.

Использование ИИ-технологий позволяет охраннику Phishing scams link checker выявлять недавно созданные мошеннические сайты, просматривать страницы перед открытием в браузере и ранжировать их по степени опасности: низкой, средней, высокой, критической.

Если угроз не обнаружено, пользователю отображается Safe — «ресурс безопасен для визита». Дополнительный механизм Scam Block обеспечивает мгновенную блокировку опасных ссылок при попытке перехода. Включение режима Advanced позволяет получить подробную информацию о сайте: данные Whois, уязвимости (обновляется), открытые порты и т. п.

Только что вышедший защитный продукт уже доступен в Chrome Web Store. Расширение автоматически включается после входа в браузер из-под персонального аккаунта, регистрация при этом не нужна.


Официальный запуск Criminal IP, сервиса поиска данных о киберугрозах по открытым источникам, состоялся 17 апреля. Использующая ИИ платформа ежедневно собирает и анализирует информацию об IP-адресах, помогая выявлять в интернете вредоносную активность, уязвимые веб-приложения и открытые для атак IoT-устройства. Бесплатная подписка предполагает доступ с ограниченными возможностями.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru