



Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новая вредоносная программа LOBSHOT распространяется через рекламный механизм Google и позволяет операторам незаметно захватывать устройства, работающие на операционной системе Windows.

В последнее время исследователи не раз предупреждали об интересе киберпреступников к распространению вредоносов через рекламу в Google. Например, именно так пользователям выдавался зловред под видом GIMP.

Злоумышленники маскируют фишинговые и вредоносные сайты под ресурсы 7-ZIP, VLC, OBS, Notepad++, CCleaner, TradingView, Rufus и др. Желая получить легитимный софт, пользователи загружают на устройства трояны Gozi, RedLine, Vidar, Cobalt Strike, SectoRAT и шифровальщик Royal.

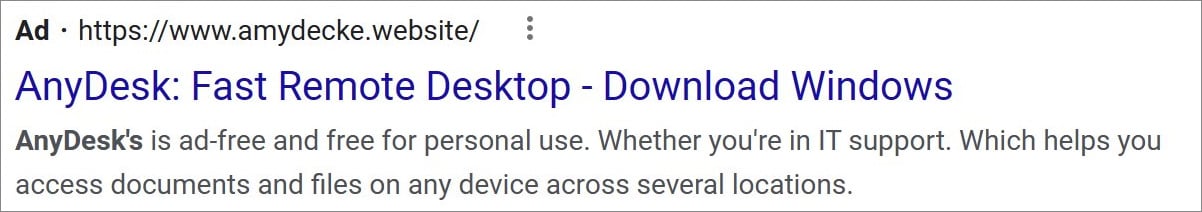
В отчёте Elastic Security Labs специалисты указали на нового вредоноса — LOBSHOT, который также распространяется с помощью механизма Google Ads. На этот раз злоумышленники прикрылись софтом для удалённого администрирования AnyDesk, а на деле вели посетителя на фейковый сайт amydeecke[.]website.


Злонамеренный ресурс выдаёт пользователю файл MSI, выполняющий в системе PowerShell-команду и загружающий DLL с download-cdn[.]com.

«Мы выявили более 500 уникальных образцов LOBSHOT с июля 2022 года. Все они скомпилированы как 32-битные DLL или исполняемый файлы и весят между 93 и 124 КБ», — пишет команда Elastic Security Labs.

Сразу после запуска LOBSHOT проверяет, запущен ли в системе Microsoft Defender. Если антивирус активен, вредонос завершает свой процесс, чтобы избежать детектирования. В случае же, если Microsoft Defender не работает, LOBSHOT вносит изменения в реестр ОС и настраивается на автозапуск.

Далее зловред проверяет наличие одного из 32 Chrome-расширений для криптовалютных кошельков, 9 Edge-аддонов и 11 расширений для Firefox. После этого LOBSHOT запускает файл в директории C:\ProgramData.

Исследователи также выяснили, что вредонос располагает hVNC-модулем, позволяющим операторам незаметно подключаться к заражённому устройству удалённо.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru