



Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новый вредонос LOBSHOT открывает скрытый VNC-доступ к машинам на Windows

Новая вредоносная программа LOBSHOT распространяется через рекламный механизм Google и позволяет операторам незаметно захватывать устройства, работающие на операционной системе Windows.

В последнее время исследователи не раз предупреждали об интересе киберпреступников к распространению вредоносов через рекламу в Google. Например, именно так пользователям выдавался зловред под видом GIMP.

Злоумышленники маскируют фишинговые и вредоносные сайты под ресурсы 7-ZIP, VLC, OBS, Notepad++, CCleaner, TradingView, Rufus и др. Желая получить легитимный софт, пользователи загружают на устройства трояны Gozi, RedLine, Vidar, Cobalt Strike, SectoRAT и шифровальщик Royal.

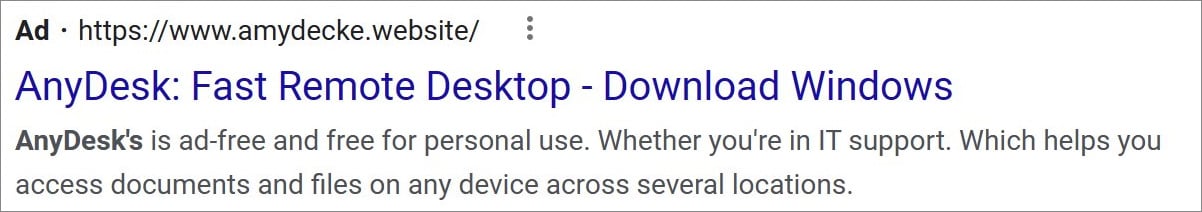
В отчёте Elastic Security Labs специалисты указали на нового вредоноса — LOBSHOT, который также распространяется с помощью механизма Google Ads. На этот раз злоумышленники прикрылись софтом для удалённого администрирования AnyDesk, а на деле вели посетителя на фейковый сайт amydeecke[.]website.


Злонамеренный ресурс выдаёт пользователю файл MSI, выполняющий в системе PowerShell-команду и загружающий DLL с download-cdn[.]com.

«Мы выявили более 500 уникальных образцов LOBSHOT с июля 2022 года. Все они скомпилированы как 32-битные DLL или исполняемый файлы и весят между 93 и 124 КБ», — пишет команда Elastic Security Labs.

Сразу после запуска LOBSHOT проверяет, запущен ли в системе Microsoft Defender. Если антивирус активен, вредонос завершает свой процесс, чтобы избежать детектирования. В случае же, если Microsoft Defender не работает, LOBSHOT вносит изменения в реестр ОС и настраивается на автозапуск.

Далее зловред проверяет наличие одного из 32 Chrome-расширений для криптовалютных кошельков, 9 Edge-аддонов и 11 расширений для Firefox. После этого LOBSHOT запускает файл в директории C:\ProgramData.

Исследователи также выяснили, что вредонос располагает hVNC-модулем, позволяющим операторам незаметно подключаться к заражённому устройству удалённо.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru