



Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Троян-стилер Typhon расширил возможности противодействия анализу

Авторы Typhon выпустили новую версию инфостилера, значительно изменив исходники. Анализ образцов, проведенный в Cisco Talos, показал, что вирусописатели повысили стабильность и надежность работы кода, а также усилили его защиту от детектирования и анализа.

По словам аналитиков, Typhon Reborn 2 продается на хакерских форумах, в том числе русскоязычном XSS, с конца января и пользуется спросом. Обновленный вредонос предоставляется в пользование как услуга (Malware-as-a-Service, MaaS), а в атаках засветился еще в декабре.

Инфостилер Typhon, созданный на основе Prynt Stealer, впервые попал в поле зрения ИБ-экспертов летом прошлого года. На тот момент его набор функций отличался большим разнообразием: троян умел воровать информацию из ряда приложений, регистрировать клавиатурный ввод, подменять адреса криптокошельков в буфере обмена, делать скриншоты, добывать монеро.

В ноябре объявилась итерация Typhon Reborn с улучшенной защитой от анализа. Функциональность кейлоггера, клиппера и майнера исчезла, а возможности кражи данных и файлов по выбору были расширены.

Вторая версия Typhon Reborn, по данным Cisco, отличается большей скрытностью. В качестве дополнительной меры противодействия анализу введена обфускация строк с использованием Base64 и XOR.

Количество проверок окружения (песочницы, отладчики, ВМ) заметно увеличилось. Появилась опция отката исполнения на основе данных геолокации: оператор может использовать дефолтный список стран бывшего СНГ (без Украины и Грузии) либо собственный, кастомный.

Функции сохранения присутствия при перезагрузке системы исчезли, теперь троян после вывода данных заметает следы и завершает исполнение. Украденная информация архивируется, а затем отсылается оператору с использованием HTTPS и Telegram API; после этого созданный файл удаляется.

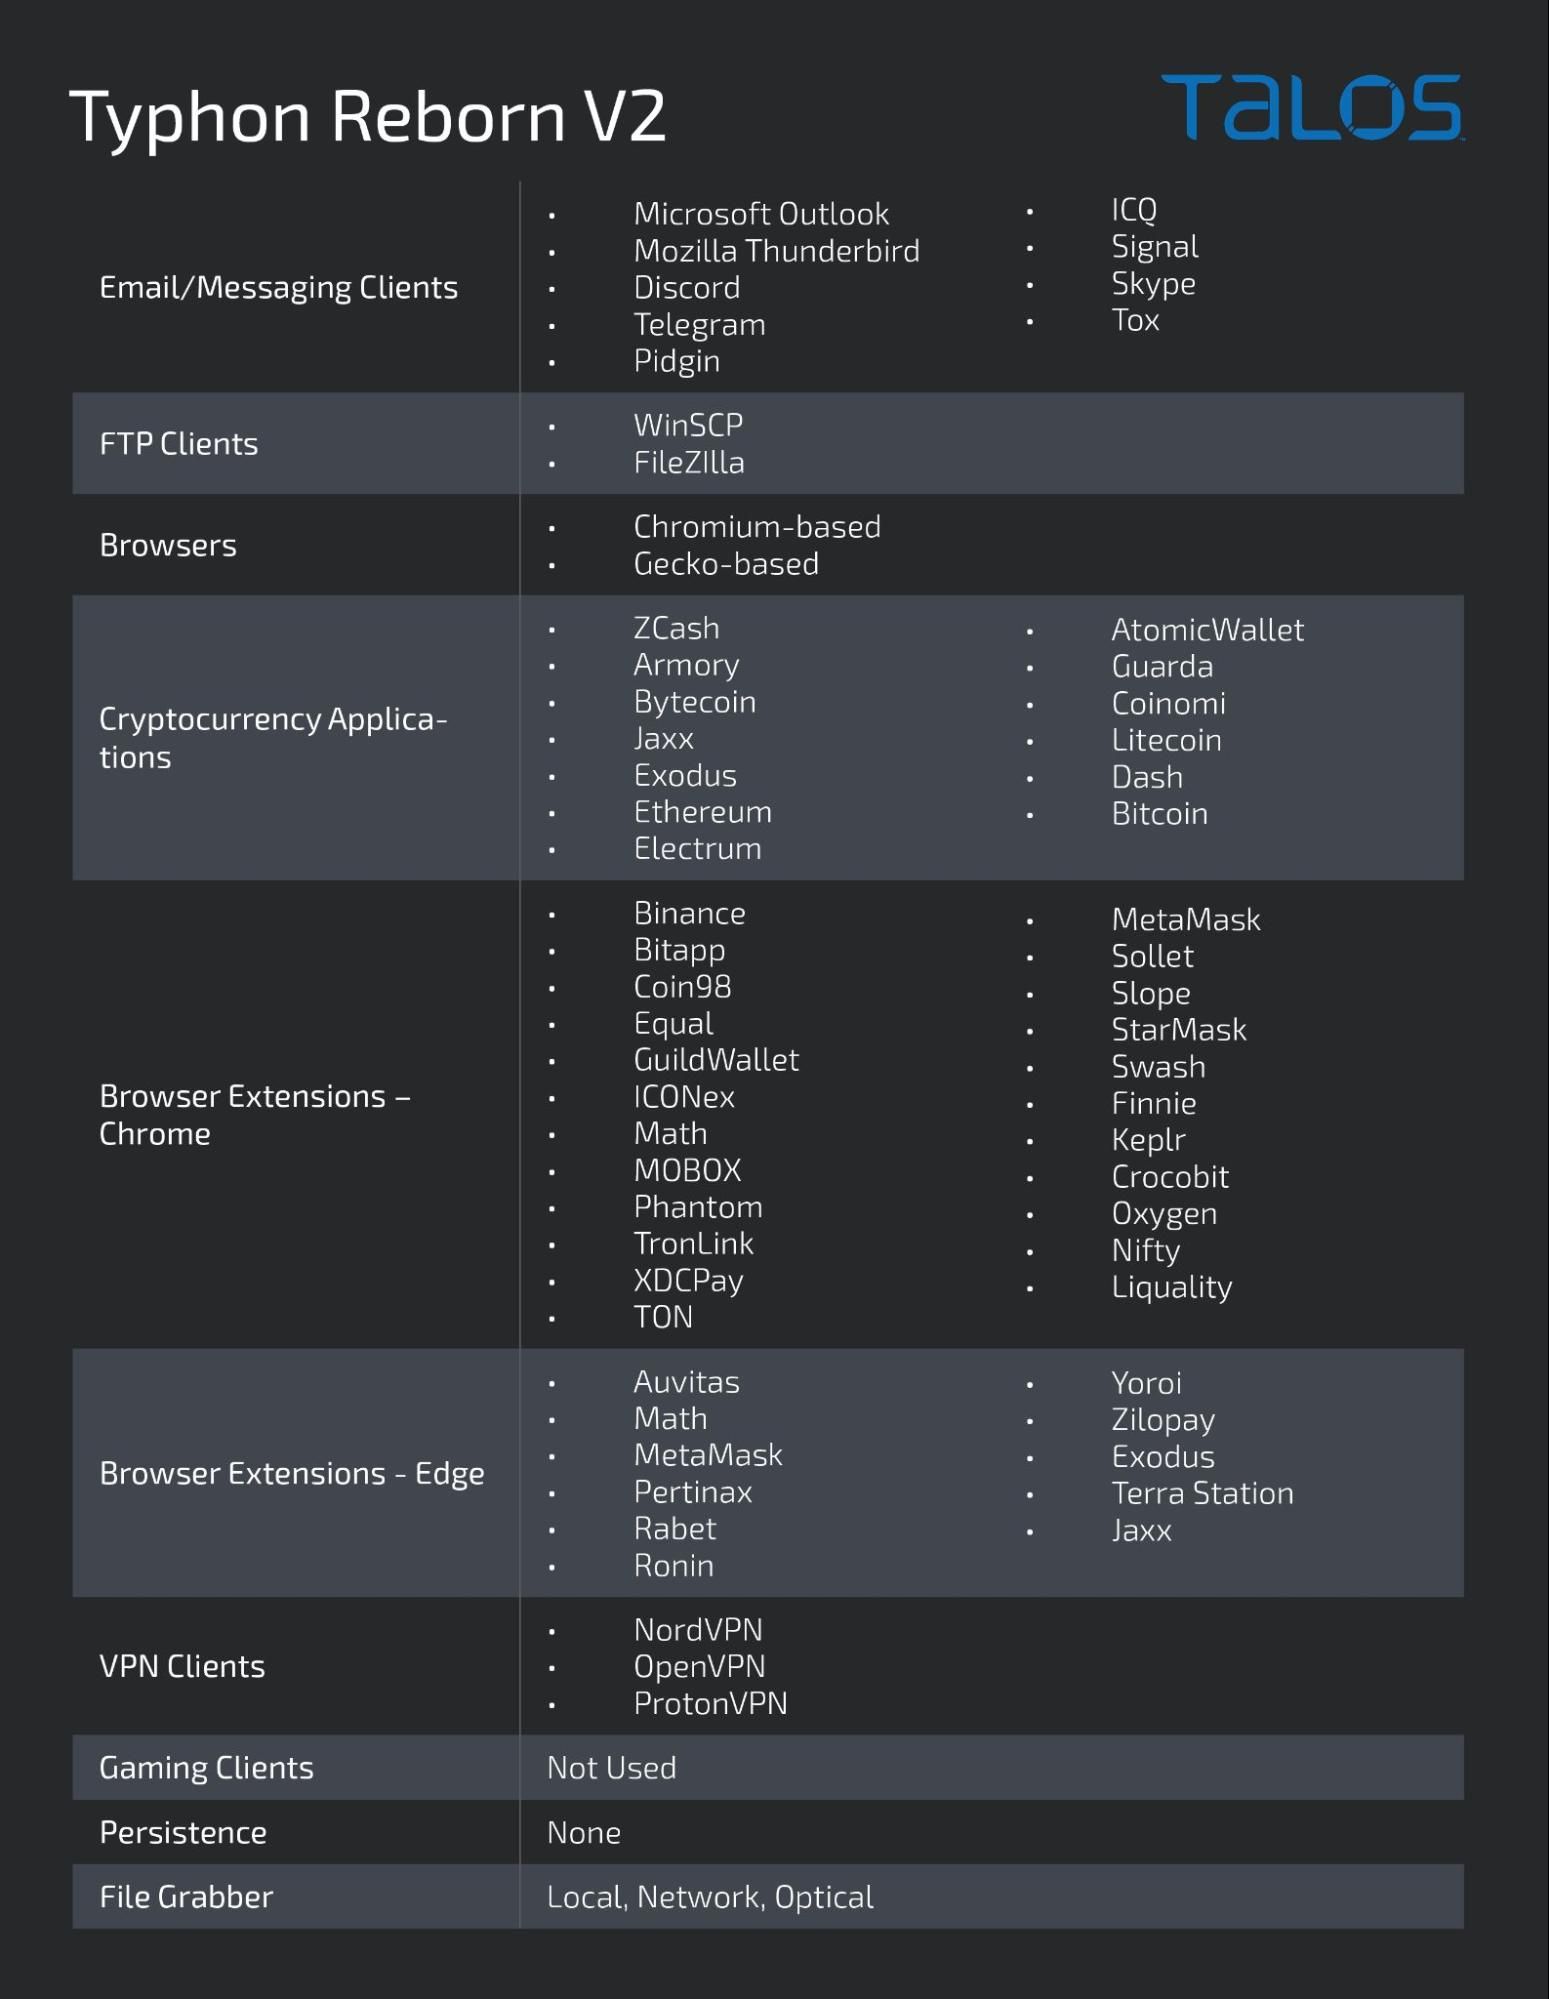
Вирусописатели также обновили модуль кражи файлов (граббер) и расширили список целевых приложений стилера.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru