



Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Распространители RedLine и Raccoon осваивают новый инжектор — DotRunpeX

Последние пару месяцев эксперты Check Point фиксируют вредоносные атаки с использованием нового загрузчика-инжектора. Написанный на .NET зловред DotRunpeX внедряется в систему на втором этапе заражения и обеспечивает доставку финальной полезной нагрузки — инфостилера или RAT-трояна.

Цепочка заражения в таких случаях обычно начинается с .NET-даунлоудера, присланного вложением в спам-письмо или скачанного из интернета под видом популярной легитимной программы (AnyDesk, LastPass и проч.). Сайты, распространяющие такие фальшивки, как правило, продвигаются с помощью Google Ads или черного SEO.

Самые ранние образцы DotRunpeX в коллекции Check Point датированы 17 октября 2022 года. Анализ показал, что код зловреда защищен с использованием протектора для NET-приложений ConfuserEx. В новейших семплах обнаружен дополнительный слой обфускации, созданный с помощью кастомной версии плагина KoiVM.

В каждый образец инжектора встроена полезная нагрузка. Перед ее запуском DotRunpeX проверяет наличие враждебного окружения (виртуальных машин, песочниц) и прибивает процессы антивирусов по списку, используя уязвимый драйвер ядра procexp с русскоязычным именем Иисус.sys. Целевой зловред загружается в память по методу process hollowing.

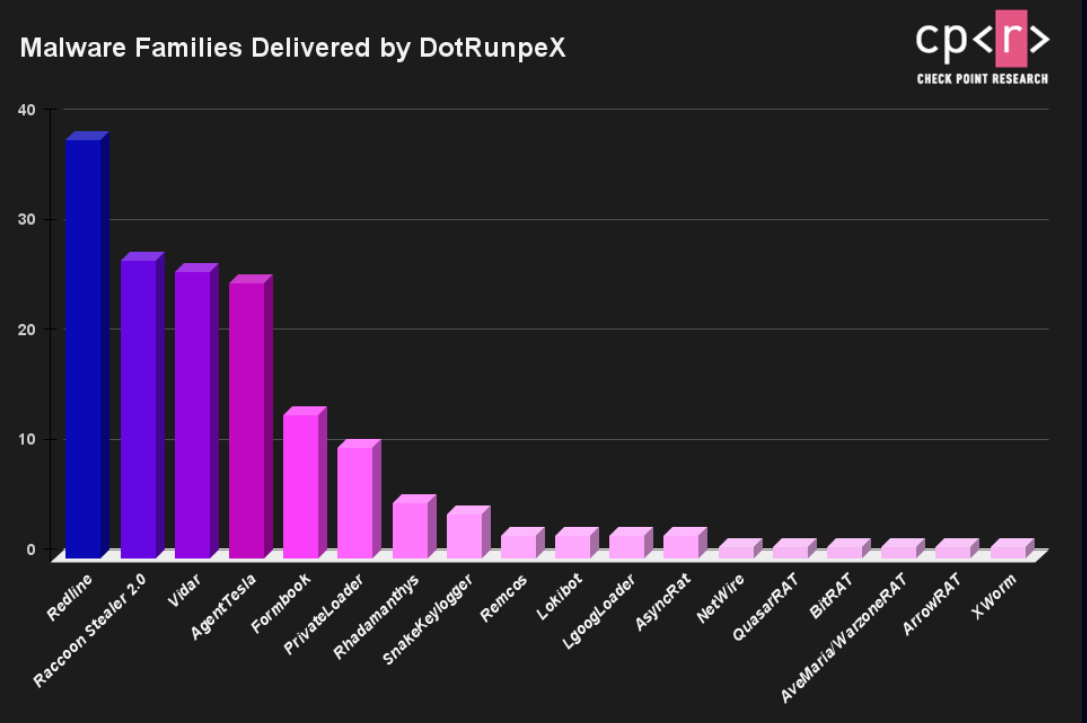
По данным аналитиков, злоумышленники используют новый промежуточный загрузчик для доставки представителей различных вредоносных семейств — чаще всего RedLine, Raccoon, Vidar и Agent Tesla.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru