



Хакеры утверждают, что получили доступ к внутренним данным Acronis

Хакеры утверждают, что получили доступ к внутренним данным Acronis

Хакеры утверждают, что получили доступ к внутренним данным Acronis

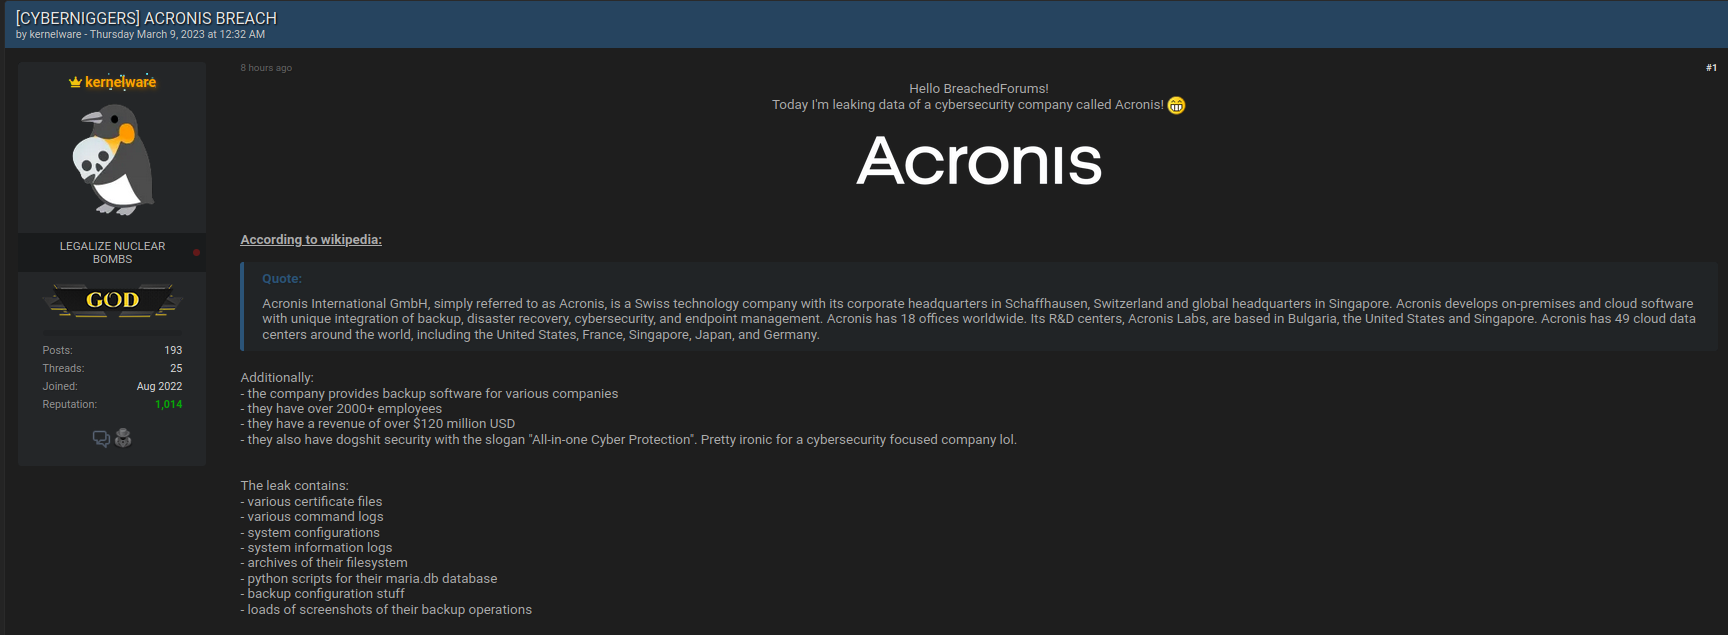
На BreachedForums появилось новое сообщение об утечке. По словам автора поста, в файлах, выложенных в качестве доказательства, содержатся данные швейцарской компании Acronis International, известного производителя софта для управления средствами хранения информации.

В частности, архив в формате .tar.gz якобы содержит следующие данные:

  • файлы сертификатов,
  • журналы регистрации команд,
  • конфигурация систем,
  • системные журналы,
  • архивы файловой системы,
  • Python-скрипты для базы данных MariaDB,
  • схема создания бэкапа конфигурационных данных,
  • снапшоты операций резервного копирования.


По данным телеграм-канала in2security, автор новой публикации — тот же участник BreachedForums, который несколько дней назад слил 160 Гбайт данных Acer. Тайваньский производитель компьютерной техники уже признал факт взлома; свидетельств несанкционированного доступа к информации о клиентах компании пока не обнаружено.

Если утечка в Acronis подтвердится, безопасность ее систем и продуктов может оказаться под угрозой. Пострадает также репутация компании с присутствием в 34 странах мира (операции в России уже год как прекращены).

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru