



Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

По данным ИБ-компании Prodaft, операторы RIG в среднем совершают по 2000 попыток эксплойта в сутки. Показатель успеха в конце прошлого года достиг рекордного для этой угрозы уровня — 30%.

Исследователи получили доступ к веб-панели бэкенда RIG и обнаружили, что набор эксплойтов по-прежнему используется для распространения инфостилеров, банковских троянов, вредоносных загрузчиков. Из программ-шифровальщиков в списке доставляемых зловредов засветился Royal.

Эксплойт-пак RIG, нацеленный в основном на уязвимости в Internet Explorer, объявился в интернете в 2014 году. Он предоставляется в пользование как услуга; в атаках используются вредоносная реклама (malvertising), редиректы и прокси-серверы.

Промежуточные и лендинг- страницы обычно размещаются в доменах, создаваемых по методу domain shadowing. Злоумышленники взламывают аккаунт владельца «чистого» домена и регистрируют от его имени множество поддоменов, которые впоследствии сменяются с высокой ротацией.

Услугами теневого сервиса активно пользовались распространители шифровальщиков (CryptoBit, Cerber, CryptoMix), банкеров (Dridex, Ursnif), инфостилеров (AZORult, Raccoon, Redline). В 2017 году ИБ-эксперты совместными усилиями попытались разрушить инфраструктуру RIG; удар оказался сильным: эксплойт-пак надолго выпал из обоймы, его владельцы даже решили свернуть операции.

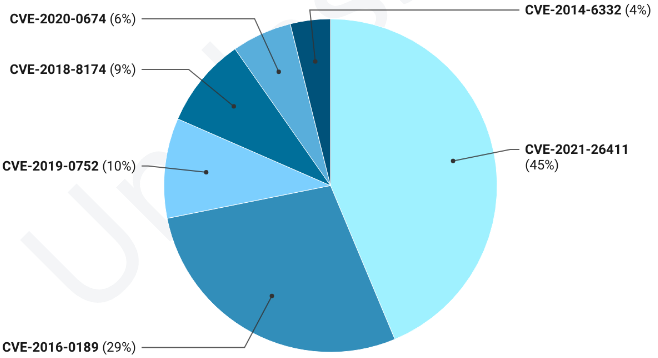
Тем не менее в прошлом году RIG вернулся в новой версии (2.0), пополнив арсенал более актуальными эксплойтами для IE — CVE-2021-26411 и CVE-2020-0674. Первый, по словам экспертов, оказался наиболее успешным: попытки его применения влекут заражение почти в половине случаев. Чаще прочих данным набором эксплойтов пользуются распространители Dridex, Raccoon и SmokeLoader.


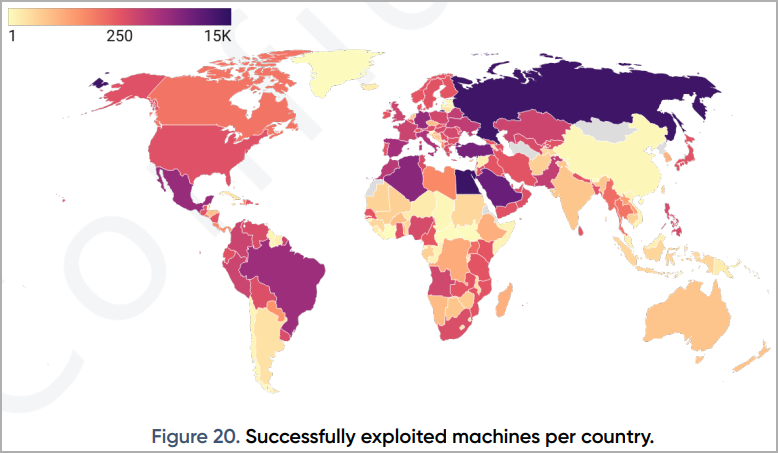
Согласно статистике Prodaft, за время своего существования RIG собрал трафик из 207 стран. В 2021 году большое количество успешных эксплойтов было зафиксировано в России, Египте, Мексике, Бразилии, Саудовской Аравии и Турции.


Остается надеяться, что в скором времени RIG увянет естественным образом: он сфокусирован на Internet Explorer, а срок поддержки этого браузера истек прошлым летом. Две недели назад Microsoft начала принудительно отключать его в Windows 10, заменяя более современным Edge.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru