


Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

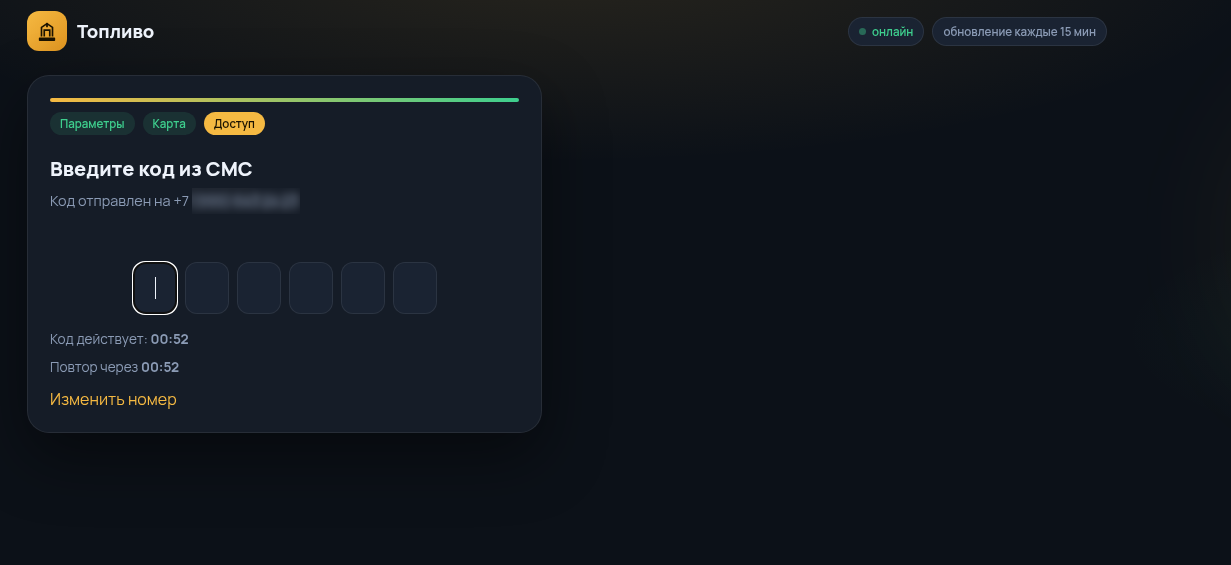
Киберпреступники решили заработать на очередях за топливом. Специалисты «Эфшесть/F6» обнаружили более 60 фишинговых сайтов, которые маскируются под карты АЗС, игровые сервисы, маркетплейсы и видеохостинги. Схема у всех одна. Пользователю обещают показать, где есть бензин, выдать электронный талон на заправку или подарить бонусы в игре.

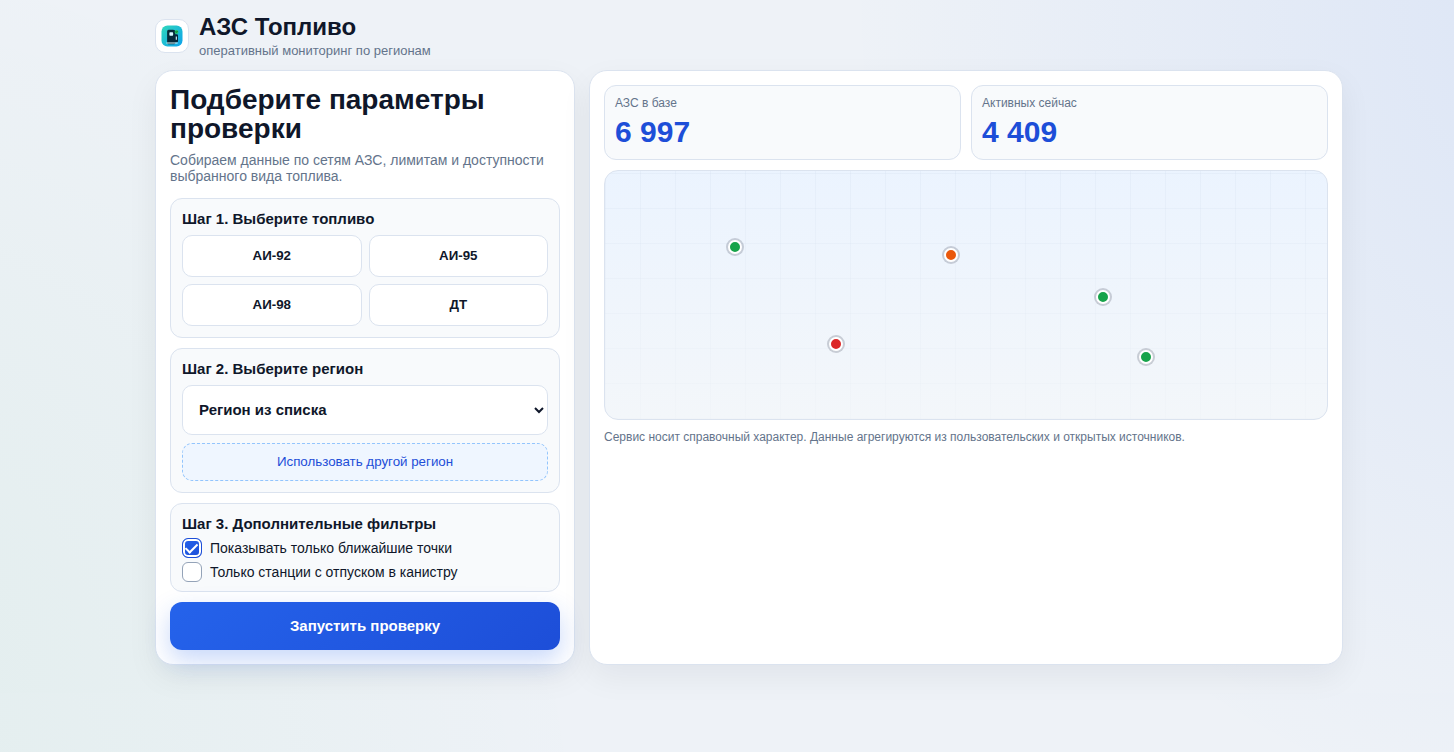
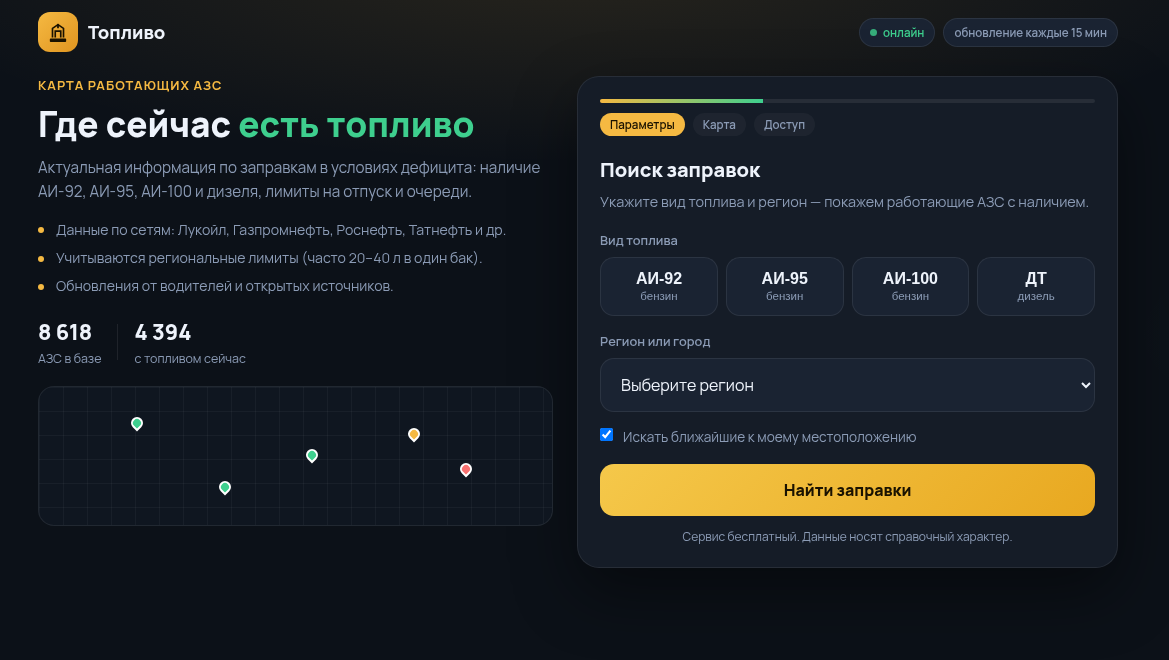
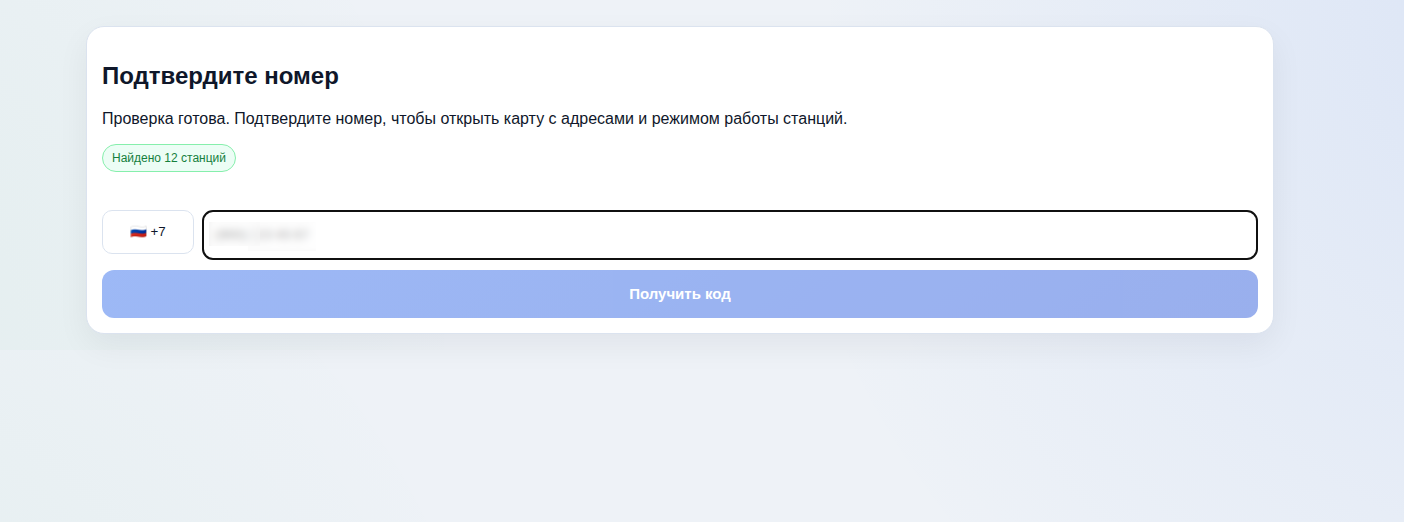
Для этого просят указать номер телефона, а затем ввести код из СМС. После этого мошенники получают доступ к аккаунту в мессенджере. Фейковые карты АЗС выглядят вполне убедительно.


На сайте предлагают выбрать вид топлива и регион, затем якобы находят несколько заправок. Но сам список не показывают. Вместо него появляется форма «подтверждения номера». В другом варианте преступники копируют оформление настоящего сервиса и требуют авторизацию ради несуществующего электронного талона.


Получив код, злоумышленники могут читать переписку, скачивать фото, видео и документы, просматривать контакты и рассылать сообщения от имени жертвы. Иногда владелец даже не сразу замечает взлом: доступ к аккаунту у него сохраняется, пока мошенники тихо хозяйничают внутри.

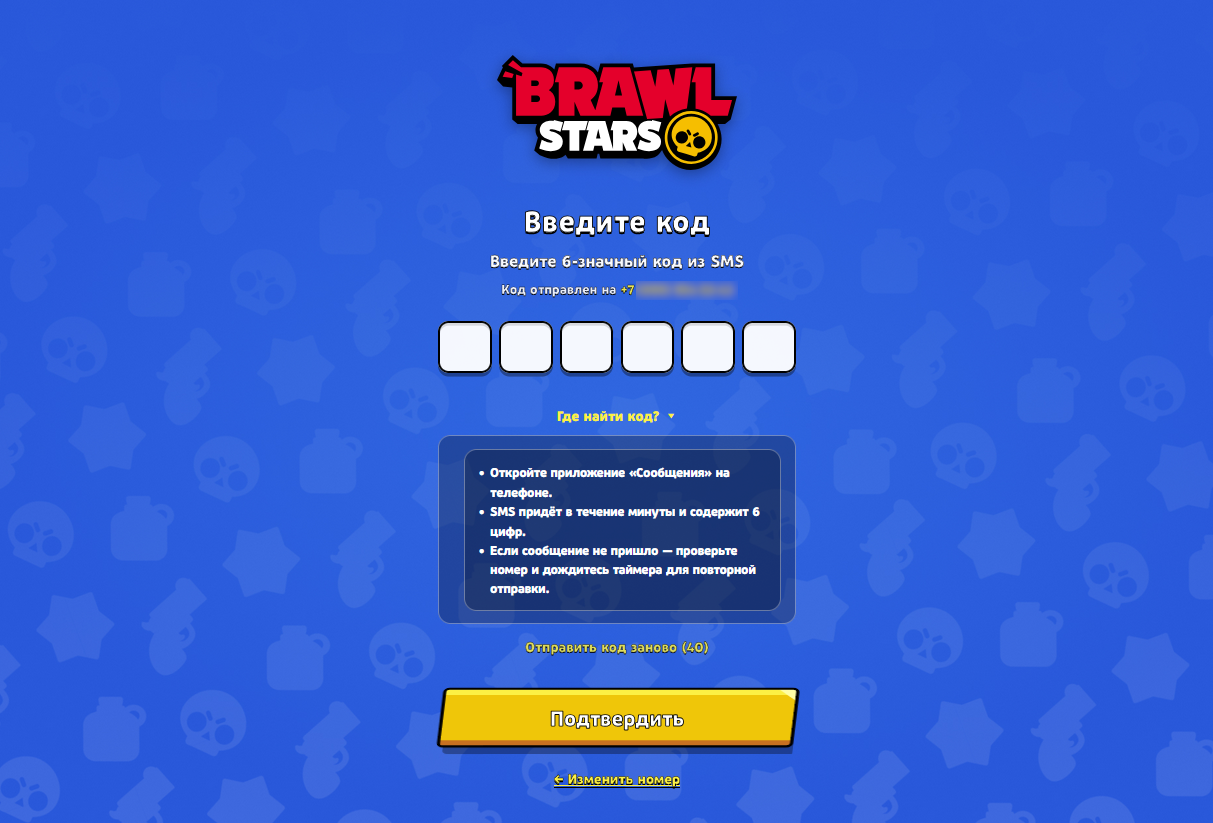
Та же сеть атакует и детей. Под видом Brawl Stars пользователям предлагают бесплатные ящики и игровую валюту после входа через мессенджер.


Более половины найденных сайтов прикрываются брендами маркетплейсов, еще 19% — социальными платформами. Остальные маскируются под карты АЗС, игры, видеосервисы и доски объявлений.

Чаще всего фишинговые страницы размещают в доменных зонах .site, .click, .shop, .lol и .xyz. «Эфшесть/F6» уже направила их на блокировку, но новые адреса продолжают появляться.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru