



Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Специалисты Mandiant выявили вредоносную кампанию, нацеленную на кражу данных у правительственных ведомств Украины. Злоумышленники раздают с торрент-сайтов троянизированные файлы ISO, замаскированные под легитимный установщик Windows 10, и собирают с их помощью информацию, чтобы остановить или продолжить атаку.

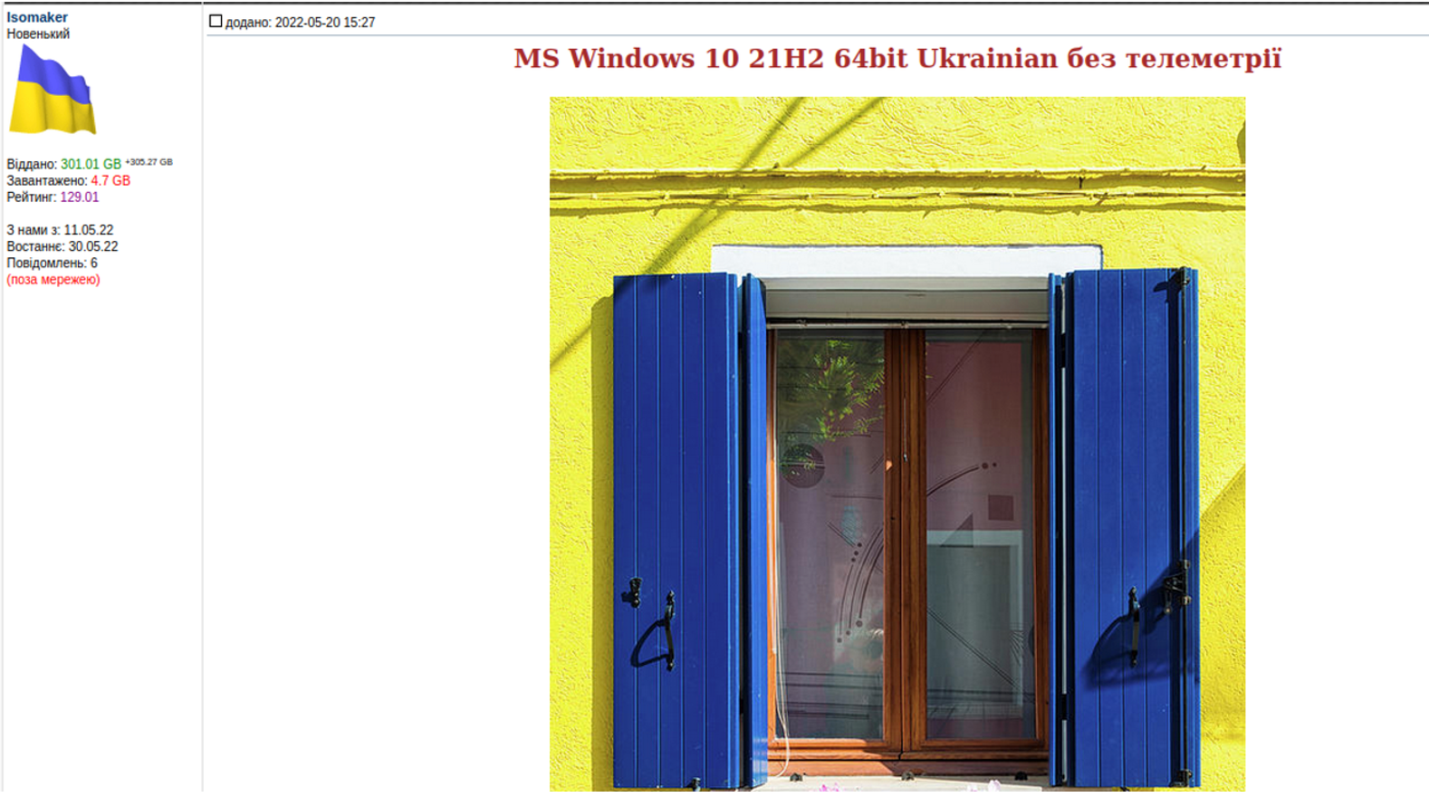
Киберкампания, которую в Mandiant отслеживают как UNC4166, была запущена минувшим летом. Вредоносный Win10_21H2_Ukrainian_x64.iso был обнаружен на украинском торрент-трекере Toloka и в ветке форума RuTracker; в первом случае ISO-файл загрузили на сайт из-под аккаунта Isomaker, созданного 11 мая.


Анализ показал, что ISO-образ содержит измененные запланированные задания GatherNetworkInfo (отработка VBS-скрипта) и Consolidator (запуск wsqmcons.exe, отправляющего данные на серверы Microsoft). В обоих случаях было добавлено выполнение PowerShell-команды на загрузку с сервера, расположенного в сети Tor (для доступа к C2 используются onion-шлюзы).

Полученные команды тоже выполняются средствами PowerShell, позволяя хакерам провести первичную разведку: получить информацию о зараженной системе, листинг папок (с временными метками), данные геолокации.

В зловредный пакет ISO также включен bat-скрипт, препятствующий детектированию. Он отключает отправку телеметрии в Microsoft, блокирует автообновление Windows и проверку лицензии.

Разведданные взломщики используют для определения ценности атакованной сети. Если жертва представляет интерес, на машину закачивается дополнительная полезная нагрузка:

  • инструмент проксирования трафика Stowaway с функциями бэкдора (поддержка SSH, SOCKS5; загрузка/вывод данных, удаленный шелл, сбор базовой информации);
  • маячок Cobalt Strike;
  • вспомогательный бэкдор Sparepart — облегченный, написанный на C зловред, способный загружать задачи и выполнять их, создавая новый процесс;
  • инструменты для эксфильтрации данных (TOR Browser, HTTP-сервер Sheret).

Эксперты нашли несколько зараженных устройств в сетях украинских госструктур. Поскольку свидетельств корыстного интереса не выявлено, в Mandiant заключили, что целью атак UNC4166 является кража данных у правительства Украины.

Подпишитесь на новости

Зоопарк остаётся: 54% зрителей AM Live управляют ИТ лишь частично

Разные производители, одна система управления — звучит удобно, но пока встречается редко. В голосовании зрителей AM Live лишь 3% выбрали такой вариант для своей компании. У 54% управление разнородной инфраструктурой объединено только частично.

Результаты обсудили в эфире «ИТ-экосистемы: удобство, экономия или зависимость?».

Ещё 23% участников сообщили об отдельных платформах с собственным управлением, 16% — о единой экосистеме одного производителя.

Интерес к единым платформам зрители объяснили прежде всего потребностью в автоматизации и централизованном управлении — 78%. Ещё 64% назвали необходимость сокращать затраты на ИТ, 61% — проблемы с совместимостью и обновлениями, 53% — дефицит специалистов для поддержки разных систем.

Сергей Рычихин назвал наиболее распространённую ситуацию зоопарком, с которым можно жить.

Главным критерием при развитии инфраструктуры 72% зрителей назвали совместимость с существующими системами, 63% — единое управление и автоматизацию, 58% — надёжность и совместимость обновлений.

При этом собрать продукты под одним логотипом недостаточно. Александр Гавриленко выделил признаки экосистемы: технологическую стыковку, единообразный пользовательский опыт, понятное масштабирование и единое окно поддержки.

Обратная сторона удобства — зависимость от поставщика. Рычихин рекомендовал подробно закреплять в договоре требования к интеграции и условия выхода.

RSS: Новости на портале Anti-Malware.ru