



Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Госсектор Украины атакуют троянизированные инсталляторы Windows 10

Специалисты Mandiant выявили вредоносную кампанию, нацеленную на кражу данных у правительственных ведомств Украины. Злоумышленники раздают с торрент-сайтов троянизированные файлы ISO, замаскированные под легитимный установщик Windows 10, и собирают с их помощью информацию, чтобы остановить или продолжить атаку.

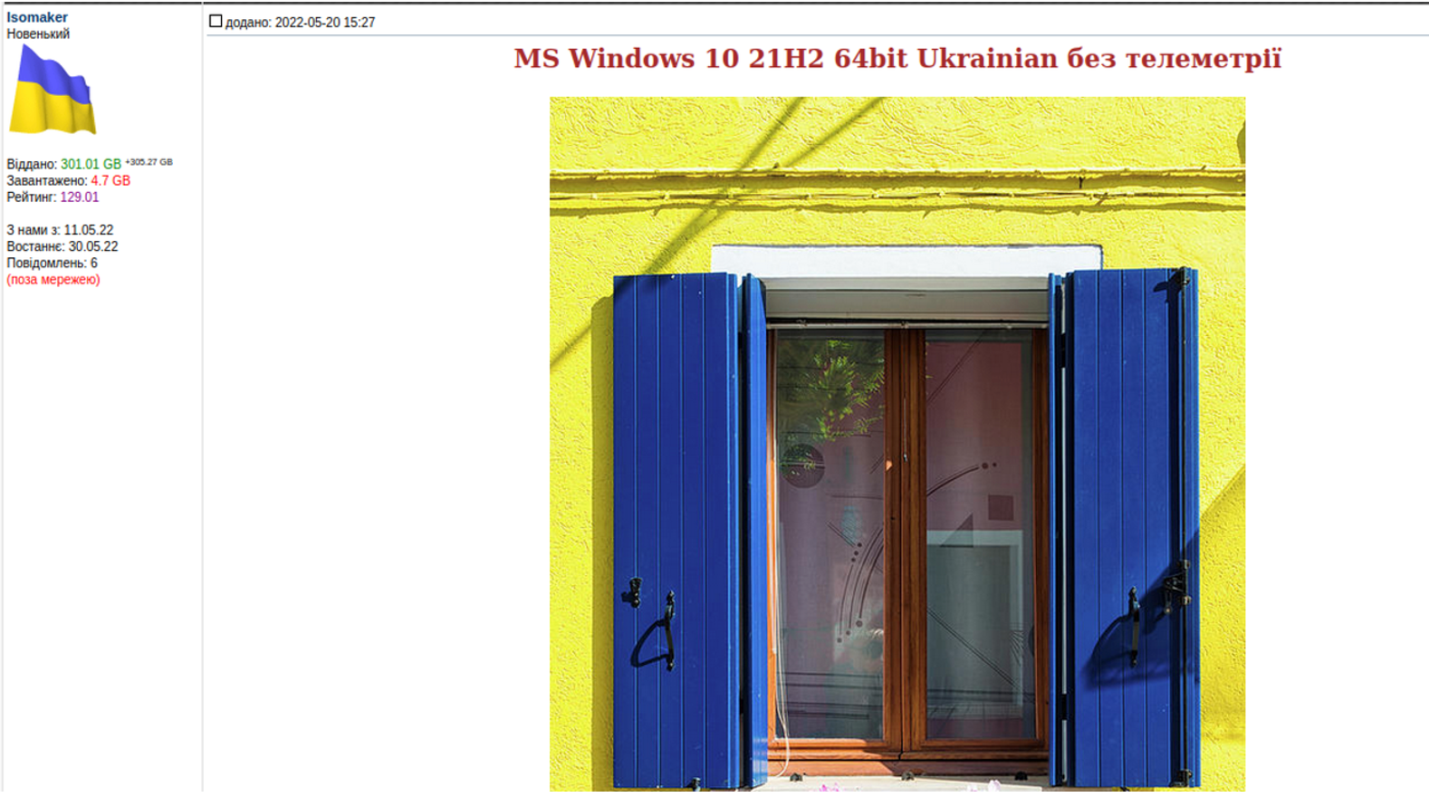
Киберкампания, которую в Mandiant отслеживают как UNC4166, была запущена минувшим летом. Вредоносный Win10_21H2_Ukrainian_x64.iso был обнаружен на украинском торрент-трекере Toloka и в ветке форума RuTracker; в первом случае ISO-файл загрузили на сайт из-под аккаунта Isomaker, созданного 11 мая.


Анализ показал, что ISO-образ содержит измененные запланированные задания GatherNetworkInfo (отработка VBS-скрипта) и Consolidator (запуск wsqmcons.exe, отправляющего данные на серверы Microsoft). В обоих случаях было добавлено выполнение PowerShell-команды на загрузку с сервера, расположенного в сети Tor (для доступа к C2 используются onion-шлюзы).

Полученные команды тоже выполняются средствами PowerShell, позволяя хакерам провести первичную разведку: получить информацию о зараженной системе, листинг папок (с временными метками), данные геолокации.

В зловредный пакет ISO также включен bat-скрипт, препятствующий детектированию. Он отключает отправку телеметрии в Microsoft, блокирует автообновление Windows и проверку лицензии.

Разведданные взломщики используют для определения ценности атакованной сети. Если жертва представляет интерес, на машину закачивается дополнительная полезная нагрузка:

  • инструмент проксирования трафика Stowaway с функциями бэкдора (поддержка SSH, SOCKS5; загрузка/вывод данных, удаленный шелл, сбор базовой информации);
  • маячок Cobalt Strike;
  • вспомогательный бэкдор Sparepart — облегченный, написанный на C зловред, способный загружать задачи и выполнять их, создавая новый процесс;
  • инструменты для эксфильтрации данных (TOR Browser, HTTP-сервер Sheret).

Эксперты нашли несколько зараженных устройств в сетях украинских госструктур. Поскольку свидетельств корыстного интереса не выявлено, в Mandiant заключили, что целью атак UNC4166 является кража данных у правительства Украины.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru