



Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Госслужащие США часто пользуются смартфонами с дырявой версией Android

Новый отчёт исследователей из Lookout гласит, что половина мобильных устройств на Android, которыми пользуются американские госслужащие, работают на устаревшей версии операционной системы. Как результат — сотни незакрытых уязвимостей, которые можно использовать в кибератаках.

Такую статистику специалисты собрали в период с начала 2021 года по вторую половину 2022-го, изучив 200 миллионов мобильных устройств и 175 млн приложений. В то же время Lookout предупреждает и о росте числа фишинговых атак на государственных служащих в США.

Как известно, наличие непропатченных уязвимостей в мобильной операционной системе может угрожать запуском вредоносного кода, кражей важной информации и даже установкой шпионских программ на девайсы жертв.

Характерный пример — 0-day под идентификатором CVE-2022-42827 в iOS, которую Apple закрыла с выходом октябрьского набора патчей.

В отчёте Lookout эксперты отмечают, что спустя десять месяцев после выхода iOS 15 5 % служащих правительственного уровня и 30 % работников государственных и местных органов власти использовали старую версию ОС.

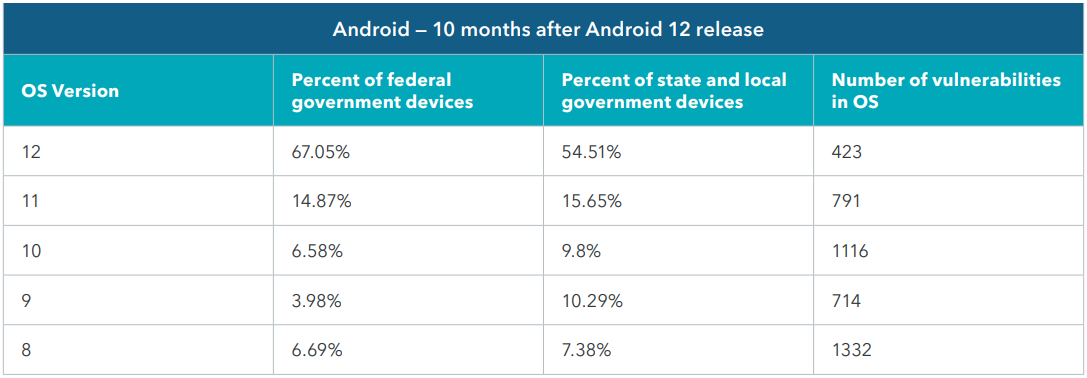
С Android у госслужащих всё ещё хуже: спустя десять месяцев после выхода Android 12 около 30 % служащих правительственного уровня и 50 % работников государственных и местных органов власти использовали дырявые системы.


Интересно, что 10,7 % и 17,7 % сотрудников соответственно пользовались Android 8 и 9, поддержка которых закончилась в ноябре и марте 2022 года.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru