



APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

В Fortinet проанализировали недавнюю имейл-атаку, в ходе которой на машины Windows загружался RAT-инструмент Konni. Вредоносные сообщения были написаны на русском языке и имитировали переписку между российскими дипломатами.

Инструмент удаленного администрирования Konni зачастую использует APT37, она же Ricochet Chollima, InkySquid, ScarCruft, Reaper и Group123. Для его засева северокорейские хакеры и ранее использовали спам-рассылки и похожую схему доставки, поэтому аналитики с большой долей уверенности приписали новую атаку этой APT-группе.

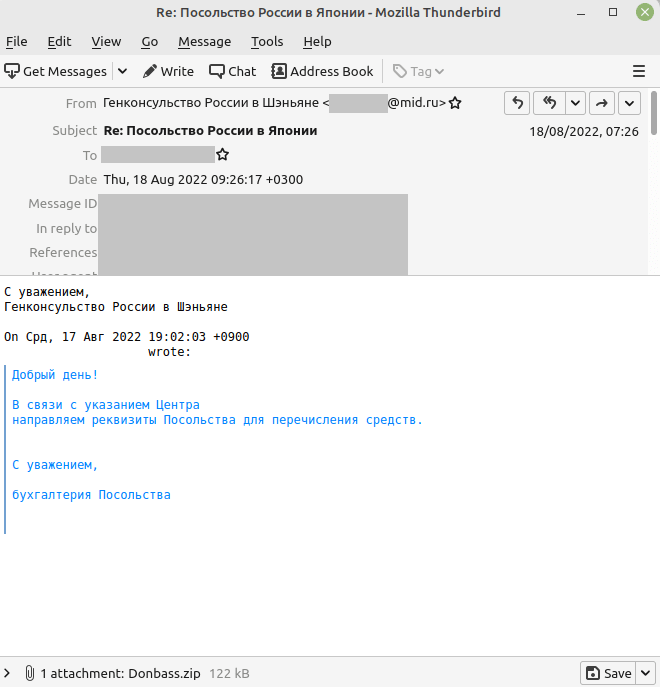
Вредоносные письма незамысловаты и призваны создать видимость официальной переписки. С этой целью злоумышленники сфальсифицировали адрес отправителя и использовали форму ответа на некое предыдущее послание.


Примечательно, что вложение поименовано с использованием латиницы. Анализ показал, что zip-архив содержит два файла — Pyongyang in talks with Moscow on access to Donbass.pptx и Donbass.ppam.

Первый служит ширмой: в набор слайдов включены сообщения о встрече высокопоставленных представителей КНДР, ДНР и ЛНР, которая состоялась в прошлом месяце в Москве. Все новости взяты из открытых англоязычных источников, два слайда содержат только текст на русском языке. Все ссылки в этих новостях ведут на легитимные сайты; подозрительного контента в pptx-файле не обнаружено.

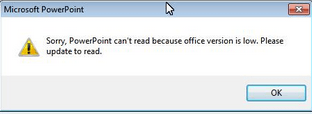
Вредоносным оказался Donbass.ppam (файл плагина Microsoft PowerPoint). При его открытии запускается макрос, который прежде всего выводит диалоговое окно с сообщением об ошибке:


Используя приглашение командной строки, вредонос помещает большой фрагмент шифротекста (base64) в файл oup.dat и сохраняет его в папке %TMP%. Расшифровка осуществляется с помощью Certutil, итог записывается в файл oup.vbs, с сохранением в %LOCALAPPDATA%\Microsoft\Office.

Скрипт VBS выполняет две задачи: создает запланированное задание Office Updatev2.2, чтобы обеспечить свой запуск каждые пять минут, и выполняет PowerShell-команду на сбор и отправку системных данных в домен gg1593[.]c1[.]biz. Командный сервер злоумышленников, расположенный в Болгарии, уже недоступен, поэтому добыть образец Konni для анализа специалистам не удалось.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru