


Вредонос прячется в PuTTY и WinSCP — через рекламу и SEO-ловушки

Вредонос прячется в PuTTY и WinSCP — через рекламу и SEO-ловушки

Вредонос прячется в PuTTY и WinSCP — через рекламу и SEO-ловушки

Исследователи из Arctic Wolf обнаружили опасную кампанию, нацеленную на айтишников и системных администраторов, которые скачивают утилиты вроде PuTTY и WinSCP. Только вот вместо легальных программ — троянизированные версии с бэкдорами, а всё начинается с обычного поиска в Bing или Google.

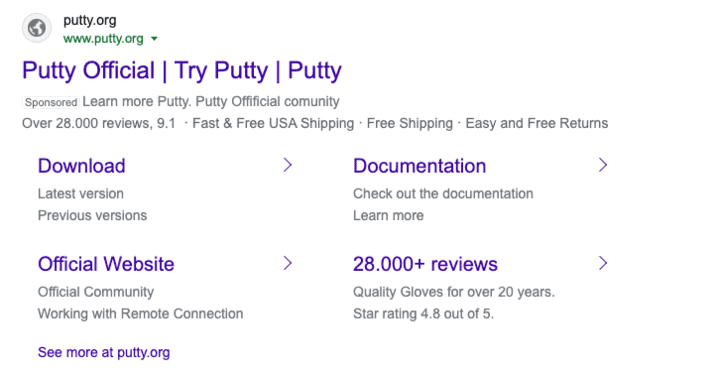
Злоумышленники используют методы SEO и вредоносную рекламу (malvertising), чтобы продвигать фейковые сайты, которые выглядят как официальные страницы известных инструментов. Кликаешь на ссылку — и оказываешься на поддельном сайте, где вместо PuTTY тебе подсовывают вредоносный инсталлятор.

После запуска такая «утилита» устанавливает бэкдор — Oyster или Broomstick, — который открывает хакерам доступ к системе:

  • кража данных
  • перемещение внутри сети
  • установка другого вредоноса

Как зловред закрепляется в системе

Для устойчивости бэкдор создаёт запланированную задачу, которая срабатывает каждые 3 минуты и запускает DLL-файл twain_96.dll через rundll32.exe. Это старый трюк с DLL-регистрацией, но всё ещё рабочий — и вполне эффективный.


Что делать

Arctic Wolf предупреждает: пока подтверждены только PuTTY и WinSCP, но этот же подход легко применим к другим популярным утилитам. Поэтому:

  • Не скачивайте админские инструменты через поисковики. Только официальные сайты или внутренние репозитории.

  • Обучите ИТ-персонал: любые подозрительные сайты, даже «очень похожие», могут быть ловушкой.

  • Добавьте в блок-листы фальшивые домены, связанные с кампанией (см. ниже).

  • Обновите политики безопасности: в том числе про установку ПО и источники загрузки.

IOC — домены, которые нужно заблокировать:

  • updaterputty[.]com
  • zephyrhype[.]com
  • putty[.]run
  • putty[.]bet
  • puttyy[.]org
Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru