



Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Обнаружен новый шифровальщик для Linux в стадии разработки

Эксперты американской ИБ-компании Uptycs недавно нашли вредоносный ELF-файл, шифрующий данные по заданному пути к папке. Обнаруженная в бинарнике onion-ссылка оказалась неактивной, и аналитики заключили, что новая вымогательская программа для Linux пока находится в стадии разработки.

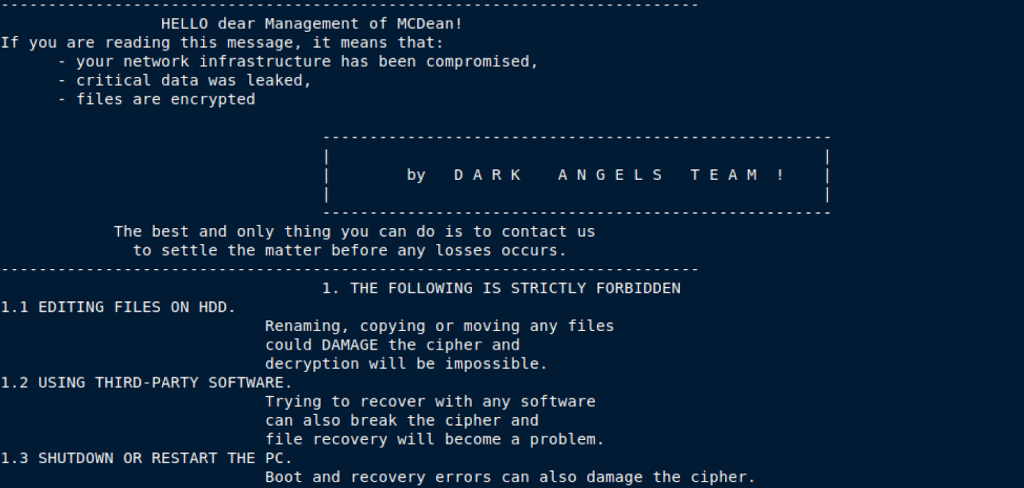
Примечательно, что записка README_TO_RESTORE, оставленная на зараженной машине, дословно повторяла текст, который с той же целью используют вымогатели Dark Angels. Эта группировка создала шифровальщика на основе слитого кода Babuk и активно внедряет его на Windows-компьютеры в корпоративных сетях.


Анализ показал, что для шифрования новобранцу указывают нужную папку — имя и путь передаются в команде как аргумент. Преобразованным файлам присваивается расширение .crypted. Вредонос также создает список всех зашифрованных объектов, сохраняя его в файле wrkman.log.0.

По состоянию на 5 сентября нового Linux-зловреда распознают 30 из 63 антивирусов в коллекции VirusTotal. Поскольку проект еще сырой, исследователи полагают, что его будут дорабатывать и совершенствовать.

Шифровальщики для Linux уже не редкость; создатели вредоносных программ этого класса зачастую также реализуют поддержку сразу нескольких ОС, чтобы собрать больше жертв. В «Лаборатории Касперского недавно отметили, что мультиплатформенные зловреды — новый тренд в сообществе вымогателей, и особый интерес у них вызывает VMware ESXi.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru