


Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Уязвимость WhatsApp: DNG-картинка позволяет взломать iPhone без кликов

Исследователи из DarkNavyOrg рассказали о новой критической уязвимости в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), которая позволяет взломать устройства Apple без каких-либо действий со стороны пользователя. Достаточно лишь получить специально подготовленное сообщение.

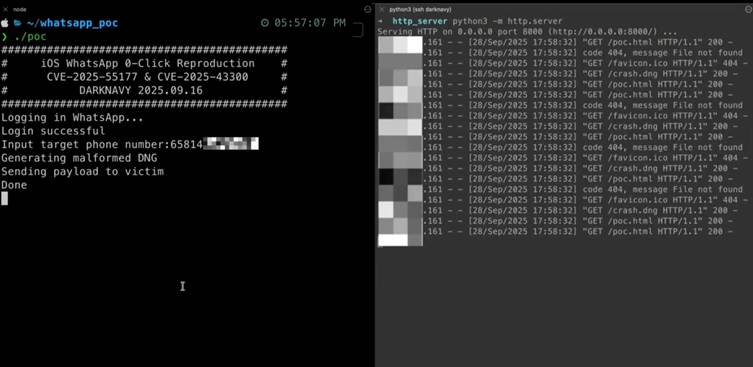
Атака строится из двух частей. Сначала используется ошибка (CVE-2025-55177) в обработке сообщений: WhatsApp не проверяет, действительно ли сообщение пришло от связанного устройства.

Это позволяет злоумышленнику подделать послание, будто оно отправлено самим пользователем.

Дальше в ход идёт вторая уязвимость (CVE-2025-43300) в библиотеке обработки изображений DNG. В поддельное сообщение встраивается «битая» картинка, которая при автоматической обработке вызывает сбой памяти и даёт злоумышленнику полный контроль над устройством.


Самое неприятное — всё это происходит абсолютно незаметно. Жертва не видит ни уведомления, ни самого сообщения. После взлома атакующий может читать переписку, слушать звонки, воровать фото и ставить дополнительную вредоносную программу. Под угрозой все устройства на iOS, iPadOS и macOS.

Разработчики WhatsApp и Apple уже получили уведомления о проблеме. Пользователям советуют как можно скорее обновить приложение и системы, когда выйдут патчи. До этого момента стоит с осторожностью относиться к любым сообщениям, даже от знакомых контактов.

Эксперты отмечают: такие «zero-click» атаки становятся всё более изощрёнными, а главная защита здесь — оперативные обновления и дополнительные меры безопасности на корпоративном уровне.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru