



Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

В июне Cloudflare столкнулась с рекордной по мощности DDoS-атакой типа HTTPS flood — мусорный поток на пике достиг 26 млн запросов в секунду (requests per second, RPS). С тех пор CDN-провайдер следит за новым ботнетом и за истекший месяц насчитал 3 тыс. атак из этого источника.

Специалисты Cloudflare по защите от DDoS прозвали новую бот-сеть Mantis — по ассоциации с mantis shrimp, раком-богомолом. Небольшой, до 10 см длиной, морской хищник наносит клешнями удары с убойной силой пули и с легкостью крушит панцирь краба, гораздо большего по размеру.

В состав Mantis входят немногим более 5 тыс. зараженных устройств — преимущественно серверы и виртуальные машины. Традиционные ботнеты для DDoS строятся на IoT-гаджетах, небогатых ресурсами, поэтому их численность обычно намного больше (иначе они не смогут создать поток, способный положить сайт).

Предыдущий рекорд по мощности DDoS прикладного уровня поставил Mēris, составленный из десятков тысяч сетевых устройств (в основном роутеров MikroTik). Сентябрьская атака на «Яндекс» на пике показала 21,8 RPS.

В Cloudflare склонны считать Mantis новым витком эволюции Mēris — или ветвью, так как он поддерживает запуск различных HTTP-прокси. Последние пару недель наблюдается рост активности новоявленных ботоводов: атакам подверглись около 1 тыс. клиентов CDN-провайдера.

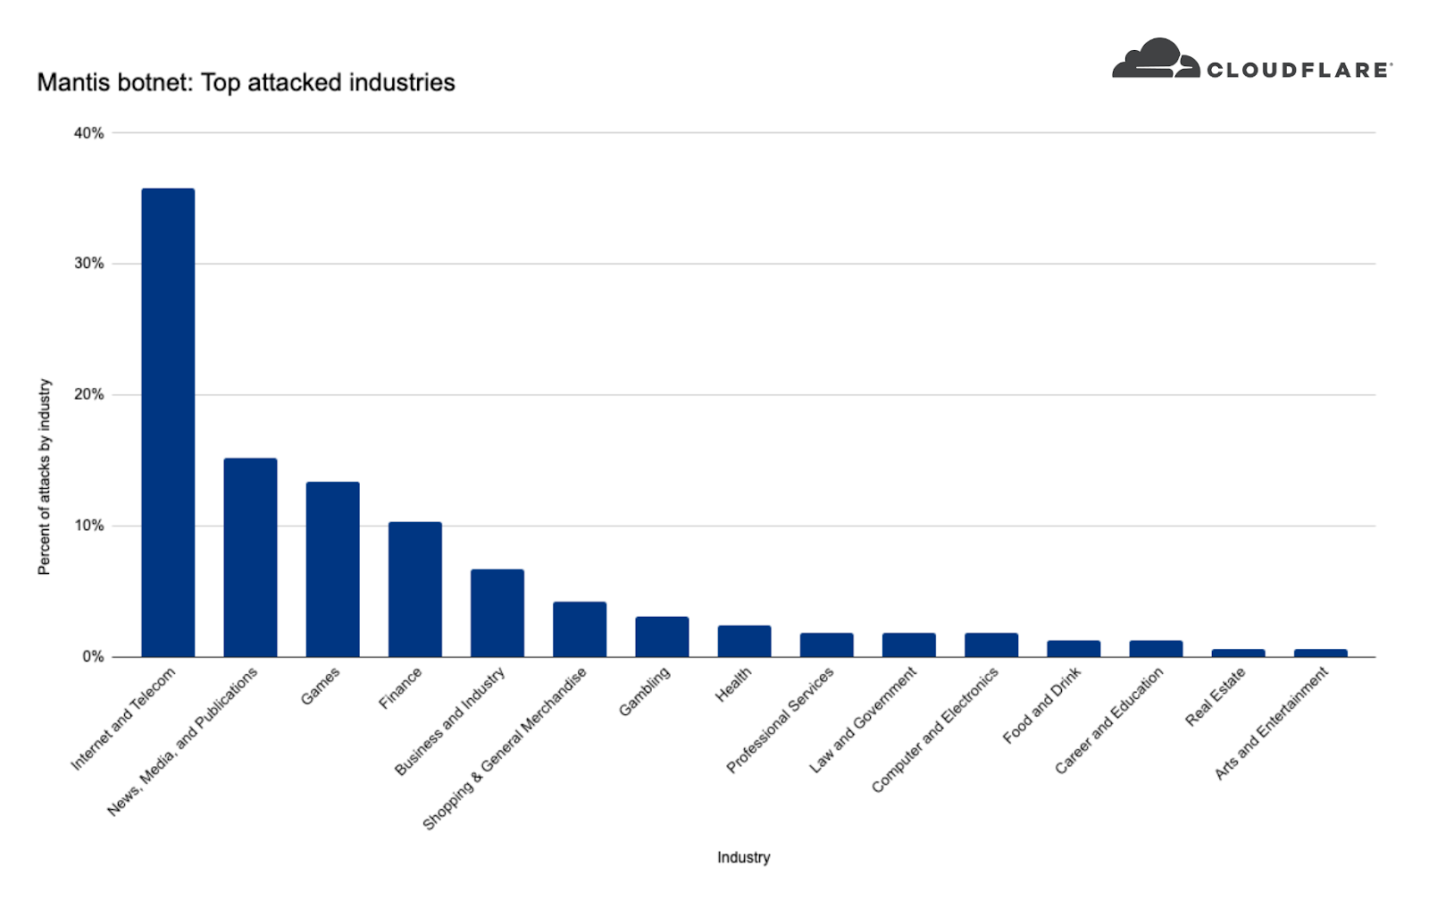
Основными мишенями Mantis являются ИТ- и телеком-компании (совокупно 36% DDoS-инцидентов), новостные агентства и СМИ (15%), представители игровой индустрии (12%) и финансовые институты (10%).


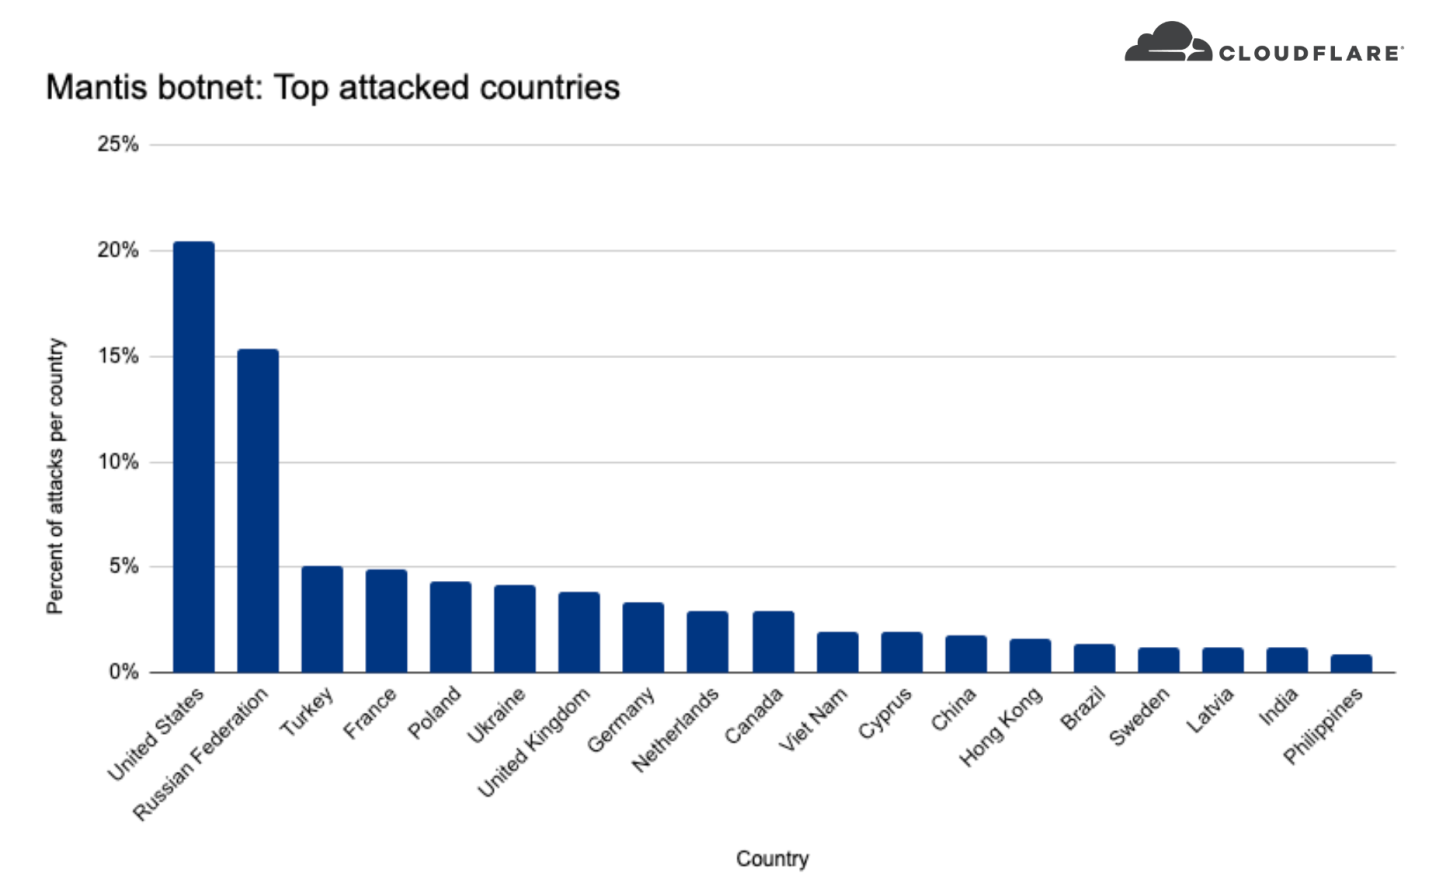
Большинство целевых организаций базируются в США и России.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru