



Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

Ботнет с талантом Брюса Ли провел 3000 DDoS-атак на клиентов Cloudflare

В июне Cloudflare столкнулась с рекордной по мощности DDoS-атакой типа HTTPS flood — мусорный поток на пике достиг 26 млн запросов в секунду (requests per second, RPS). С тех пор CDN-провайдер следит за новым ботнетом и за истекший месяц насчитал 3 тыс. атак из этого источника.

Специалисты Cloudflare по защите от DDoS прозвали новую бот-сеть Mantis — по ассоциации с mantis shrimp, раком-богомолом. Небольшой, до 10 см длиной, морской хищник наносит клешнями удары с убойной силой пули и с легкостью крушит панцирь краба, гораздо большего по размеру.

В состав Mantis входят немногим более 5 тыс. зараженных устройств — преимущественно серверы и виртуальные машины. Традиционные ботнеты для DDoS строятся на IoT-гаджетах, небогатых ресурсами, поэтому их численность обычно намного больше (иначе они не смогут создать поток, способный положить сайт).

Предыдущий рекорд по мощности DDoS прикладного уровня поставил Mēris, составленный из десятков тысяч сетевых устройств (в основном роутеров MikroTik). Сентябрьская атака на «Яндекс» на пике показала 21,8 RPS.

В Cloudflare склонны считать Mantis новым витком эволюции Mēris — или ветвью, так как он поддерживает запуск различных HTTP-прокси. Последние пару недель наблюдается рост активности новоявленных ботоводов: атакам подверглись около 1 тыс. клиентов CDN-провайдера.

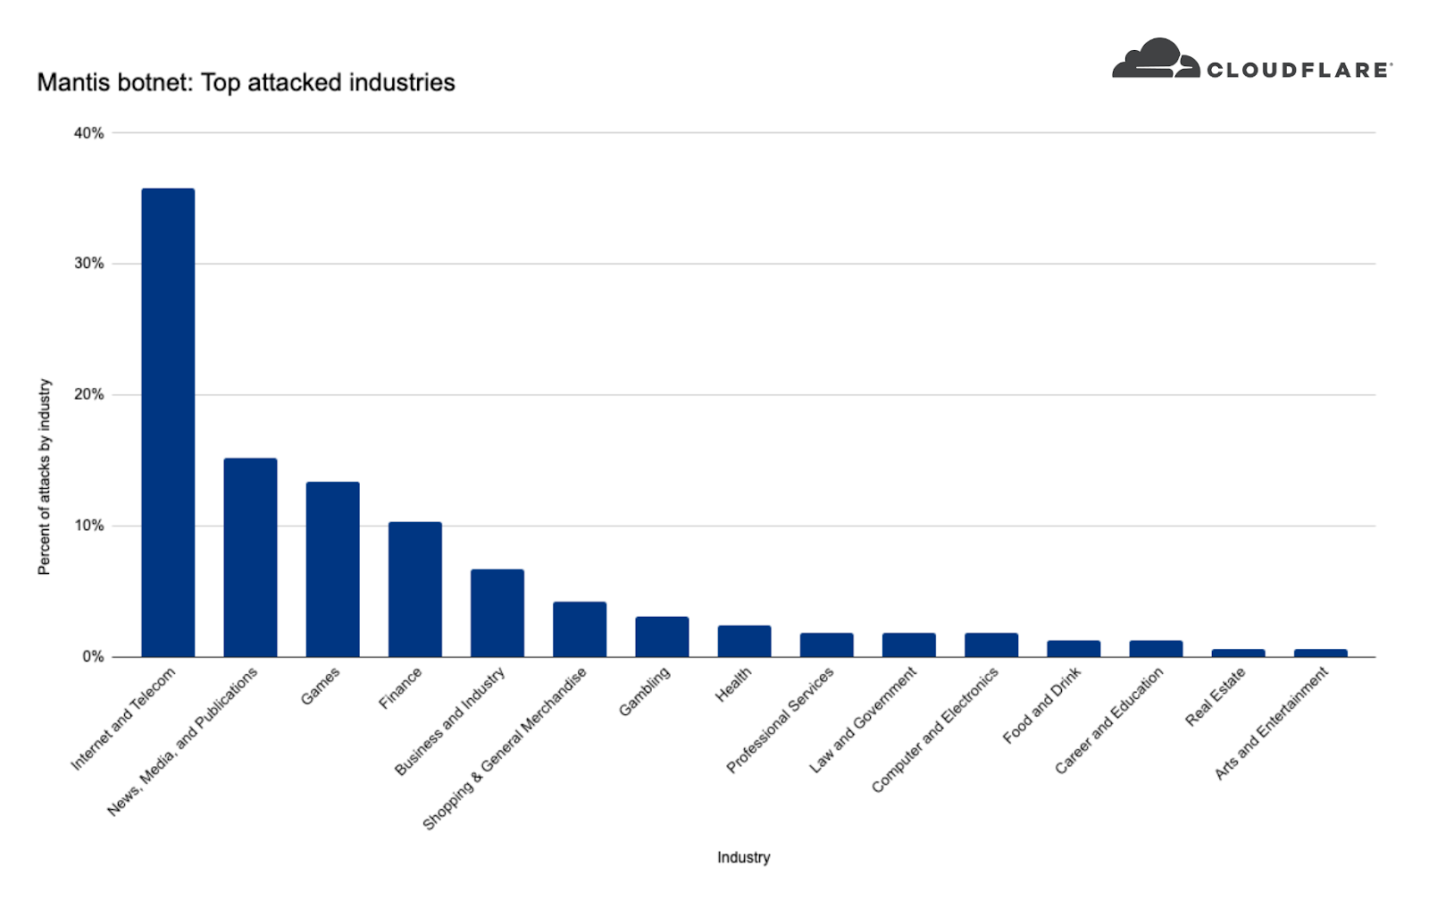
Основными мишенями Mantis являются ИТ- и телеком-компании (совокупно 36% DDoS-инцидентов), новостные агентства и СМИ (15%), представители игровой индустрии (12%) и финансовые институты (10%).


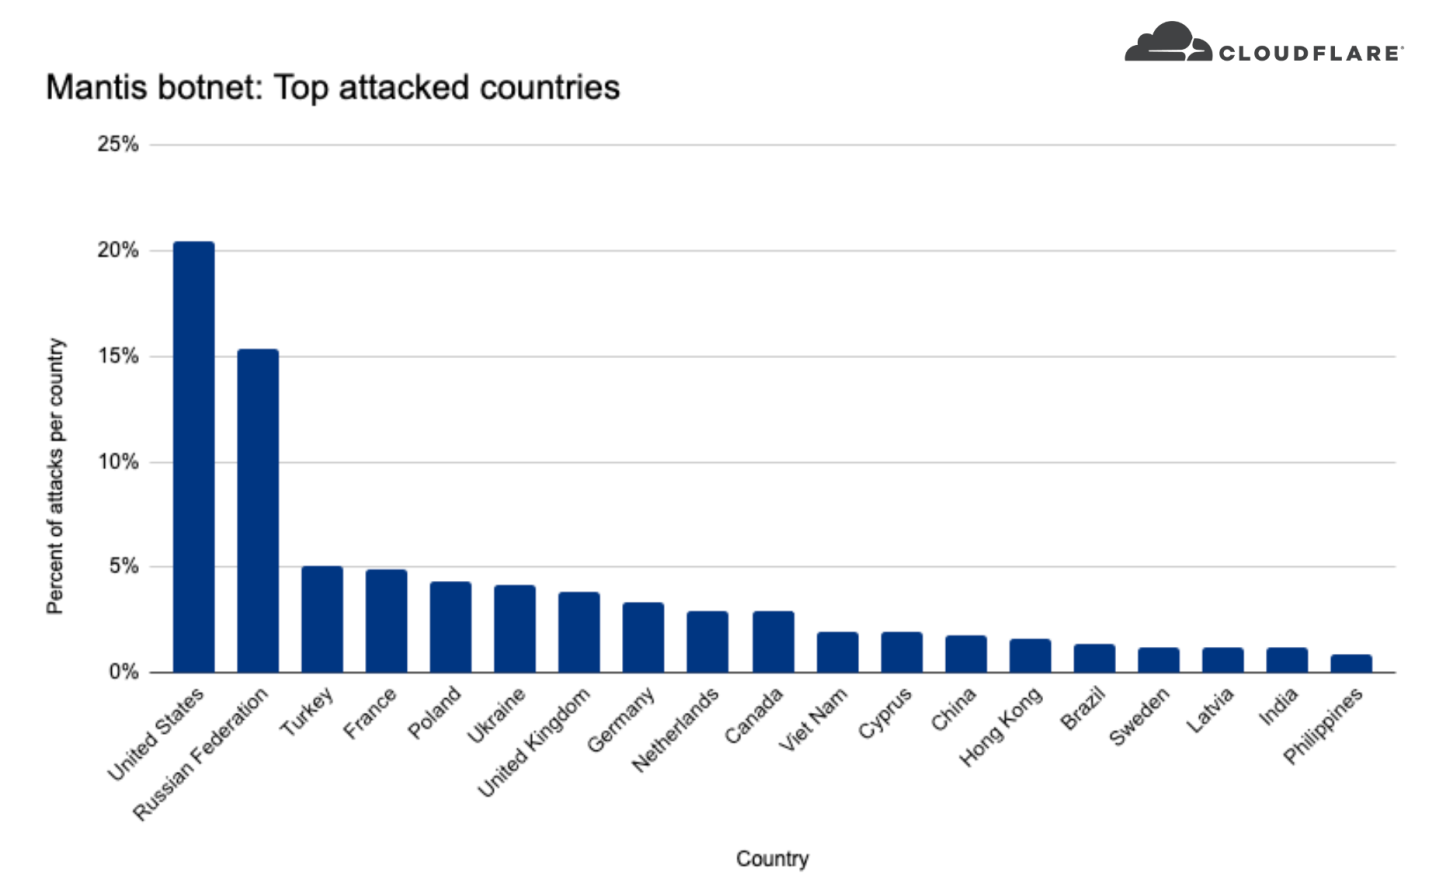
Большинство целевых организаций базируются в США и России.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru