



Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Qrator Labs: Meris привёл к скачку числа DDoS-атак на финансовый рынок РФ

Исследователи из Qrator Labs проанализировали деятельность обнаруженного недавно ботнета Mēris и пришли к выводу, что он привёл к «беспрецедентному» росту числа DDoS-атак на финансовый рынок России. Например, за прошедшие выходные количество кибератак на банковских сектор увеличилось более чем в три раза.

Как отметили специалисты, киберпреступники переключились на российский финансовый сектор в начале сентября 2021 года. С помощью относительно нового ботнета Mēris злоумышленники серьёзно увеличили интенсивность атак, сделав их при этом ещё и сложнее.

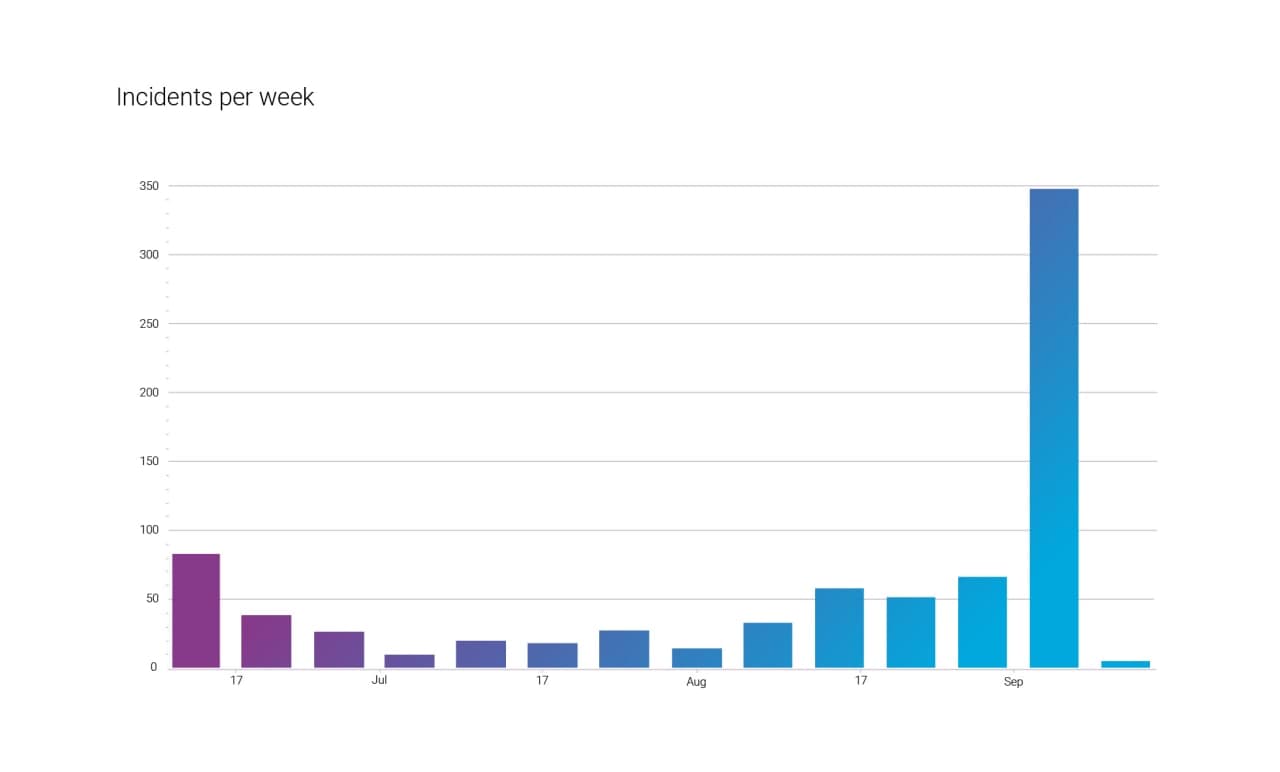
Согласно статистике Qrator Labs, самый пик кибератак был зафиксирован 11 сентября. Именно в ту субботу преступники запустили целую серию DDoS на крупнейшие банки и платёжные системы. Всего эксперты насчитали три волны, максимальные показатели которых достигали 212 Гб/сек и десятки миллионов запросов в секунду.

Отмечается также особенность этих атак — они проходят на уровне приложений (Application Layer, L7), посему вполне могут походить на активность обычных пользователей. В этом случае атакующие используют HTTPS-трафик, что создаёт дополнительную нагрузку на вычислительную мощность.

В Qrator Labs также указали на ИБ-специфику российского финансового рынка, которая затрудняет фильтрацию таких DDoS-атак. Поскольку кредитные организации не имеют права расшифровывать трафик и предоставлять соответствующие ключи поставщику услуг защиты от DDoS, операции Mēris было сложно выявить и нейтрализовать.

«Как правило, нам попадаются не более 90 серьёзных DDoS-инцидентов в неделю, однако 11 сентября мы зафиксировали более 300», — подчеркнули специалисты Qrator Labs.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru