


Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Санкт-петербургский интернет-провайдер AirNet, входящий в число крупнейших операторов связи в городе, сообщил об аварии на сети, вызванной DDoS-атакой. Инцидент привёл к массовым сбоям в доступе к интернет-услугам по всему региону. В компании подтвердили, что речь идёт о вредоносной активности, и специалисты уже работают над восстановлением работоспособности инфраструктуры.

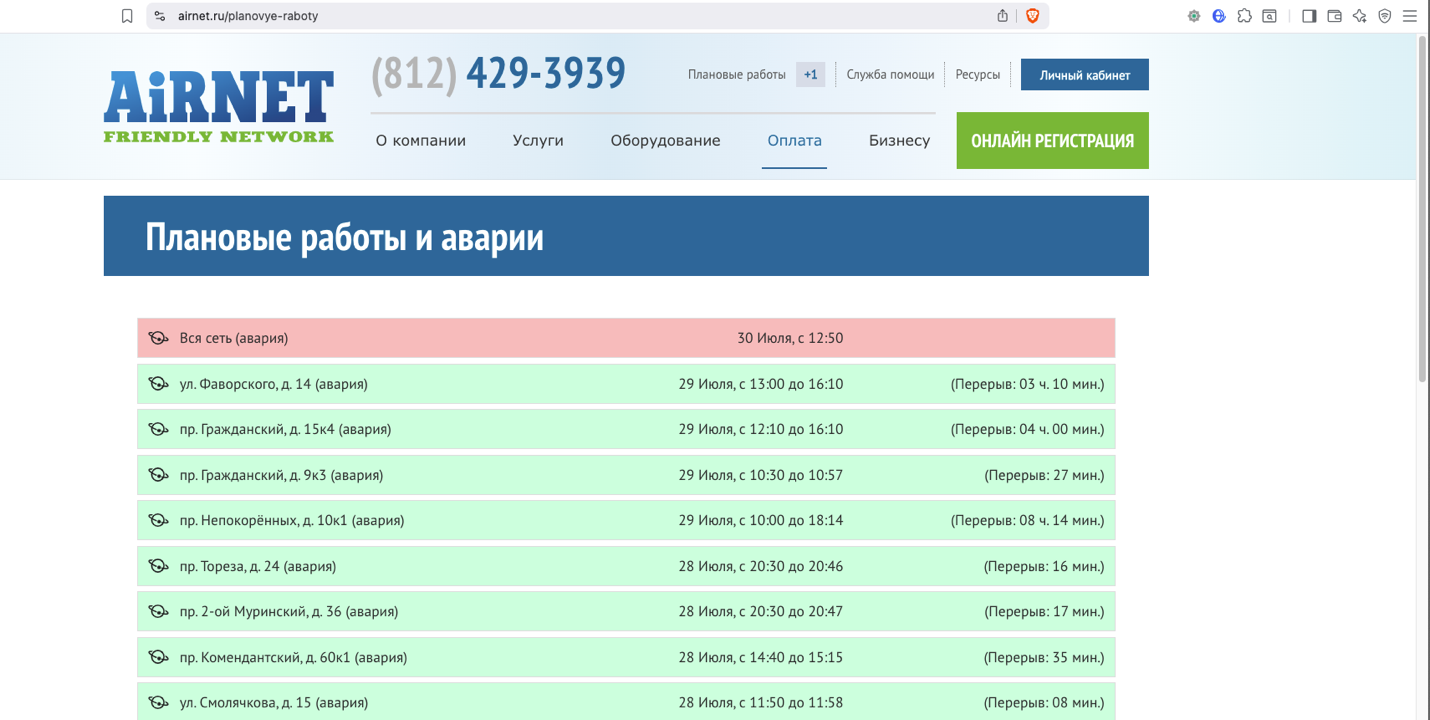
Об инциденте сообщило РИА Новости со ссылкой на официальное заявление компании. На данный момент это сообщение исчезло с главной страницы сайта AirNet, однако на странице с информацией о плановых работах указано, что произошла авария на всей сети оператора.

«В данный момент зафиксирована авария на всю сеть, связанная с вредоносной активностью (DDoS-атака). Специалисты уже занимаются решением проблемы. Как только доступ к услугам возобновится, мы сразу же оповестим вас», — приводит РИА Новости цитату из официального сообщения AirNet.

По данным издания «Фонтанка», в ноябре 2024 года AirNet уже подвергался крупной DDoS-атаке. Тогда последствия чувствовались в течение трёх дней. До этого подобных инцидентов у провайдера зафиксировано не было.

В целом, атаки на интернет-провайдеров участились: за последние два года злоумышленники всё чаще используют именно DDoS. Такие атаки могут продолжаться сколь угодно долго, при этом они менее трудозатратны по сравнению с разрушением или шифрованием инфраструктуры.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru