



Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Новое семейство вредоносных программ для Android, обнаруженное в Google Play Store, подписывает владельцев мобильных устройств на платные сервисы. Вредонос уже успели загрузить более трёх миллионов пользователей.

Семейство получило имя “Autolycos”. Специалист Максиме Инграо из Evina нашёл как минимум восемь копий этого зловреда, две из которых до сих пор доступны в официальном магазине — Google Play Store.

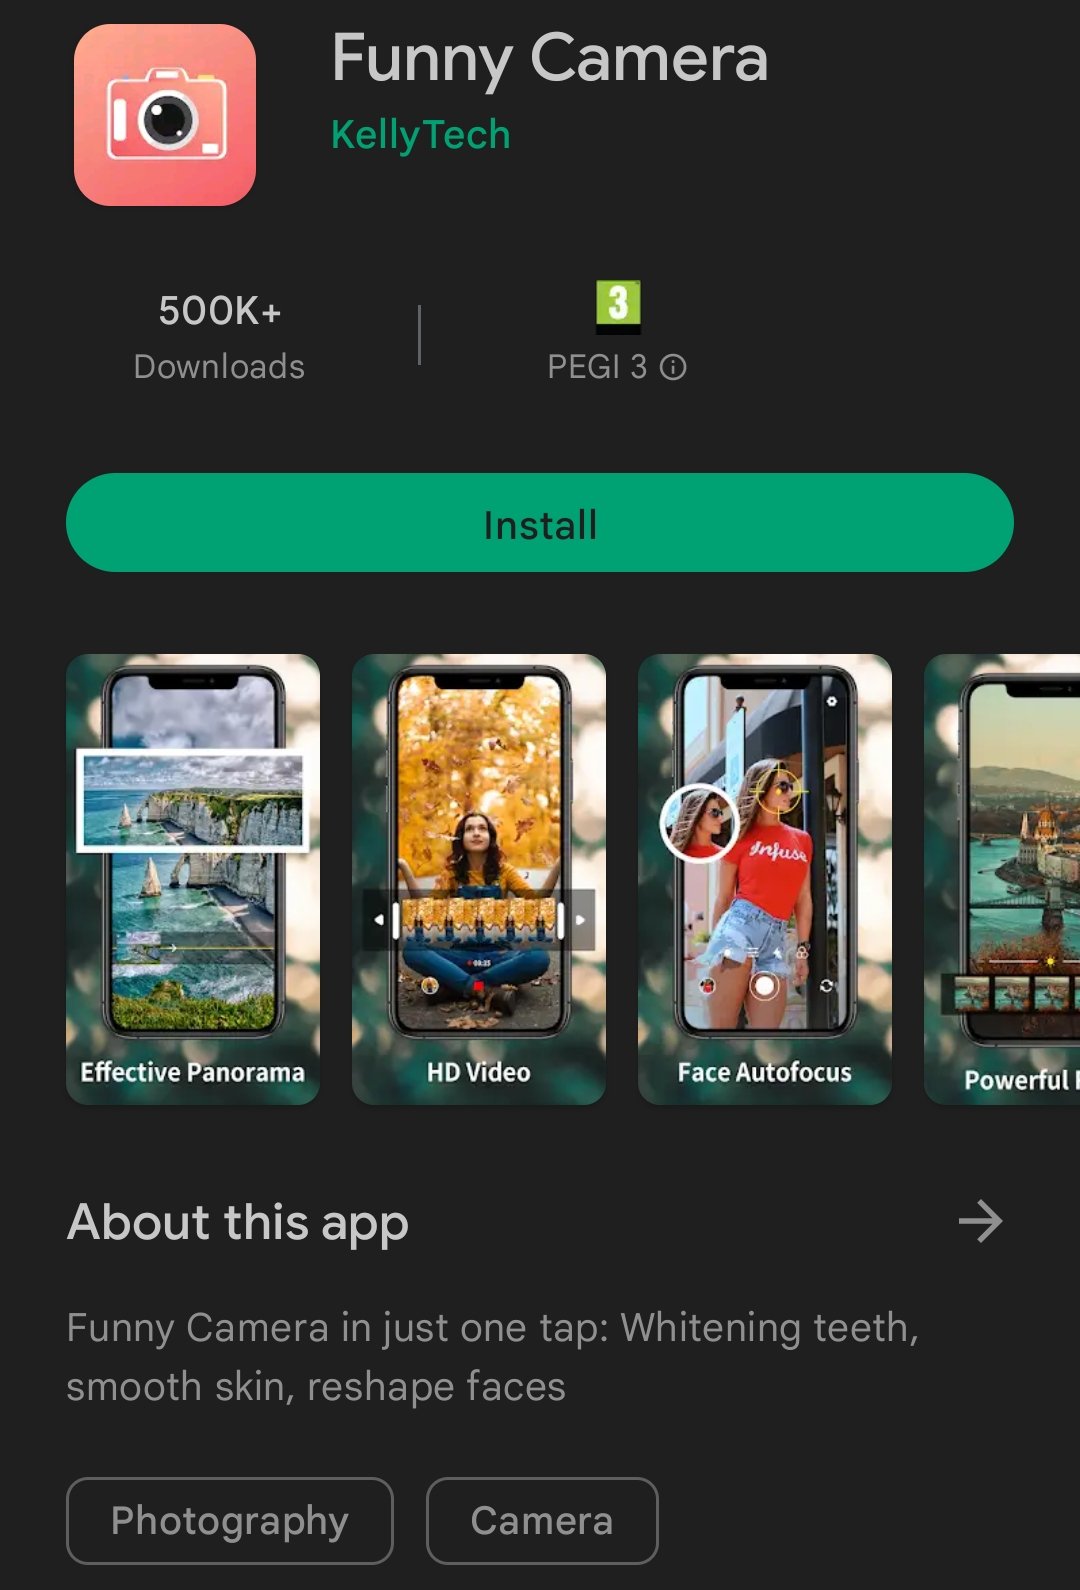
Имена доступных программ — “Funny Camera” и “Razer Keyboard & Theme”. Первая (от разработчика KellyTech) насчитывает 500 тысяч установок, вторая (от rxcheldiolola) — 50 тыс.


Другие шесть приложений уже удалили из Google Play Store, однако пользователям всё равно будет полезно знать их имена:

  • Vlog Star Video Editor (com.vlog.star.video.editor) — 1 миллион загрузок.
  • Creative 3D Launcher (app.launcher.creative3d) – 1 миллион загрузок.
  • Wow Beauty Camera (com.wowbeauty.camera) – 100 000 загрузок.
  • Gif Emoji Keyboard (com.gif.emoji.keyboard) – 100 000 загрузок.
  • Freeglow Camera 1.0.0 (com.glow.camera.open) – 5000 загрузок.
  • Coco Camera v1.1 (com.toomore.cool.camera) –1000 загрузок.

Как отметил сам Инграо, он обнаружил вредоносные приложения ещё в июне 2021 года, после чего сообщил об этом Google. Корпорация признала наличие проблемы, однако ей потребовалось полгода на удаление шести вредоносов.

Попав в систему, Autolycos запускает вредоносную активность в фоне, чтобы это не было заметно для пользователя. Например, зловред проходит по различным URL в удалённом браузере, а затем включает результат в HTTP-запросы.

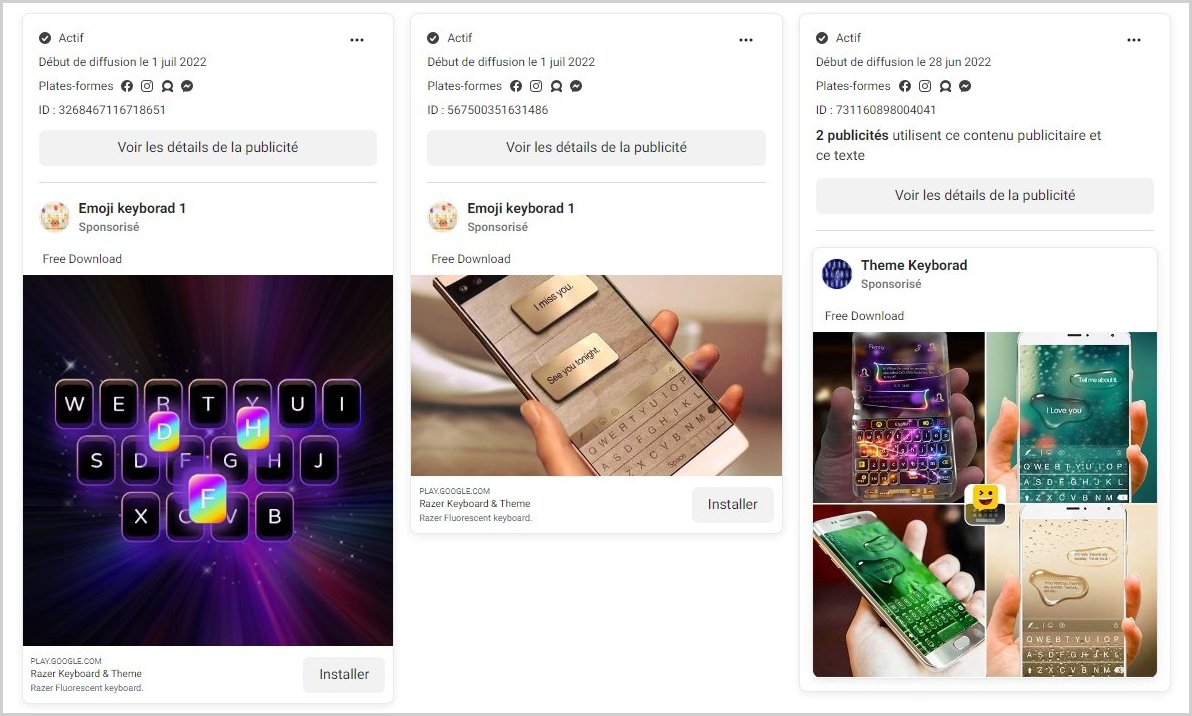
Вредонос также запрашивает определённые права в системе, одно из ключевых — доступ к чтению СМС-сообщений. Для продвижения софта операторы Autolycos создали множество рекламных кампаний в соцсетях. Для одного “Razer Keyboard & Theme” Инграо насчитал 74 объявлений в Facebook.


Чуть позже стало известно, что Google всё-таки «добила» оставшиеся два вредоноса в Play Store.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru