



Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Новое семейство вредоносных программ для Android, обнаруженное в Google Play Store, подписывает владельцев мобильных устройств на платные сервисы. Вредонос уже успели загрузить более трёх миллионов пользователей.

Семейство получило имя “Autolycos”. Специалист Максиме Инграо из Evina нашёл как минимум восемь копий этого зловреда, две из которых до сих пор доступны в официальном магазине — Google Play Store.

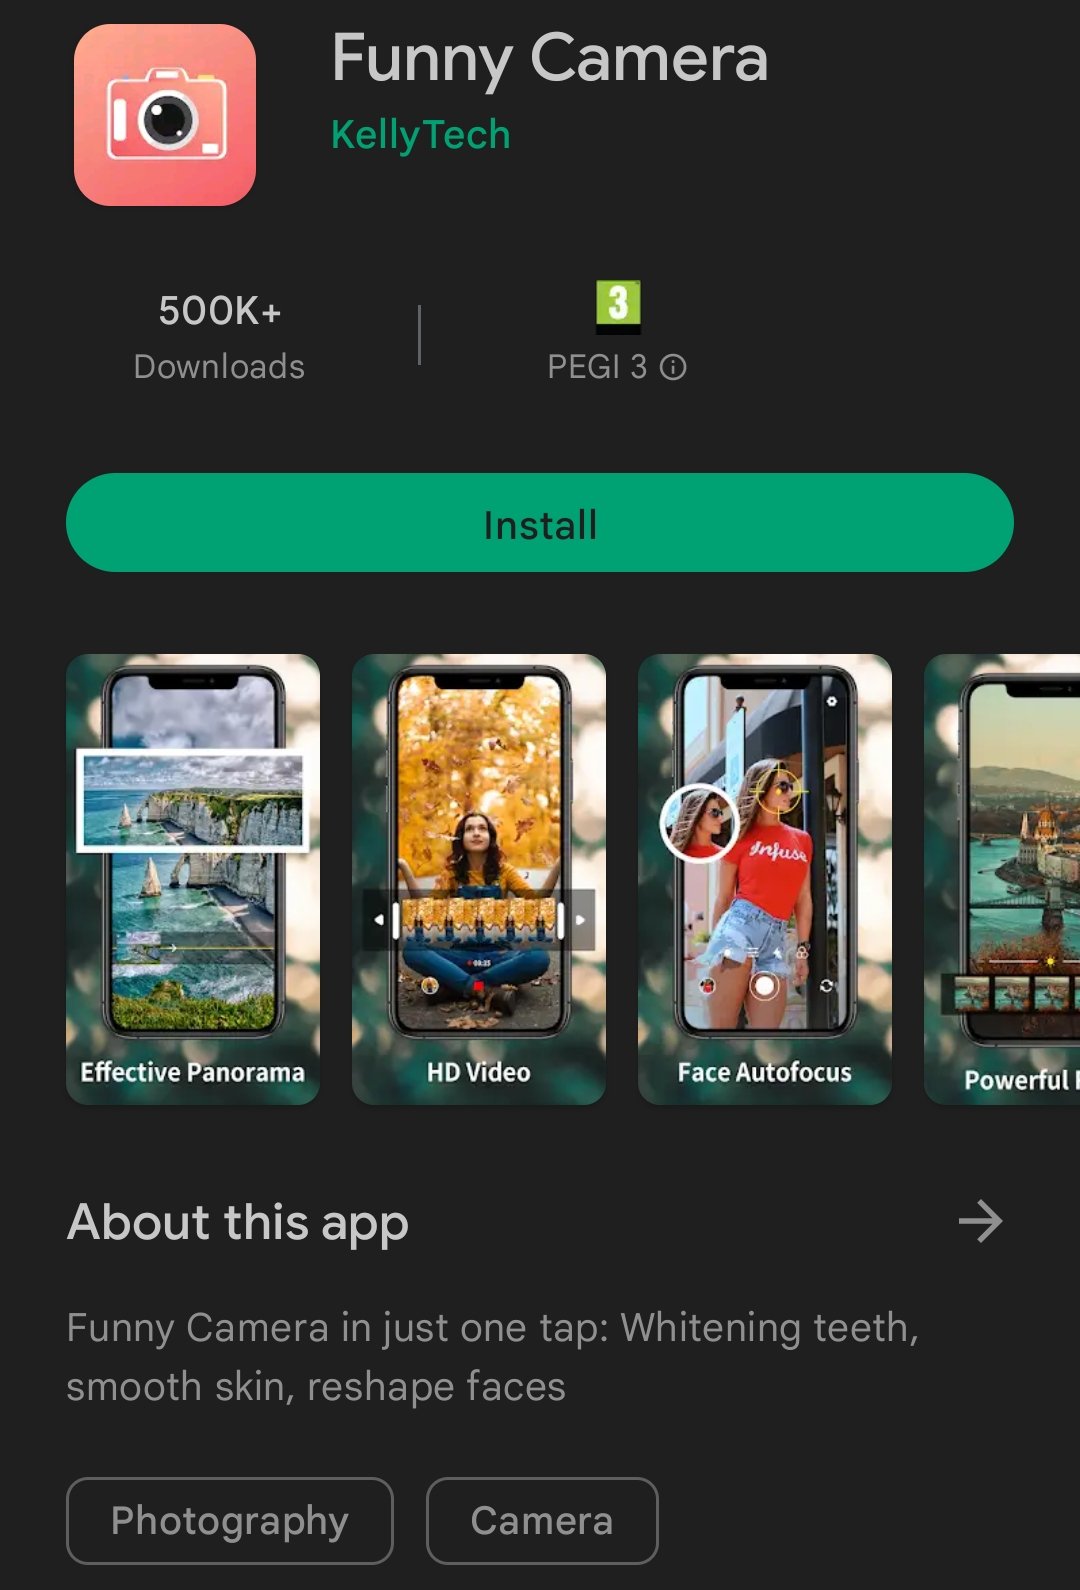
Имена доступных программ — “Funny Camera” и “Razer Keyboard & Theme”. Первая (от разработчика KellyTech) насчитывает 500 тысяч установок, вторая (от rxcheldiolola) — 50 тыс.


Другие шесть приложений уже удалили из Google Play Store, однако пользователям всё равно будет полезно знать их имена:

  • Vlog Star Video Editor (com.vlog.star.video.editor) — 1 миллион загрузок.
  • Creative 3D Launcher (app.launcher.creative3d) – 1 миллион загрузок.
  • Wow Beauty Camera (com.wowbeauty.camera) – 100 000 загрузок.
  • Gif Emoji Keyboard (com.gif.emoji.keyboard) – 100 000 загрузок.
  • Freeglow Camera 1.0.0 (com.glow.camera.open) – 5000 загрузок.
  • Coco Camera v1.1 (com.toomore.cool.camera) –1000 загрузок.

Как отметил сам Инграо, он обнаружил вредоносные приложения ещё в июне 2021 года, после чего сообщил об этом Google. Корпорация признала наличие проблемы, однако ей потребовалось полгода на удаление шести вредоносов.

Попав в систему, Autolycos запускает вредоносную активность в фоне, чтобы это не было заметно для пользователя. Например, зловред проходит по различным URL в удалённом браузере, а затем включает результат в HTTP-запросы.

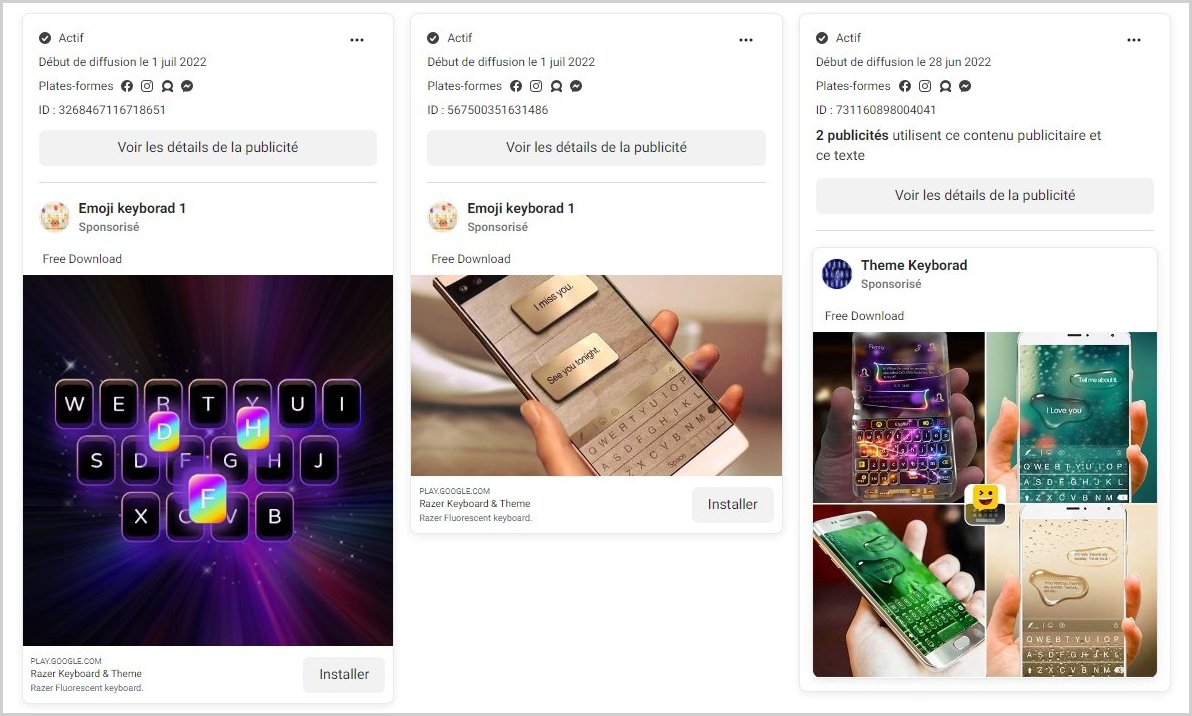
Вредонос также запрашивает определённые права в системе, одно из ключевых — доступ к чтению СМС-сообщений. Для продвижения софта операторы Autolycos создали множество рекламных кампаний в соцсетях. Для одного “Razer Keyboard & Theme” Инграо насчитал 74 объявлений в Facebook.


Чуть позже стало известно, что Google всё-таки «добила» оставшиеся два вредоноса в Play Store.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru