



Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Android-вредонос Autolycos в Play Store установили 3 млн пользователей

Новое семейство вредоносных программ для Android, обнаруженное в Google Play Store, подписывает владельцев мобильных устройств на платные сервисы. Вредонос уже успели загрузить более трёх миллионов пользователей.

Семейство получило имя “Autolycos”. Специалист Максиме Инграо из Evina нашёл как минимум восемь копий этого зловреда, две из которых до сих пор доступны в официальном магазине — Google Play Store.

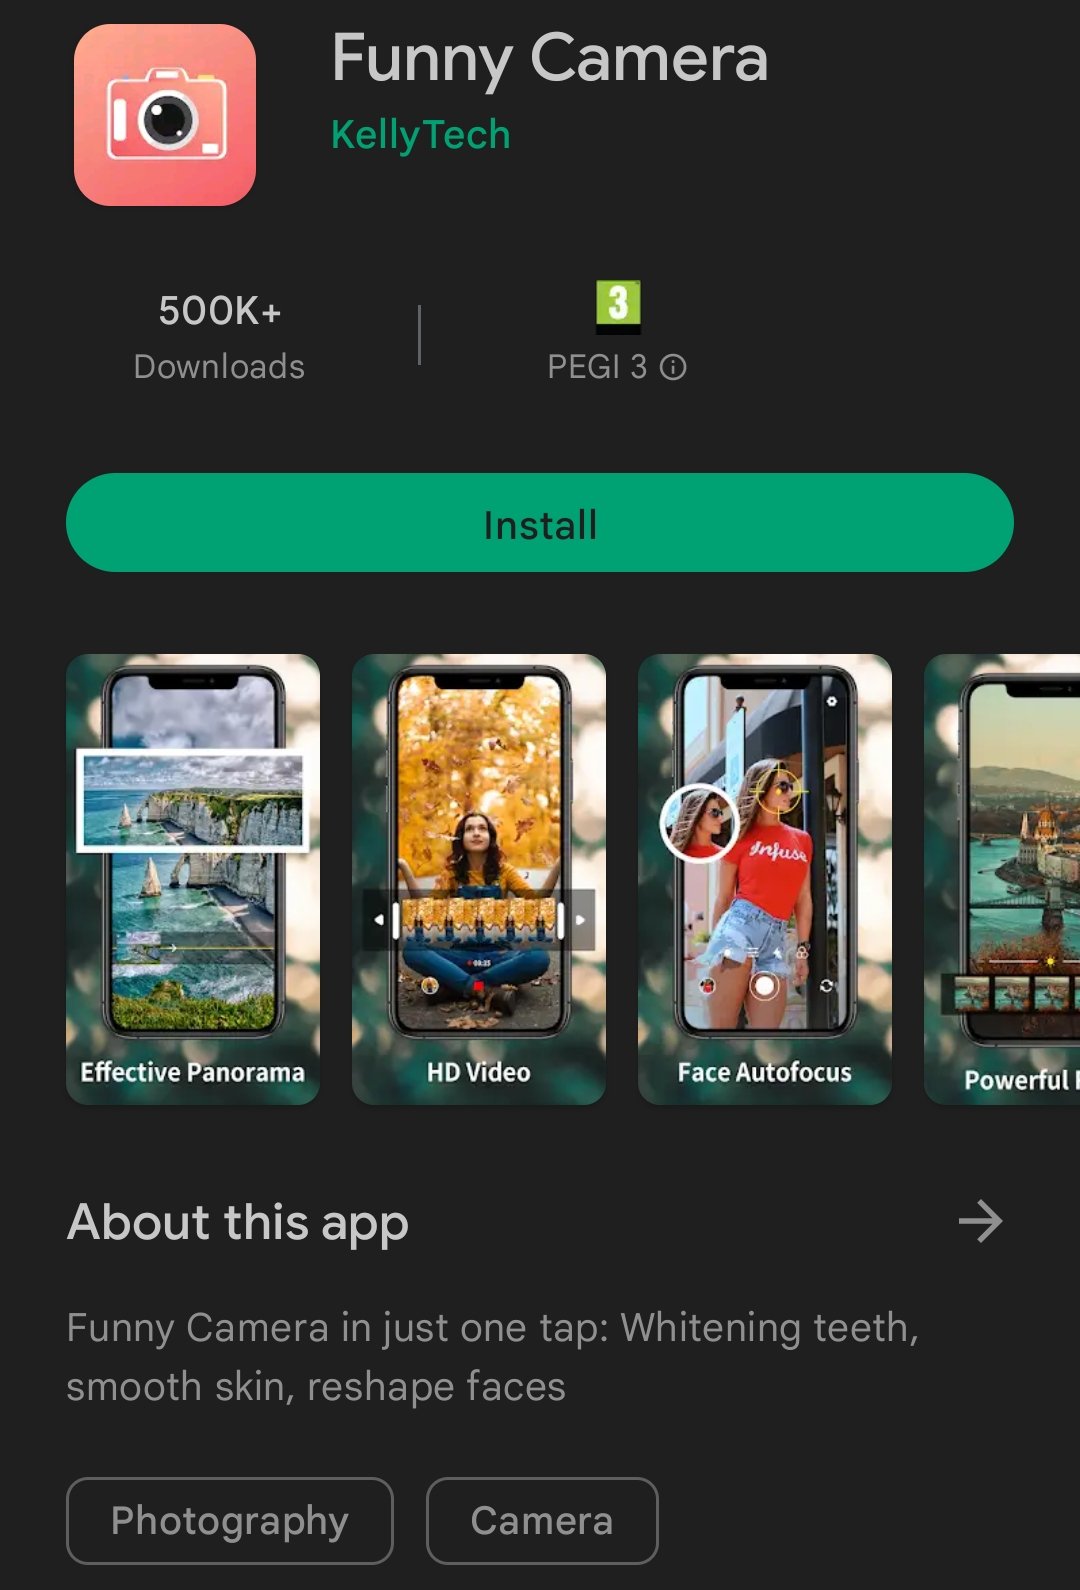
Имена доступных программ — “Funny Camera” и “Razer Keyboard & Theme”. Первая (от разработчика KellyTech) насчитывает 500 тысяч установок, вторая (от rxcheldiolola) — 50 тыс.


Другие шесть приложений уже удалили из Google Play Store, однако пользователям всё равно будет полезно знать их имена:

  • Vlog Star Video Editor (com.vlog.star.video.editor) — 1 миллион загрузок.
  • Creative 3D Launcher (app.launcher.creative3d) – 1 миллион загрузок.
  • Wow Beauty Camera (com.wowbeauty.camera) – 100 000 загрузок.
  • Gif Emoji Keyboard (com.gif.emoji.keyboard) – 100 000 загрузок.
  • Freeglow Camera 1.0.0 (com.glow.camera.open) – 5000 загрузок.
  • Coco Camera v1.1 (com.toomore.cool.camera) –1000 загрузок.

Как отметил сам Инграо, он обнаружил вредоносные приложения ещё в июне 2021 года, после чего сообщил об этом Google. Корпорация признала наличие проблемы, однако ей потребовалось полгода на удаление шести вредоносов.

Попав в систему, Autolycos запускает вредоносную активность в фоне, чтобы это не было заметно для пользователя. Например, зловред проходит по различным URL в удалённом браузере, а затем включает результат в HTTP-запросы.

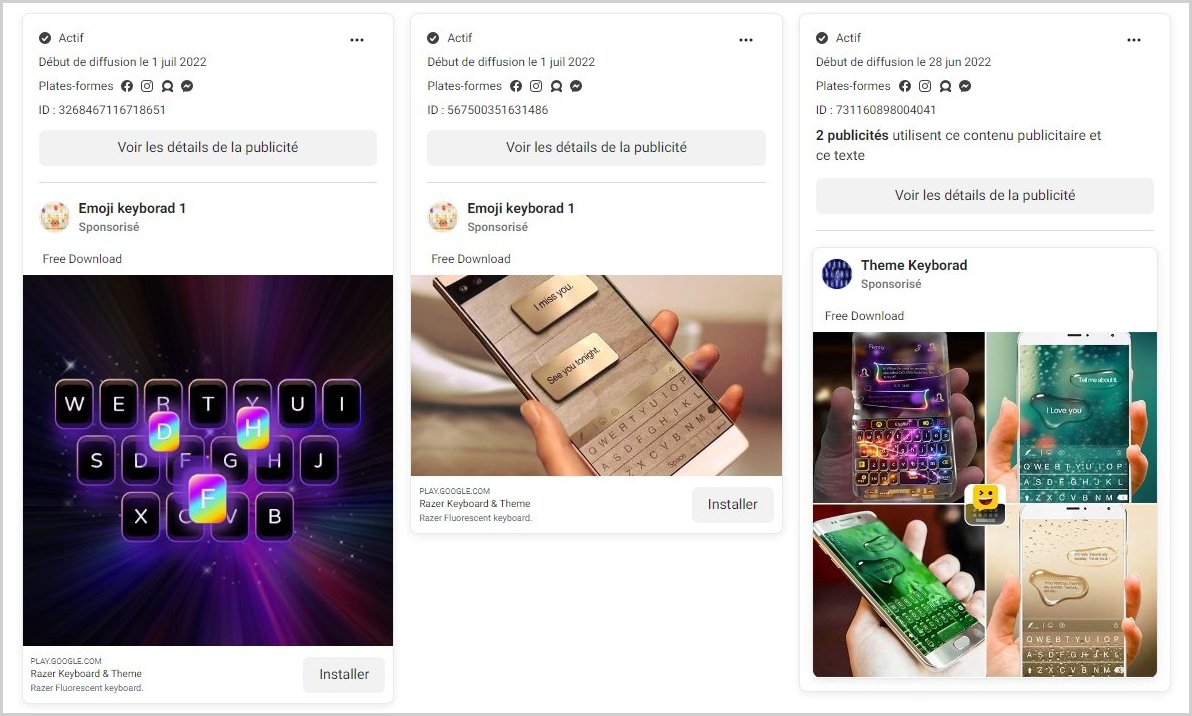
Вредонос также запрашивает определённые права в системе, одно из ключевых — доступ к чтению СМС-сообщений. Для продвижения софта операторы Autolycos создали множество рекламных кампаний в соцсетях. Для одного “Razer Keyboard & Theme” Инграо насчитал 74 объявлений в Facebook.


Чуть позже стало известно, что Google всё-таки «добила» оставшиеся два вредоноса в Play Store.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru