


Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

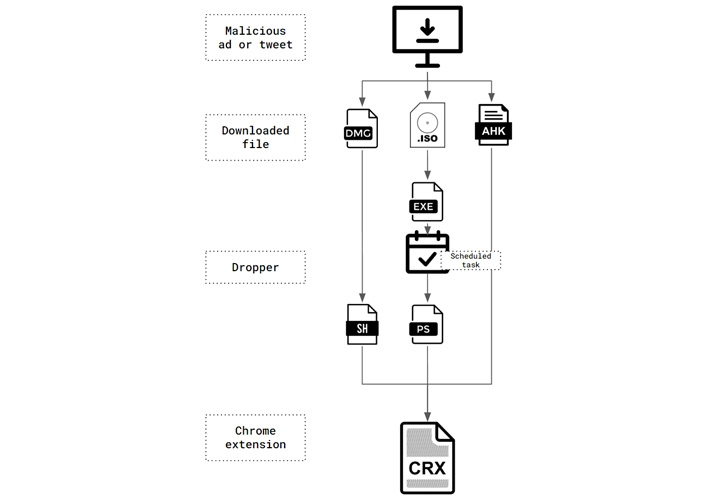
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru