



Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

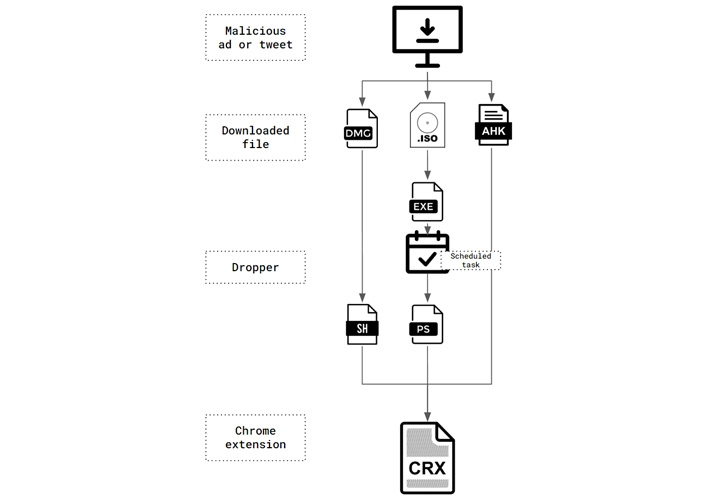
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

Выписка из WhatsApp: троян добирается до прав SYSTEM в Windows

Финансовый документ в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) может оказаться пропуском для злоумышленника в Windows. Исследователи разобрали цепочку заражения, которая начинается с ZIP-архива с исполняемым файлом и заканчивается установкой трояна для удаленного доступа VulcanRAT207.A.

Согласно исследованию Morphisec, приманкой служит файл Statement.exe, замаскированный под финансовую выписку.

После запуска он распаковывает загрузчик в памяти и проверяет окружение: ищет признаки виртуальной машины, песочницы и средств анализа.

Затем вредонос пытается повысить привилегии и внедрить загрузчик в процесс службы планировщика заданий Windows. Для этого используется техника PoolParty, задействующая механизм пула потоков. Поскольку служба работает от имени LocalSystem, следующие компоненты получают права SYSTEM.


Атакующие также используют подписанный драйвер GoFly для остановки отдельных защитных процессов Baidu. Для закрепления создается задача, запускающая легитимную утилиту VulkanInfo, которая подхватывает вредоносную DLL.

Финальный троян поддерживает операции с файлами, выполнение команд, управление учетными записями, захват экрана и удаленный доступ к рабочему столу.

Доставка через мессенджер позволяет пройти мимо привычных почтовых фильтров. Но заражение требует запуска исполняемого файла: получение сообщения само по себе цепочку не активирует.

RSS: Новости на портале Anti-Malware.ru