



Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

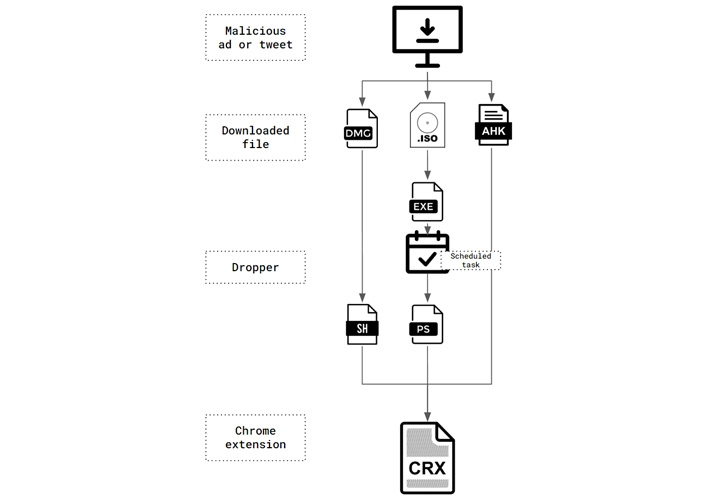
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru