


Каждый седьмой россиянин хранит все сбережения наличными

Каждый седьмой россиянин хранит все сбережения наличными

Каждый седьмой россиянин хранит все сбережения наличными

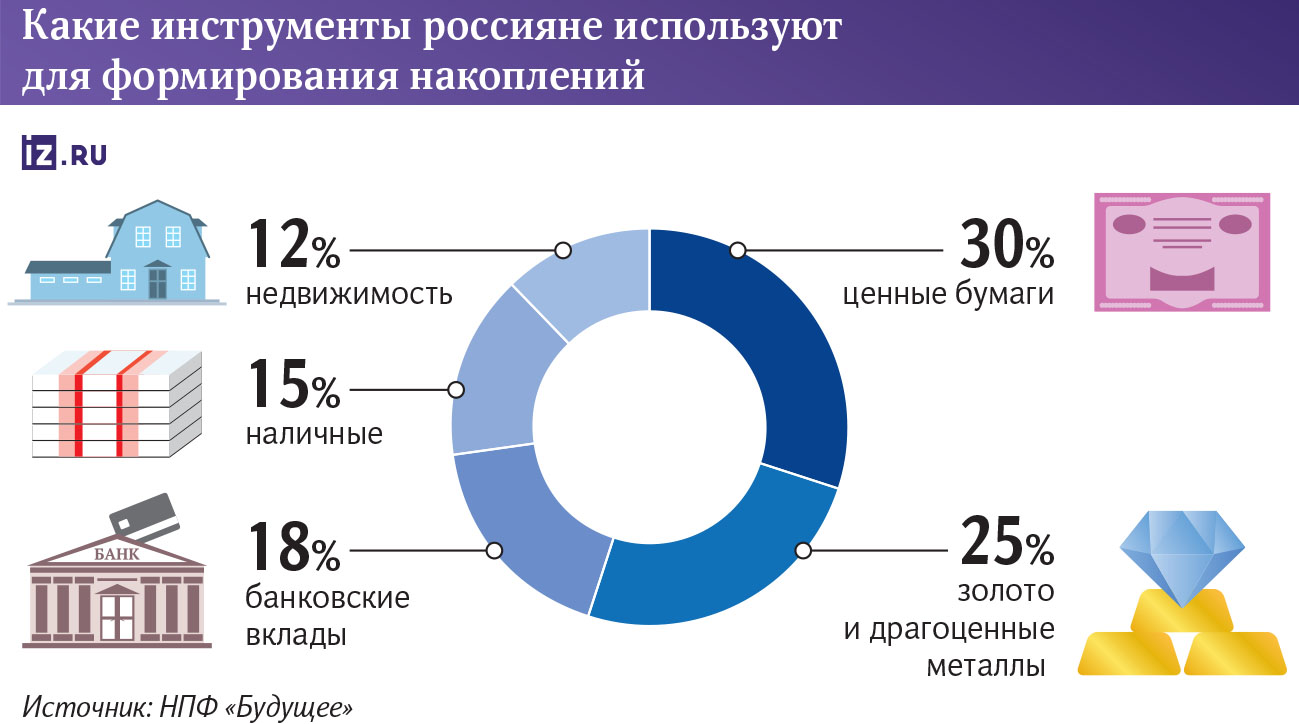
Практически каждый седьмой россиянин хранит все свои сбережения «под матрасом» — в виде наличных. При этом объём наличности на руках у населения продолжает расти: только за март он увеличился на 300 млрд рублей. Одной из причин этой тенденции стали усиление контроля за платежами и переводами, а также отключения мобильного интернета.

О такой динамике пишут «Известия» со ссылкой на совместное исследование НПФ «Будущее» и проекта «ГраФин». Рост объёма наличности фиксирует и Банк России.

По данным регулятора, в марте объём наличных у населения вырос на 300 млрд рублей — это максимальный показатель за последние несколько лет. Всего же на руках у граждан находится 19,5 трлн рублей.

Основной причиной роста наличности Банк России называет сложности с безналичными платежами, вызванные ограничениями мобильного интернета. При этом запасы наличных формируют не только граждане, но и бизнес.

Основатель SharesPro Денис Астафьев среди причин перехода в наличность также называет опасения потерять доступ к банковским счетам. Кроме того, многие воспринимают наличные как «тихую гавань» на фоне волатильности валютных курсов и биржевых индексов. Существенную роль играет и сравнительно невысокий уровень финансовой грамотности населения.

Это подтверждают и данные опроса. Согласно им, для 22% участников приоритетом остаётся не приумножение капитала, а сохранность средств.

Как напомнила директор программы повышения финансовой грамотности ИГСУ РАНХиГС Нина Гукасова, во многих районах — прежде всего отдалённых и сельских — наличные по-прежнему остаются единственным надёжным средством расчётов.

Не менее важным фактором остаётся недоверие к финансовой системе. Тем более что многие россияне уже сталкивались с потерей сбережений в прошлом. В последнее время к этому добавились опасения лишиться доступа к деньгам из-за банковских блокировок, чему, по мнению части граждан, способствуют меры по ужесточению контроля. В частности, речь идёт о требовании указывать ИНН при переводах.

Судя по прогнозам, рост объёма наличности может продолжиться. Такую оценку даёт и Банк России. Как отмечает Денис Астафьев, дополнительными факторами будут оставаться всевозможные сбои и общая экономическая неопределённость. Противовесом этой тенденции могут стать выгодные банковские вклады и развитие новых удобных финтех-сервисов.

В то же время Наталья Мильчакова из Freedom Finance Global считает, что доля наличности в денежном обороте в какой-то момент перестанет расти, в том числе на фоне появления цифрового рубля и постепенной миграции расчётов в эту форму. При этом не стоит забывать и о рисках физической порчи наличных — из-за пожаров, затоплений и других факторов, которые могут повредить купюры. И это не считая постепенного обесценивания денег под влиянием инфляции.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru