



Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Хакер продает доступ к 50 сетям с непропатченным Confluence Server

Исследователи из Rapid7 обнаружили на хакерском форуме XSS объявление о продаже root-доступа к серверам Atlassian Confluence в сетях 50 американских компаний. По словам брокера, у него имеются сведения о других 10 тыс. уязвимых машин, и этому заявлению можно верить: продавец пользуется хорошей репутацией у киберкриминала.

Критическая RCE-уязвимость, которую предлагается использовать с оплатой эксплойта (CVE-2022-26134), была обнаружена при разборе целевой атаки на одного из клиентов Volexity. Патч для нее Atlassian выпустила в срочном порядке в начале текущего месяца; на тот момент в интернете было выявлено более 9 тыс. уязвимых серверов Confluence, в том числе в России.

Пользуясь тем, что админы зачастую тормозят с установкой столь важных обновлений, раскрытую 0-day быстро взяли на вооружение несколько китайских APT-групп, а также распространители шифровальщиков — форка Cerber и объявившегося в прошлом году AvosLocker (согласно Prodaft).

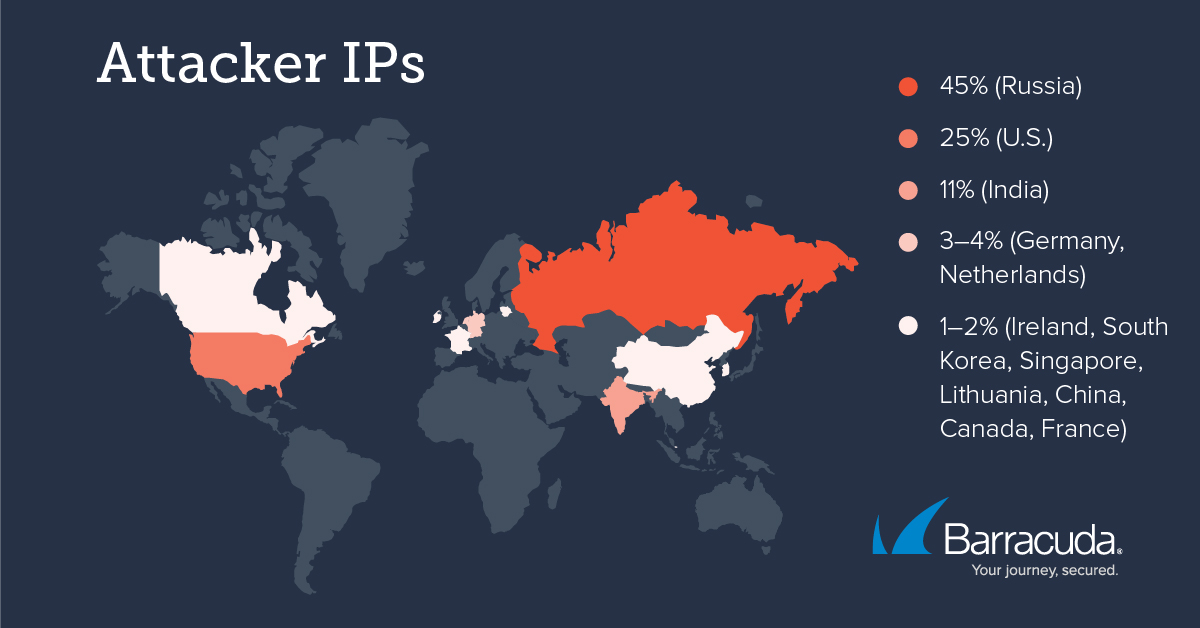
В этом месяце наблюдатели из Barracuda Networks ежедневно фиксируют попытки эксплойта CVE-2022-26134 по своей клиентской базе, с пиком, пришедшимся на 13 июня. Агрессивный поток исходит в основном из сетей облачных и хостинг-провайдеров России, США и Индии. Конечные цели при этом различны, от безобидного тестирования на проникновение до засева DDoS-ботов (вариантов Mirai) и криптомайнеров.


В связи с повышенной эксплойт-активностью админам рекомендуется незамедлительно обновить Atlassian Confluence до пропатченной версии. Нелишне будет также поискать признаки компрометации таких серверов. Эксперты Rapid7 тем временем пытаются установить владельцев 50 взломанных сетей, чтобы сообщить им о неприятной находке.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru