



Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Создатели шифровальщика Black Basta добавили ему *nix-компонент. Вредоносные ELF-бинарники уже замечены в атаках на корпоративные серверы VMware ESXi.

Анализ образца, проведенный в Uptycs, показал, что Linux-версия Black Basta нацелена на шифрование файлов виртуальных машин и с этой целью ищет в зараженной системе папку /vmfs/volumes. Получить полный доступ к таким файлам зловреду помогает утилита chmod; чтобы ускорить шифрование, используется многопоточный режим.

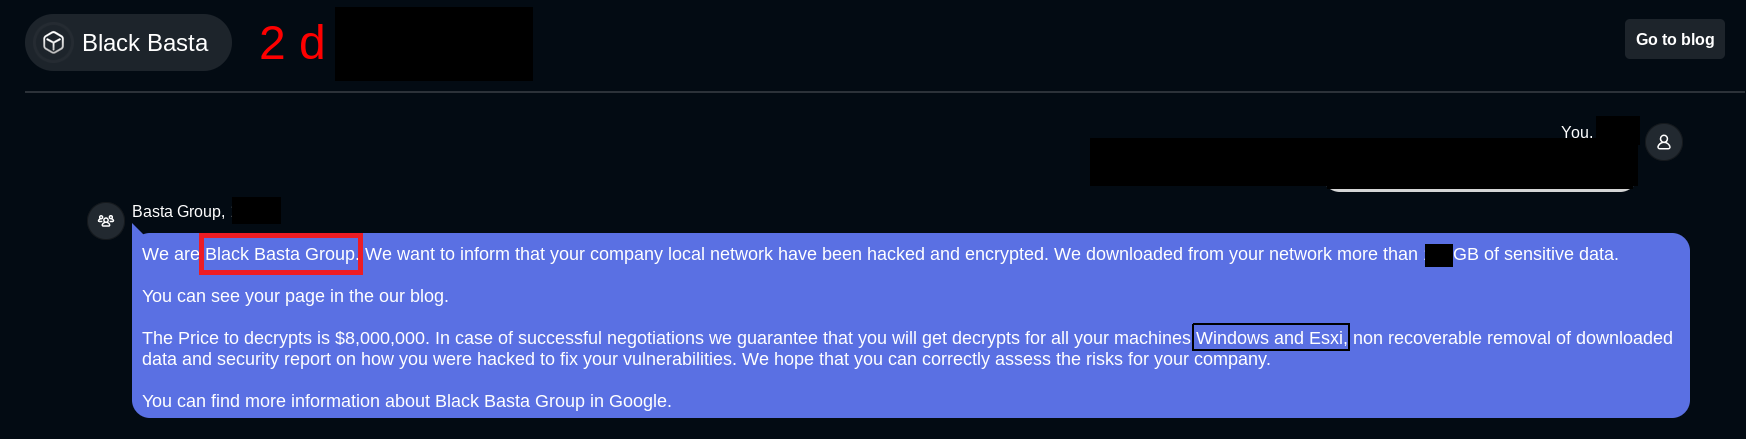
Способ преобразования файлов остался прежним — содержимое шифруется по алгоритму ChaCha20, к итогу добавляется расширение .basta. В каждой папке с зашифрованными файлами создается readme.txt с запиской о выкупе и ссылкой на чат в сети Tor для связи с вымогателями.


Уровень детектирования Linux-версии Black Basta пока невысок: по состоянию на 9 июня ее распознают лишь 12 из 59 антивирусов из коллекции VirusTotal. Поскольку инициаторы ESXi-кампании не сменили ссылку на чат и расширение, добавляемое с файлам, эксперты предположили, что атаки проводят те же злоумышленники, которые ранее атаковали Windows-системы.

«Ресурсов на серверах значительно больше, чем в обычных системах, поэтому шифровальщики там работают намного быстрее, — отметил эксперт Uptycs Сиддхарт Шарма (Siddharth Sharma) в комментарии для Dark Reading. — Владельцам частных облаков на базе VMware ESXi и тем, кто использует ESXi-хосты для хранения данных и других производственных нужд, следует тщательно мониторить механизмы доступа к папкам с чувствительной информацией в системах и на серверах».

Серверы ESXi — привлекательная мишень для вымогателей, атакующих организации: взлом таких систем позволяет зашифровать все ВМ в корпоративной сети с помощью единственной команды. За последний год шифратор для VMware ESXi обрели REvil, AvosLocker, RansomEXX и даже Conti, заточенный под Windows. В прошлом месяце также появился специализированный зловред — Cheers.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru